アセット
アセットページでは、AWSアセットを確認し、同期ポリシーを管理します。
ページはアセットインベントリと同期の2つのタブで構成されています。
データ参照 — 累積インベントリ
アセットインベントリは、完了したすべての同期を通じてARNごとに最も新しい記録を表示します。直近の同期1回分の結果だけを表示するものではありません。
- 異なる同期で収集されたアセットがまとめて表示されます(例:1回目に収集したEC2と8回目に収集したIAMグループ)。
- AWS側ですでに削除したリソースも一覧に残ります。 同じARNが再度収集されて記録が更新されるまで、最後に確認された状態のまま表示されます。削除の有無はAWSコンソールでご確認ください。
- そのため上部のサマリーメトリクスも、「現在存在するアセット数」ではなく「これまでに収集されたアセット数」です。
アセットページは以下の2つのタブで構成されています:
- アセットインベントリ – これまでに収集されたAWSアセットを参照
- 同期 – スキャン範囲の設定と同期実行の管理
1. アセットインベントリタブ
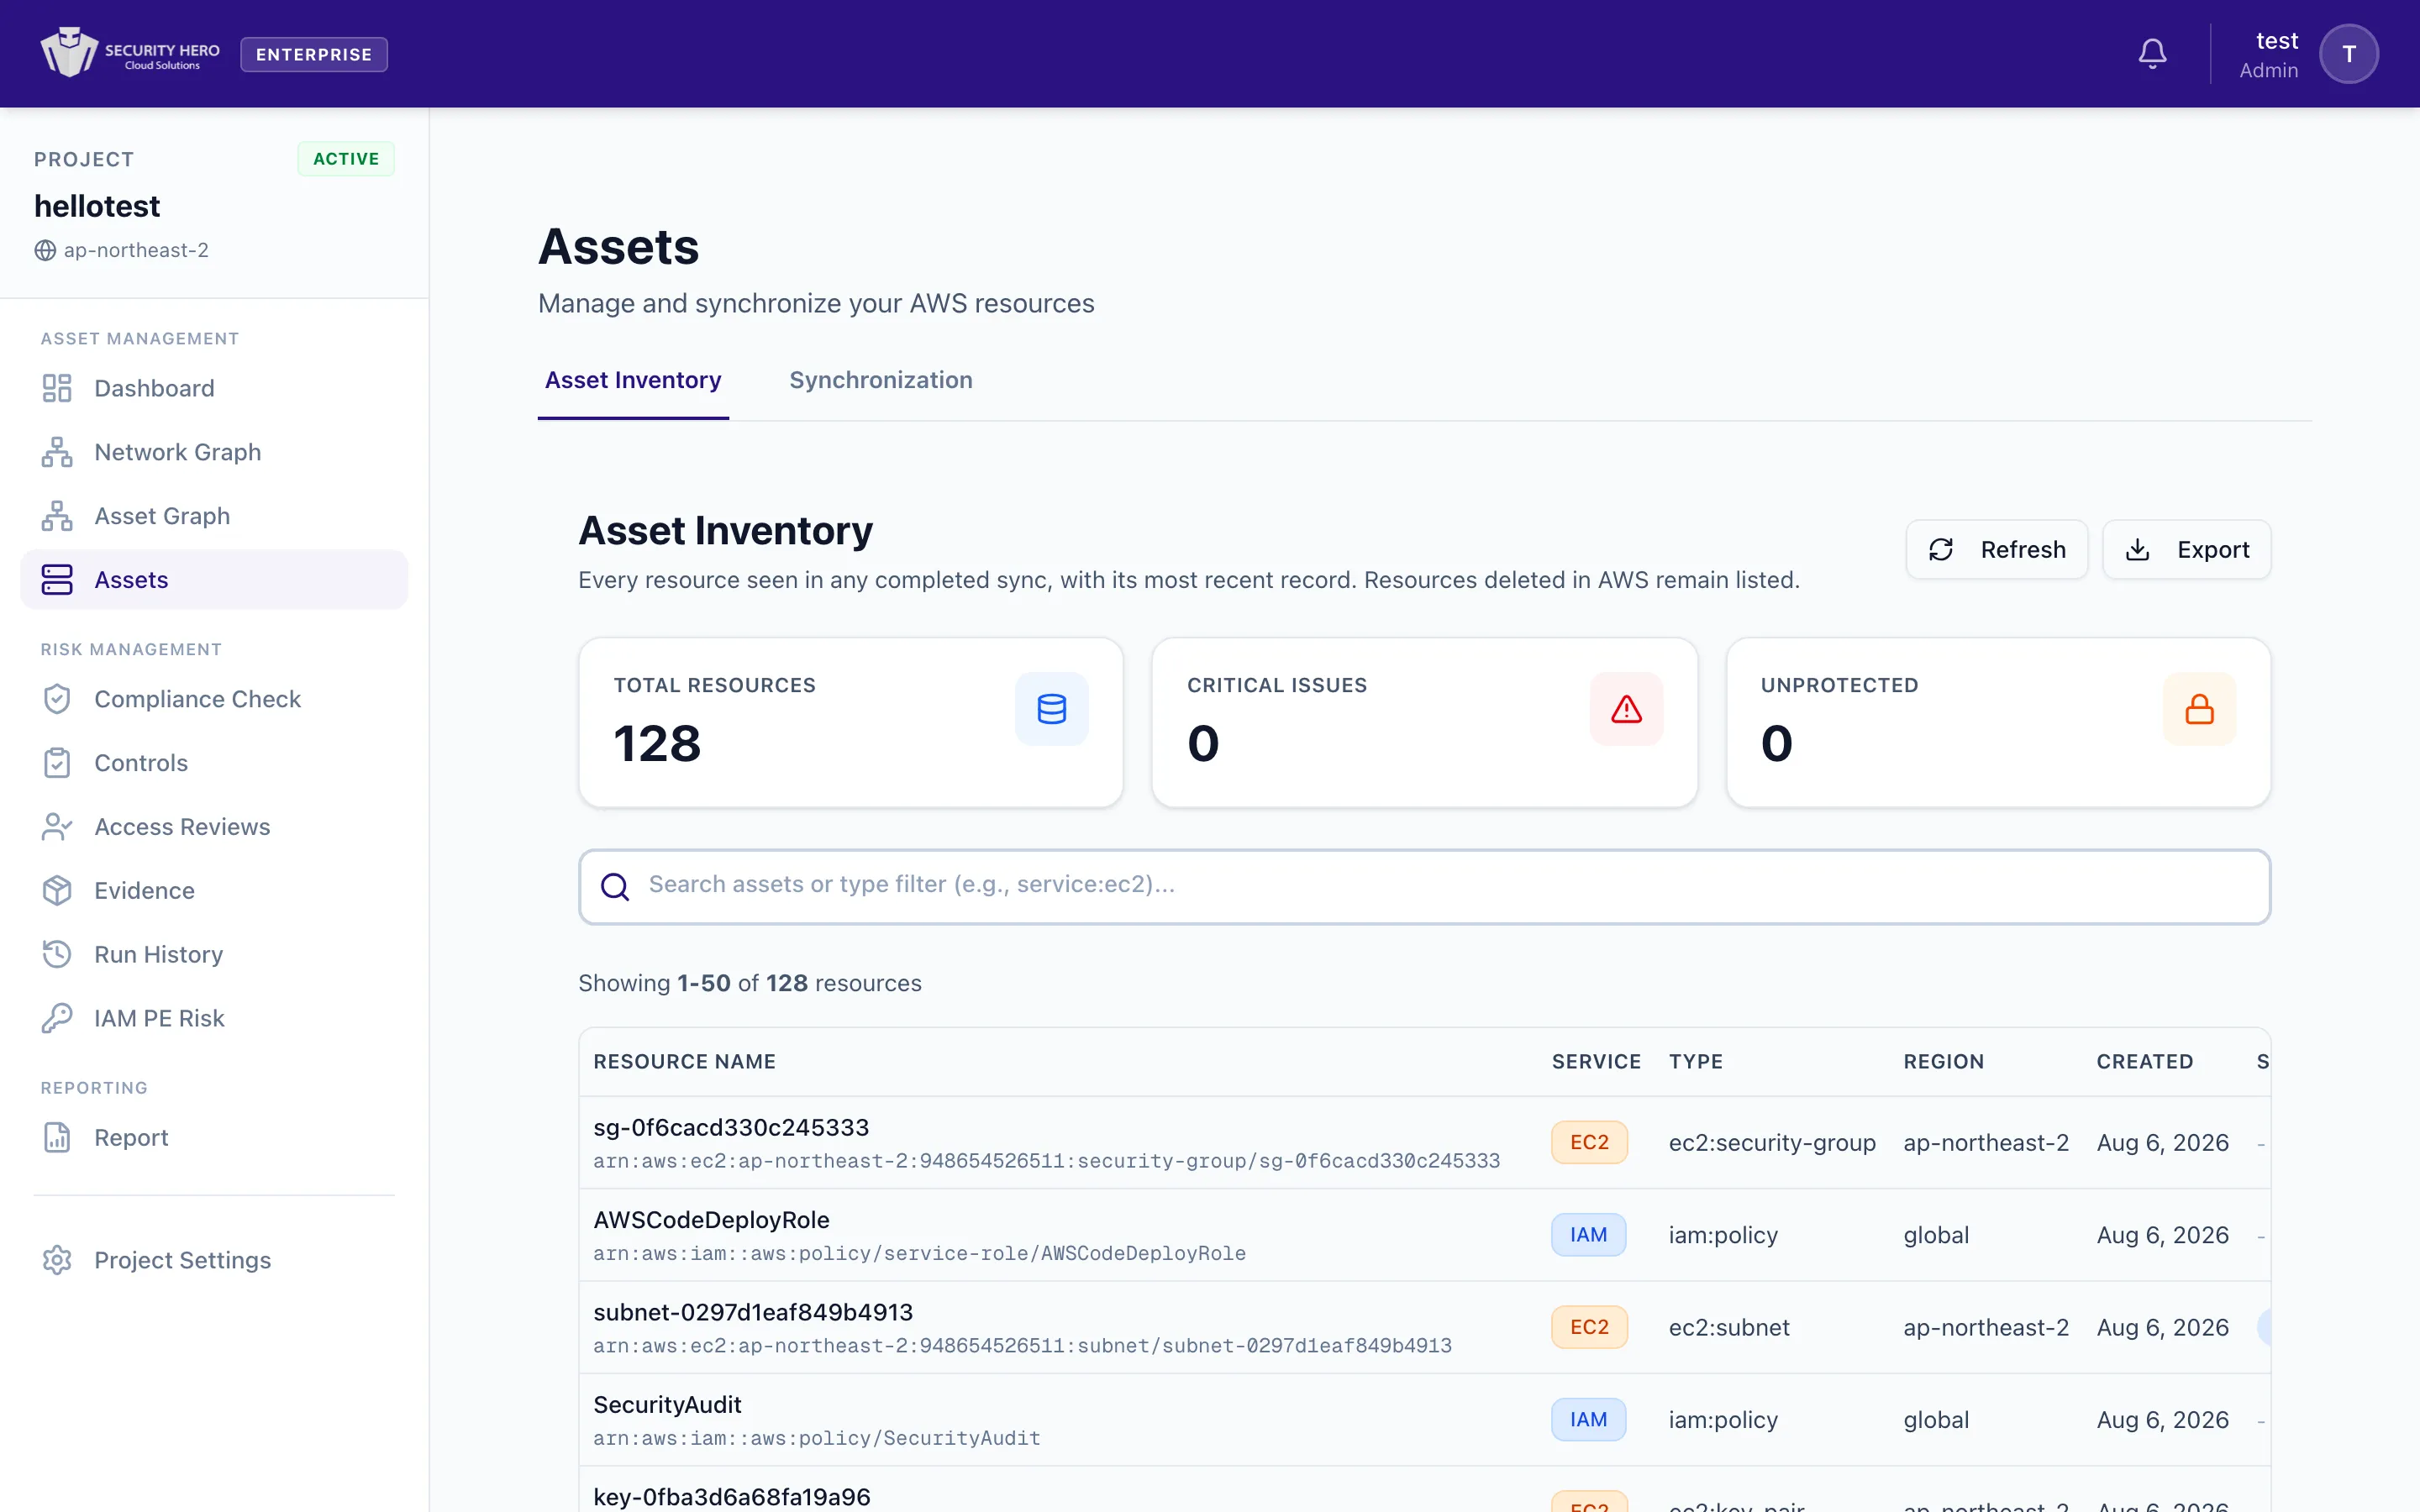
アセットインベントリは、これまでの同期で発見されたAWSアセットを、ARNごとの最新の記録として表示します。
各アセットには以下の情報が含まれます:
- リソースタイプ(EC2、RDS、S3など)
- リージョンとネットワーク情報
- 公開状態(パブリック / プライベート)
- リスク評価結果(リスク評価が実行された場合)
1.1. 主要メトリクスの定義
アセットインベントリ上部のサマリーメトリクスは以下のように計算されます:
- 重大な問題: 最高リスクレベル(
Critical)に分類されたアセットの数 - 保護されていない: インターネットに直接公開されているアセットの数
注意
注意:NATゲートウェイまたはロードバランサーを経由した間接的な公開は、現在「保護されていない」メトリクスには含まれていません。
1.2. CSVエクスポートの上限
エクスポートでは、現在のフィルター条件に一致するアセットをCSVでダウンロードします。1回のエクスポートに含められるのは最大1,000件です。対象が1,000件を超える場合は先頭の1,000件のみが含まれ、ダウンロード前に画面で通知されます。すべてが必要な場合は、フィルター(サービス・リージョン・リソースタイプなど)で範囲を分けて複数回エクスポートしてください。
2. 同期タブ
同期タブでは、スキャンするアセットを定義し、過去のスキャン実行を管理できます。
2.1. AWSアセット同期
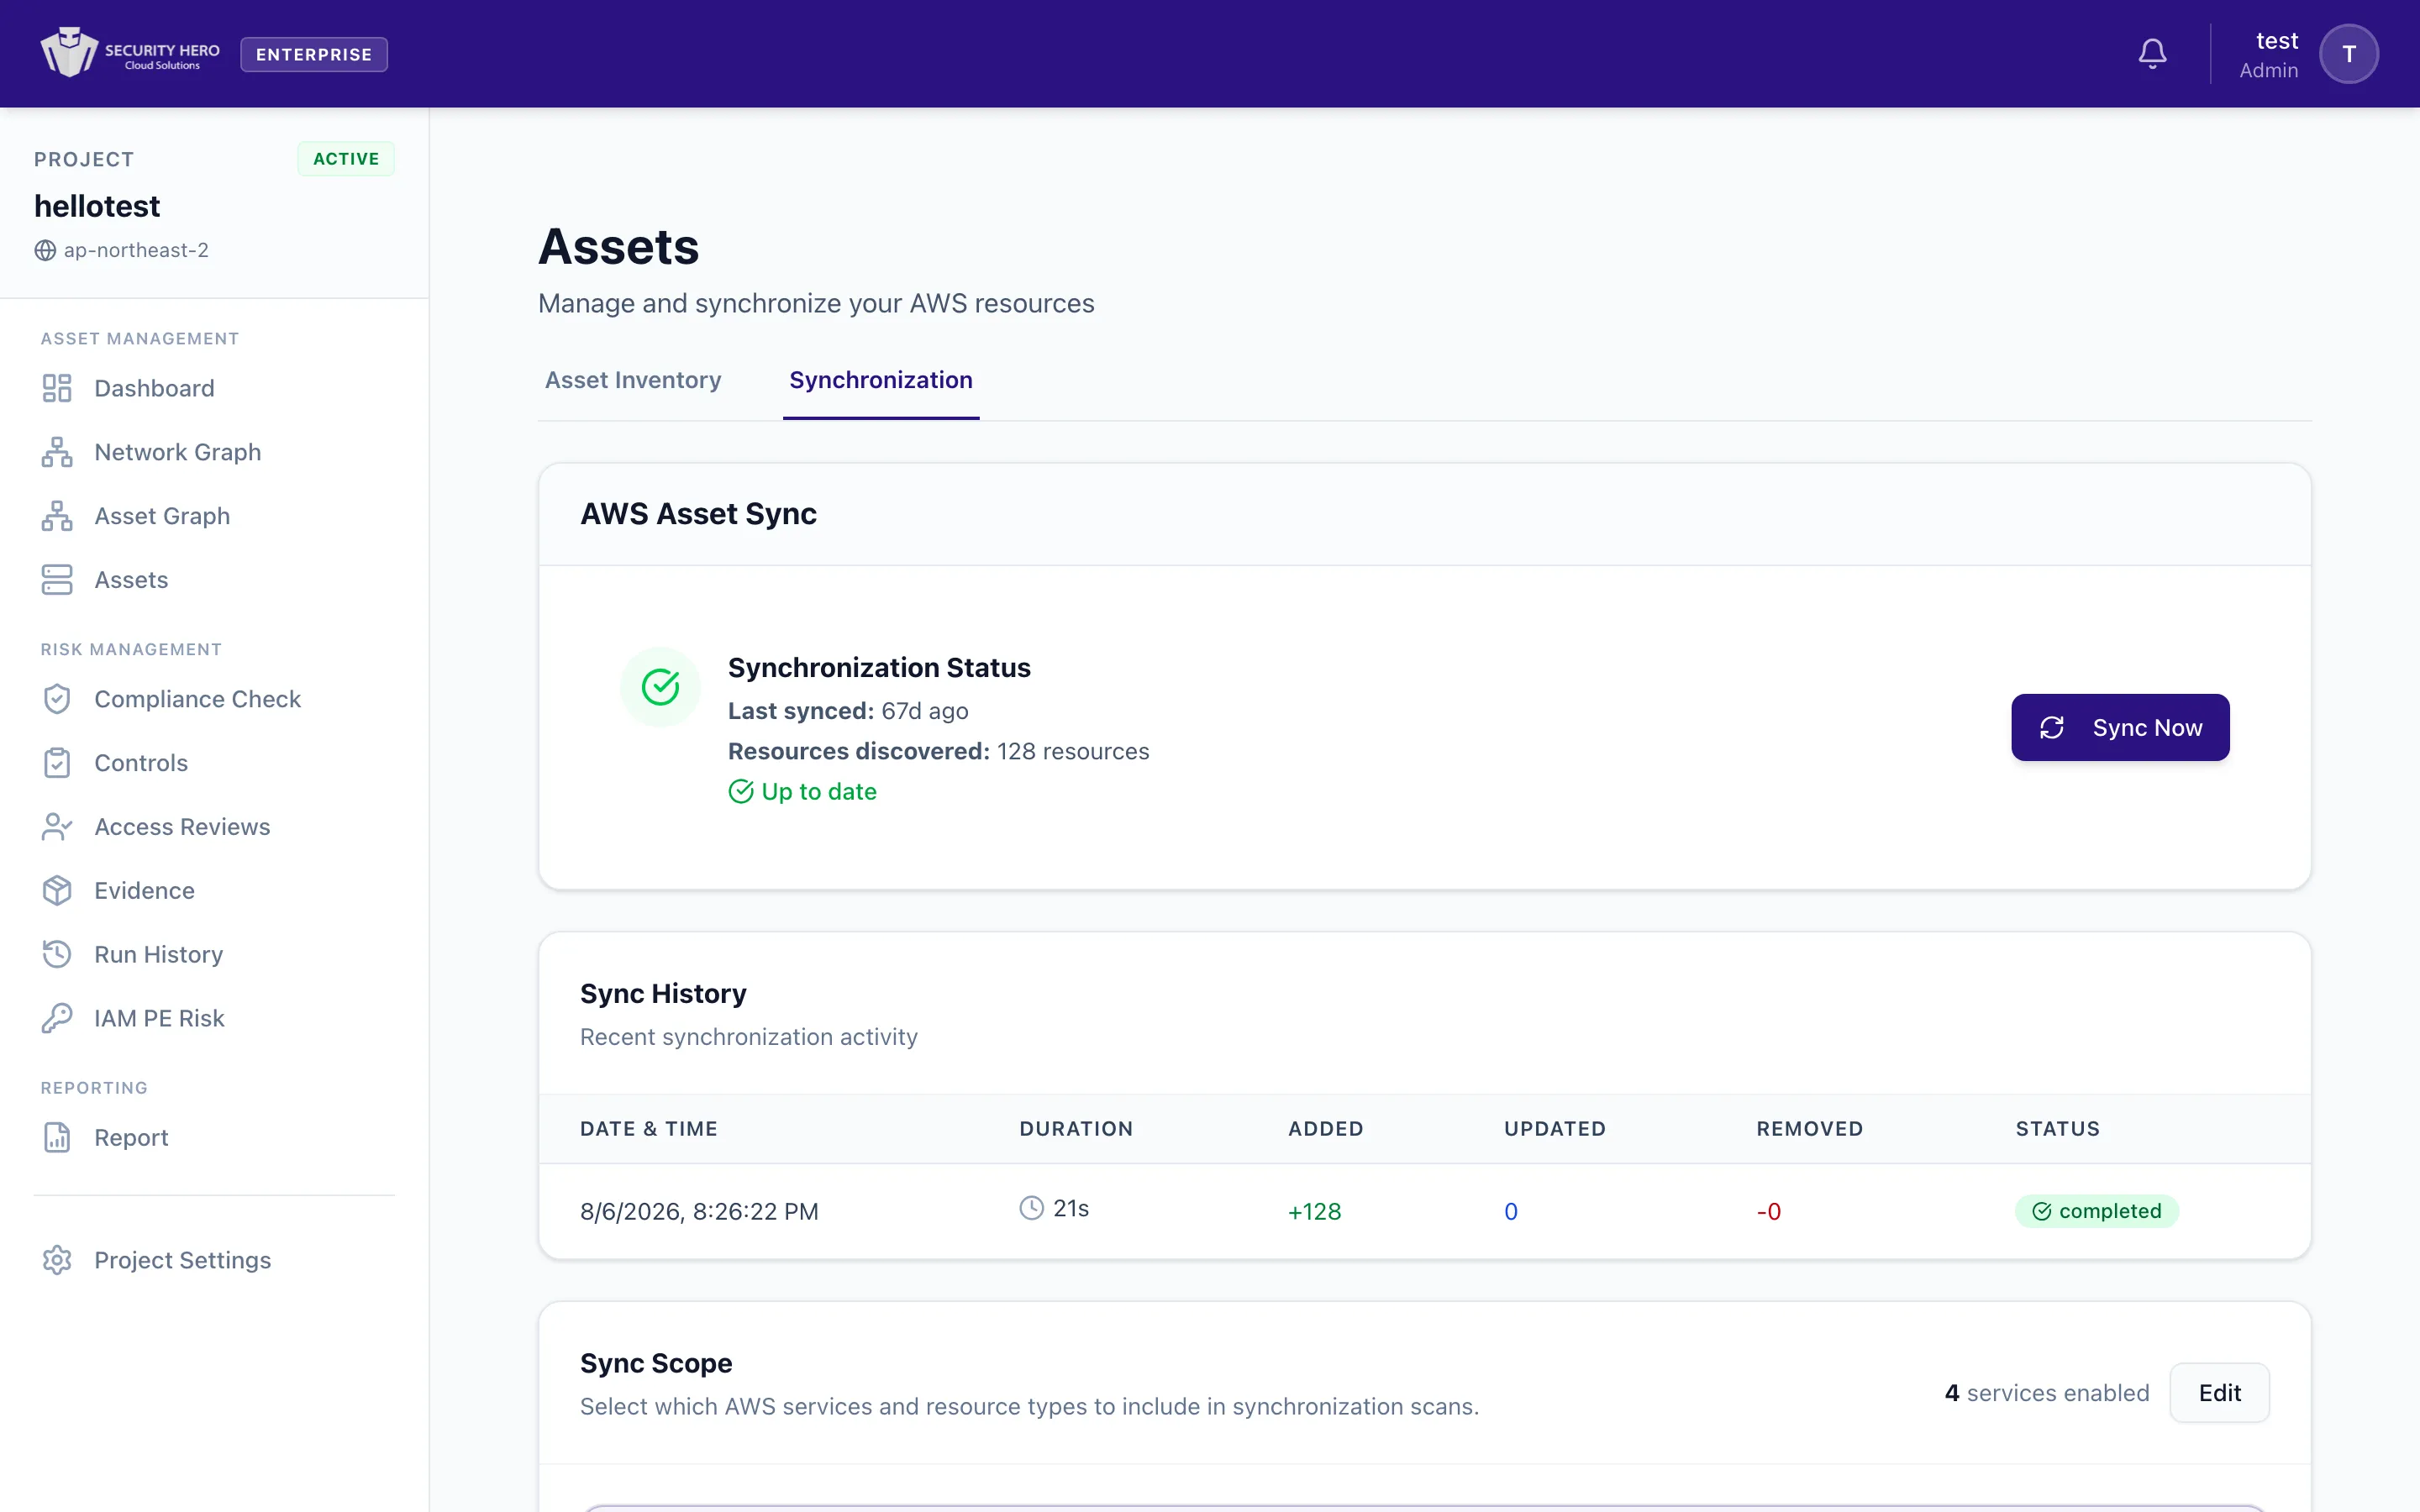
- 現在の同期状態(最新の同期時間、発見されたリソース数)を確認
- アセット同期の実行:
アセット → 同期タブに移動します。- 必要に応じて、同期スコープでスキャンするサービスやリソースタイプを選択します。
- 今すぐ同期をクリックします。
- 同期が完了すると、最新のアセット情報が
アセットインベントリタブに反映されます。
2.2. 同期履歴
過去の同期実行のテーブル。
- 日時: 同期が実行された日時
- 所要時間: 同期にかかった時間
- 追加 / 更新 / 削除: 前回のスキャンとの変更点
- ステータス: 成功または失敗(例:
completed、failed)
2.3. 同期スコープ
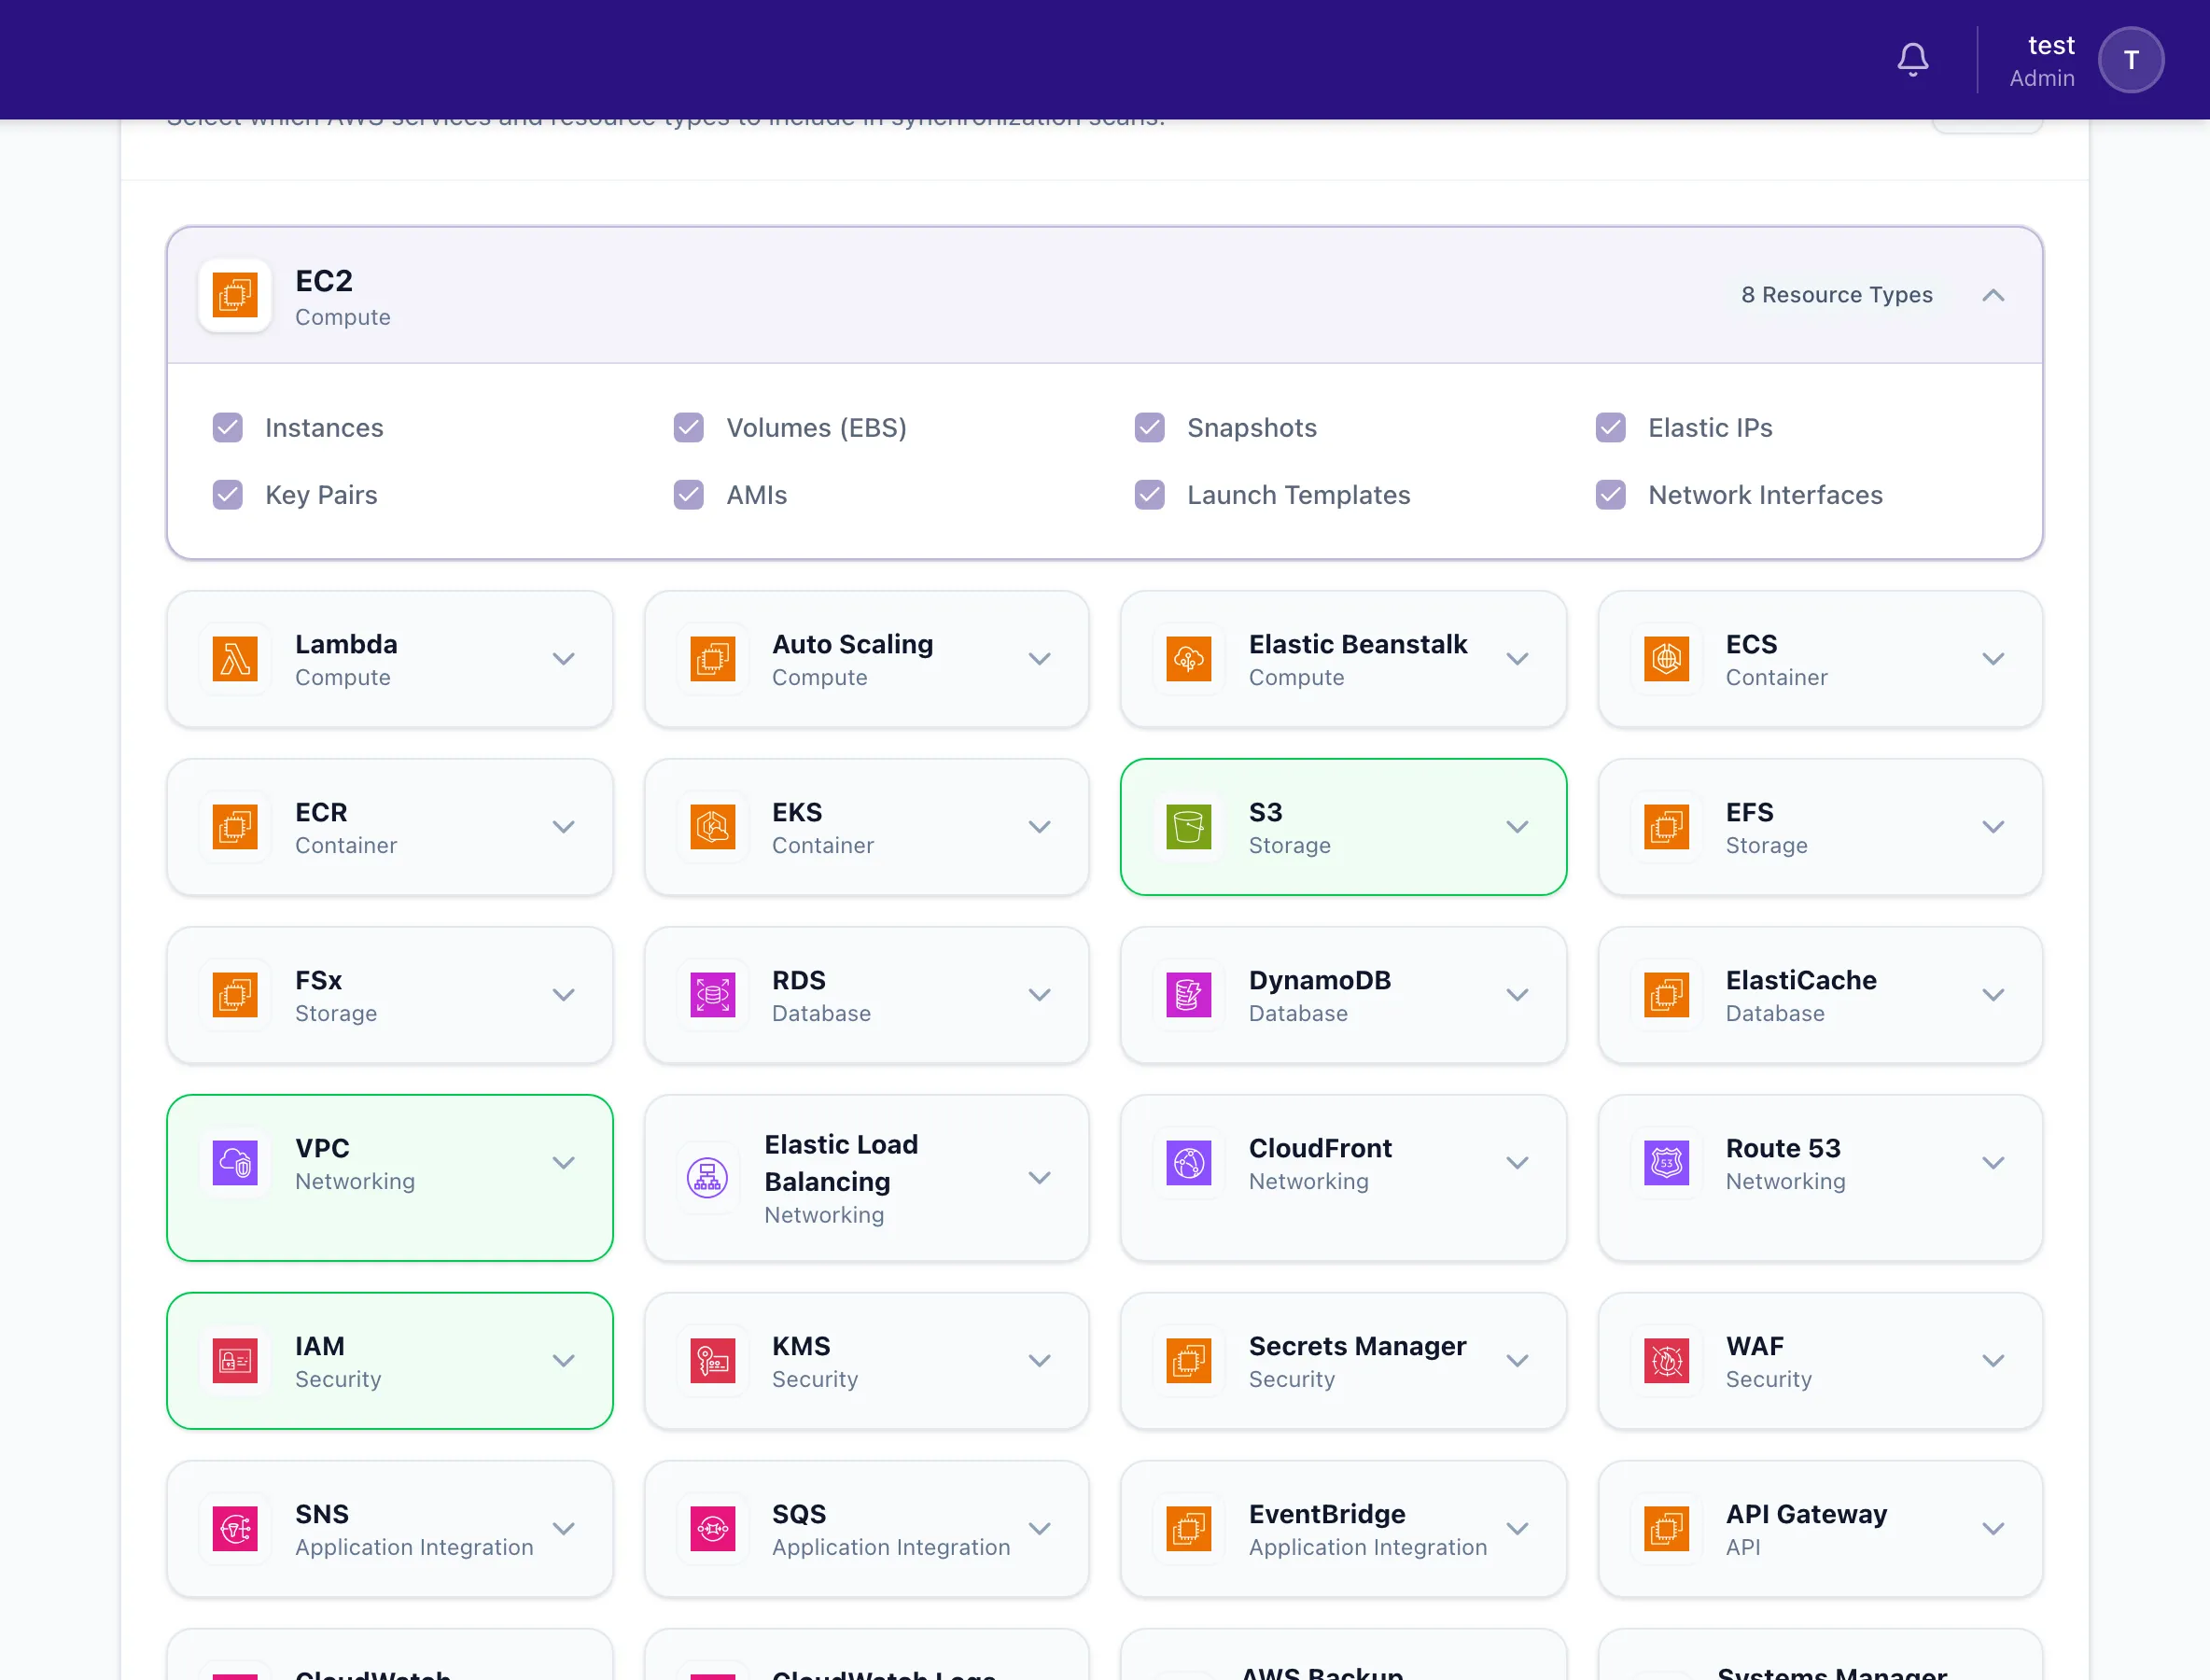
同期に含めるアセットを選択する設定エリア。
- サービスレベルの選択: 例:EC2、Lambda、ECS、S3、RDS、VPC、IAMなど
- リソースタイプレベルの選択: 選択したサービス内の個別のリソースタイプを指定
- 例:EC2の場合:インスタンス、ボリューム(EBS)、スナップショット、AMI、ElasticIP、ネットワークインターフェースなど
- 選択した範囲内のアセットのみが収集されます。
2.4. 前提条件 — Resource Explorerの集約インデックス
アセット同期はAWS Resource Explorerを通じてリソースを検索します。IAM・S3・CloudFront・Route 53のようにリージョンに属さないグローバルリソースは、全リージョンを対象とする集約(aggregator)インデックスがなければ取得できません。
- オンボーディング用のCloudFormationスタックがこのインデックスを作成します。 インデックスはスタックをデプロイしたリージョンに作成されるため、スタックはプロジェクトに設定したリージョンにデプロイしてください。
- 集約インデックスはAWSアカウントごとに1つだけです。 すでに別のリージョンに存在する場合は、スタックのパラメータ
CreateResourceExplorerIndexをfalseにし、そのインデックスがあるリージョンをプロジェクトのリージョンとして指定してください。 - インデックスがない場合、同期は0件で静かに終わるのではなく失敗します。 同期スコープにグローバルリソースタイプが含まれているのに集約インデックスがない場合、同期は
failedで終了し、理由がaggregator_index_missingとして記録されます。スコープでグローバルリソースタイプをすべて外している場合は取りこぼしが発生しないため、失敗にはなりません。 - すでに接続済みのアカウントは、スタックを再デプロイするか、AWSコンソールで集約インデックスを手動で作成する必要があります。コンソールのプロジェクト設定画面と同期画面に、インデックスの状態と対処方法が表示されます。
3. 運用のヒント
- サービス/リソースタイプレベルで同期スコープを制御して、必要なアセットのみを収集する
- 同期履歴の変更数(追加/更新/削除)を使用してインフラの変更を追跡する
- アセットインベントリを最新の状態に保つことで、リスク評価とレポートの精度を向上させる
- 削除したはずのリソースが残っている場合は、同期を再実行して記録を更新する