レポート
レポート機能は、リスク評価結果を共有可能なドキュメントにまとめるための4ステップのワークフローを提供します。
プロジェクトとスキャンの選択からリソースの選択、レポートレイアウトのカスタマイズ、最終的なファイルのプレビューとエクスポートまで、すべてが1つのフローで処理されます。
レポート作成ページは以下の4ステップのワークフローに従います:
- ステップ1 – プロジェクトの選択: レポートの基となるプロジェクトとスキャンを選択
- ステップ2 – リソースの選択: レポートに含めるアセットを選択
- ステップ3 – レポートのカスタマイズ: レポートのコンテンツとドキュメント設定を構成
- ステップ4 – プレビューとエクスポート: 最終ドキュメントを確認してファイルをエクスポート
1. ステップ1: プロジェクトの選択
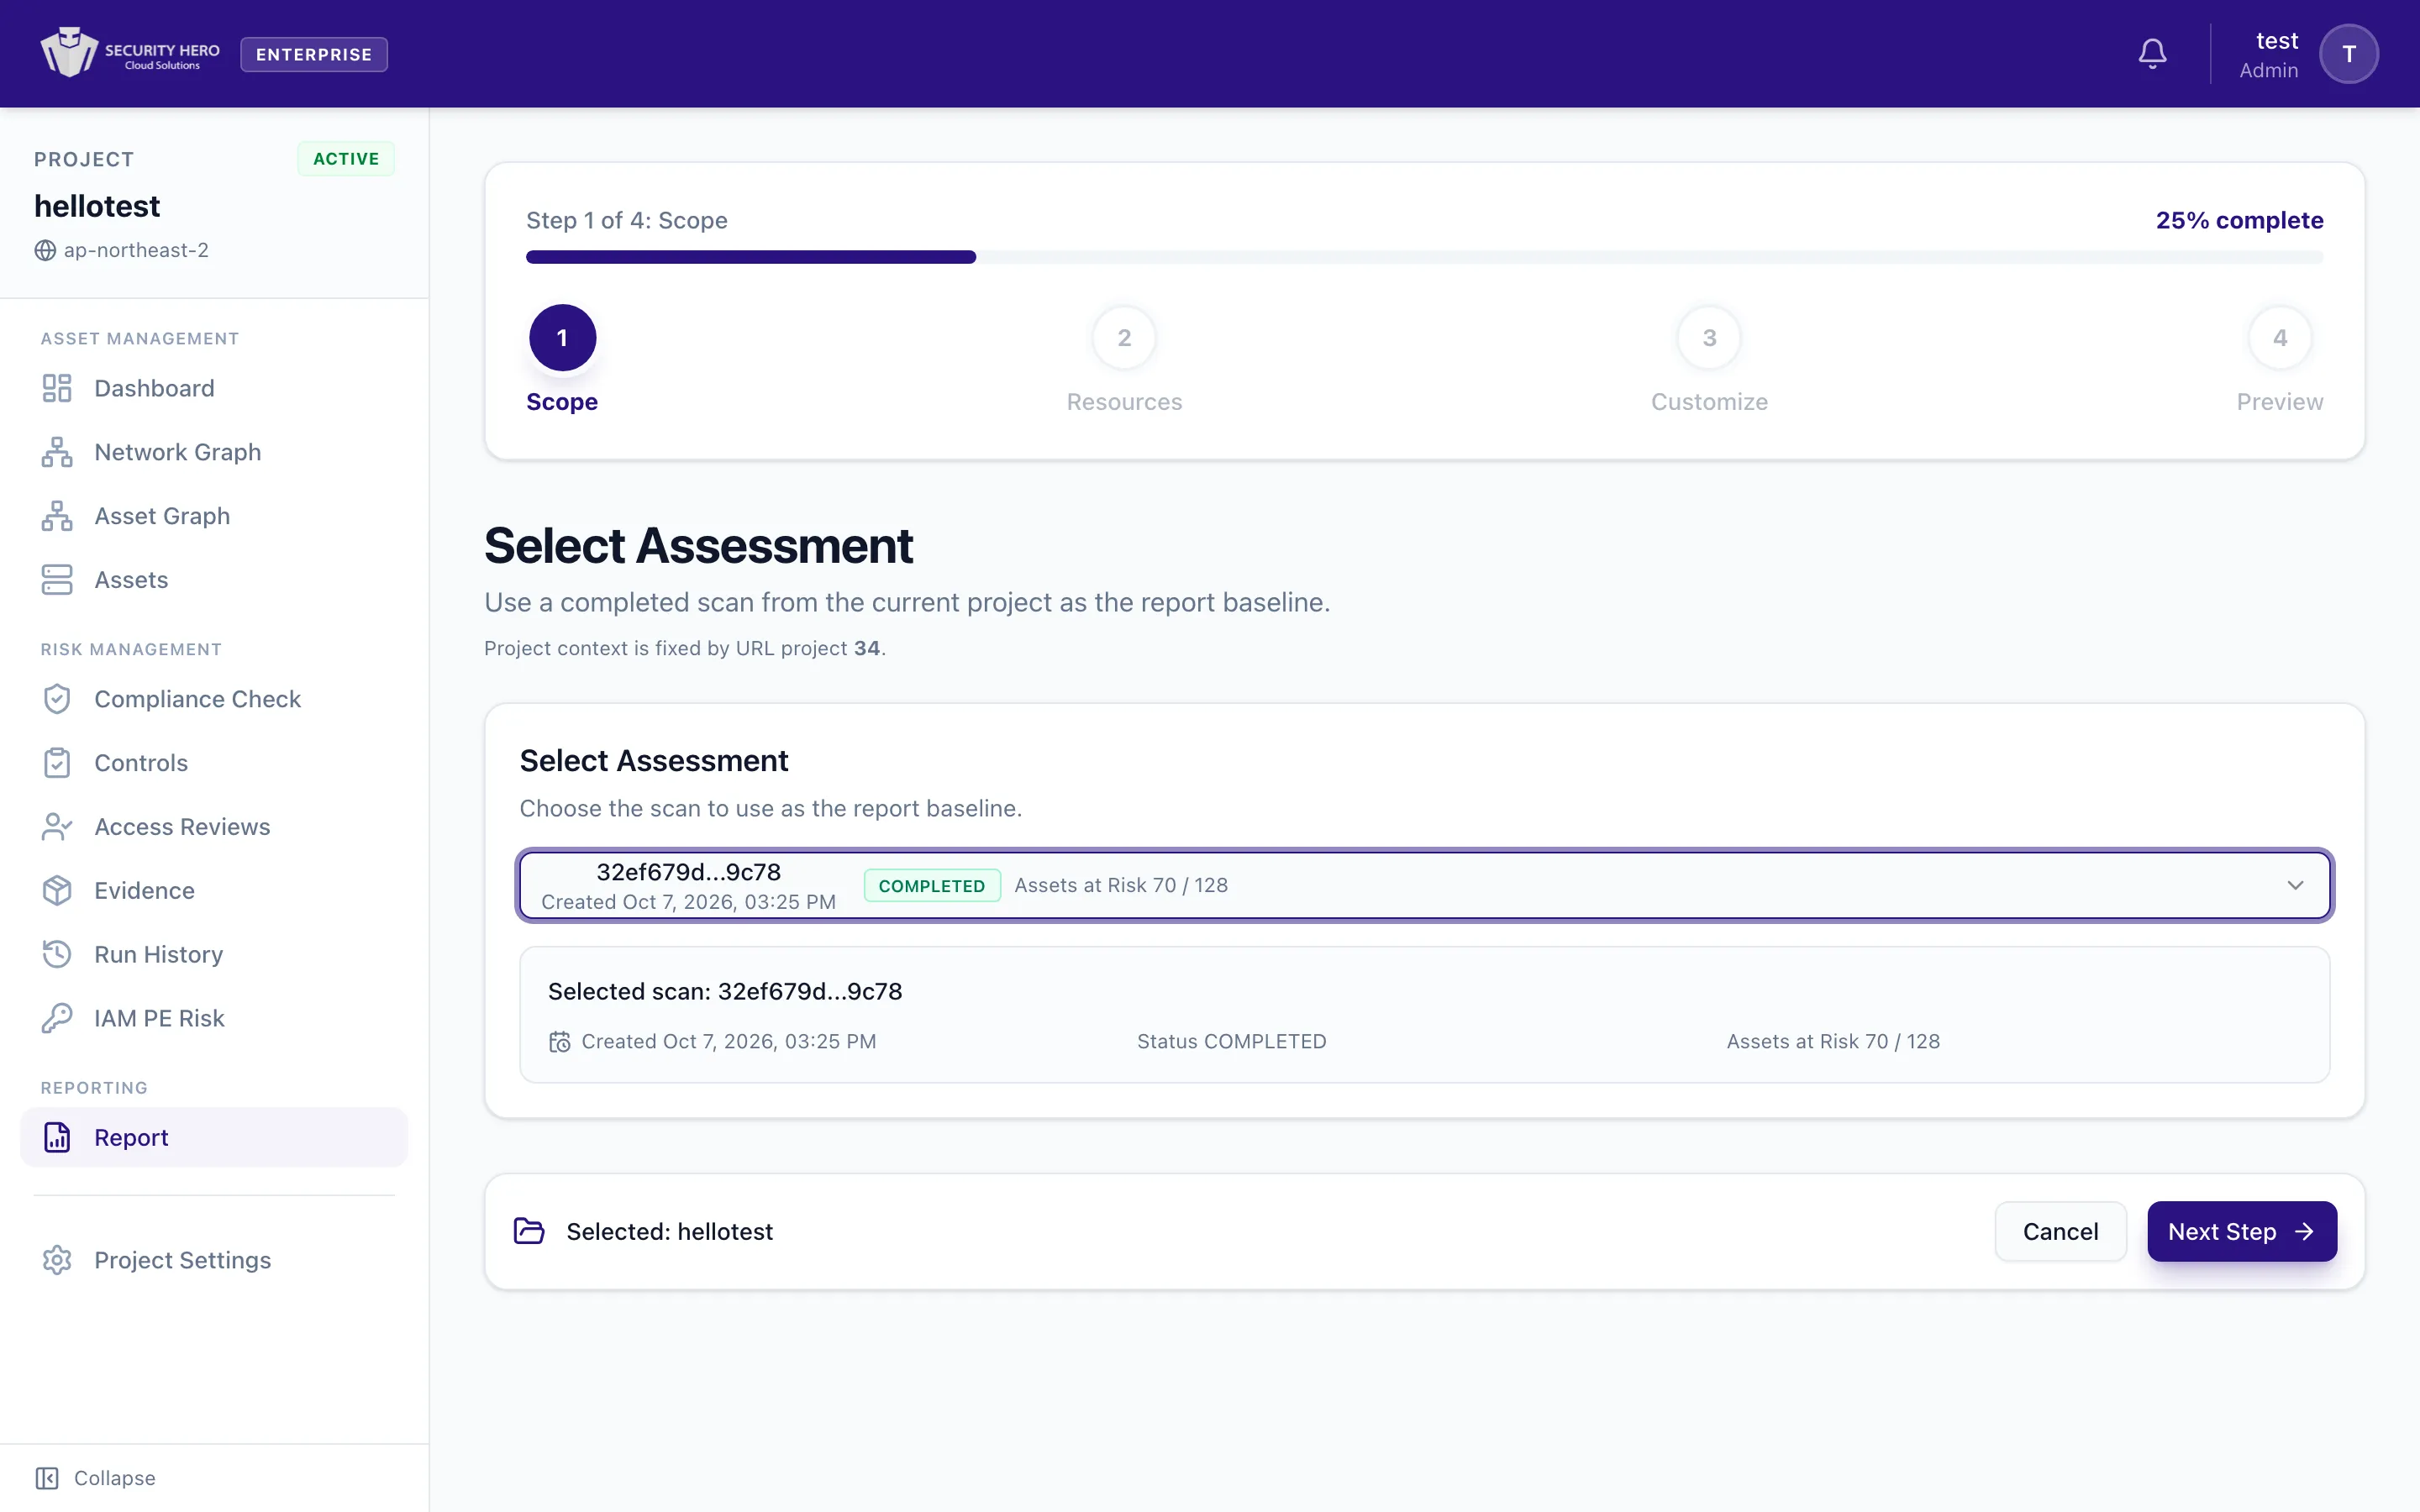
レポートの基となるプロジェクトとスキャン結果を選択します。
- 対象プロジェクトを選択
- そのプロジェクトから1つのスキャン結果を選択
- 後続のステップのすべてのデータは選択したスキャン結果に基づきます
参照データ
レポートは選択したスキャン時点のアセットとリスクデータを使用します。
2. ステップ2: レポートのリソースを選択
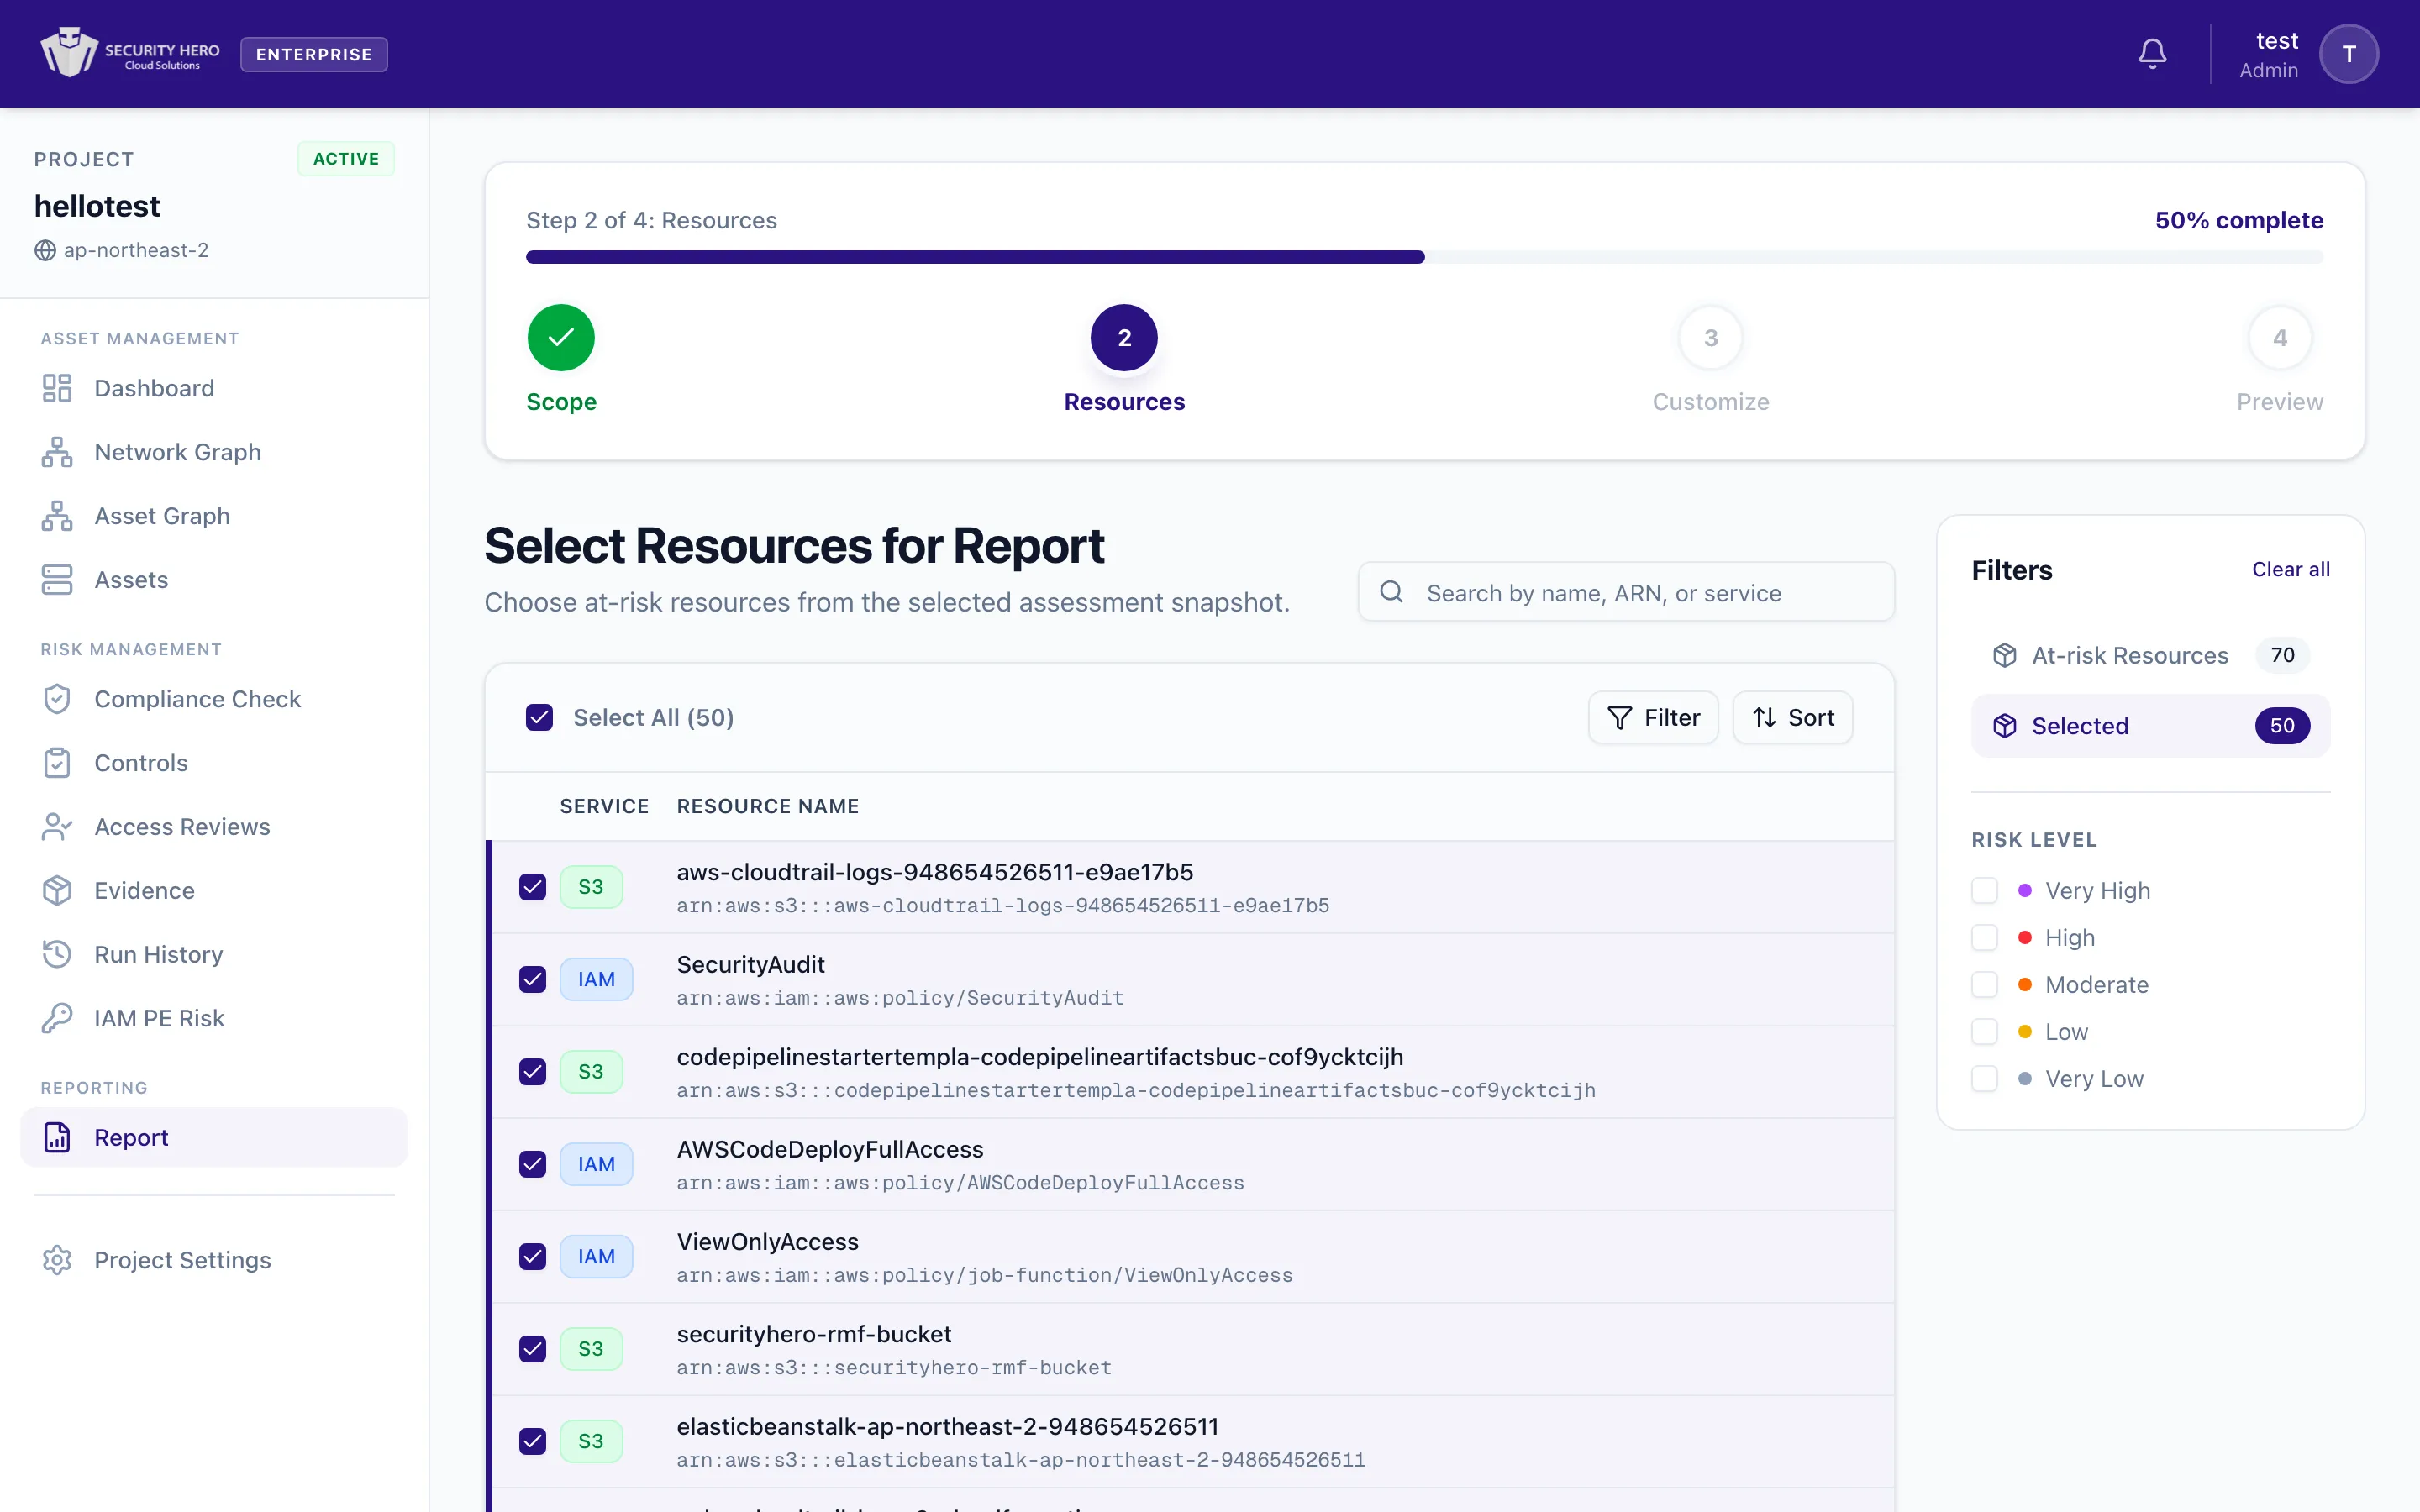
レポートに含めるアセットを選択します。
- 評価されたアセットのリストを確認
- レポートに含めるアセットを選択または選択解除
- 必要なアセットのみにレポート範囲を絞り込む
3. ステップ3: レポートのカスタマイズ
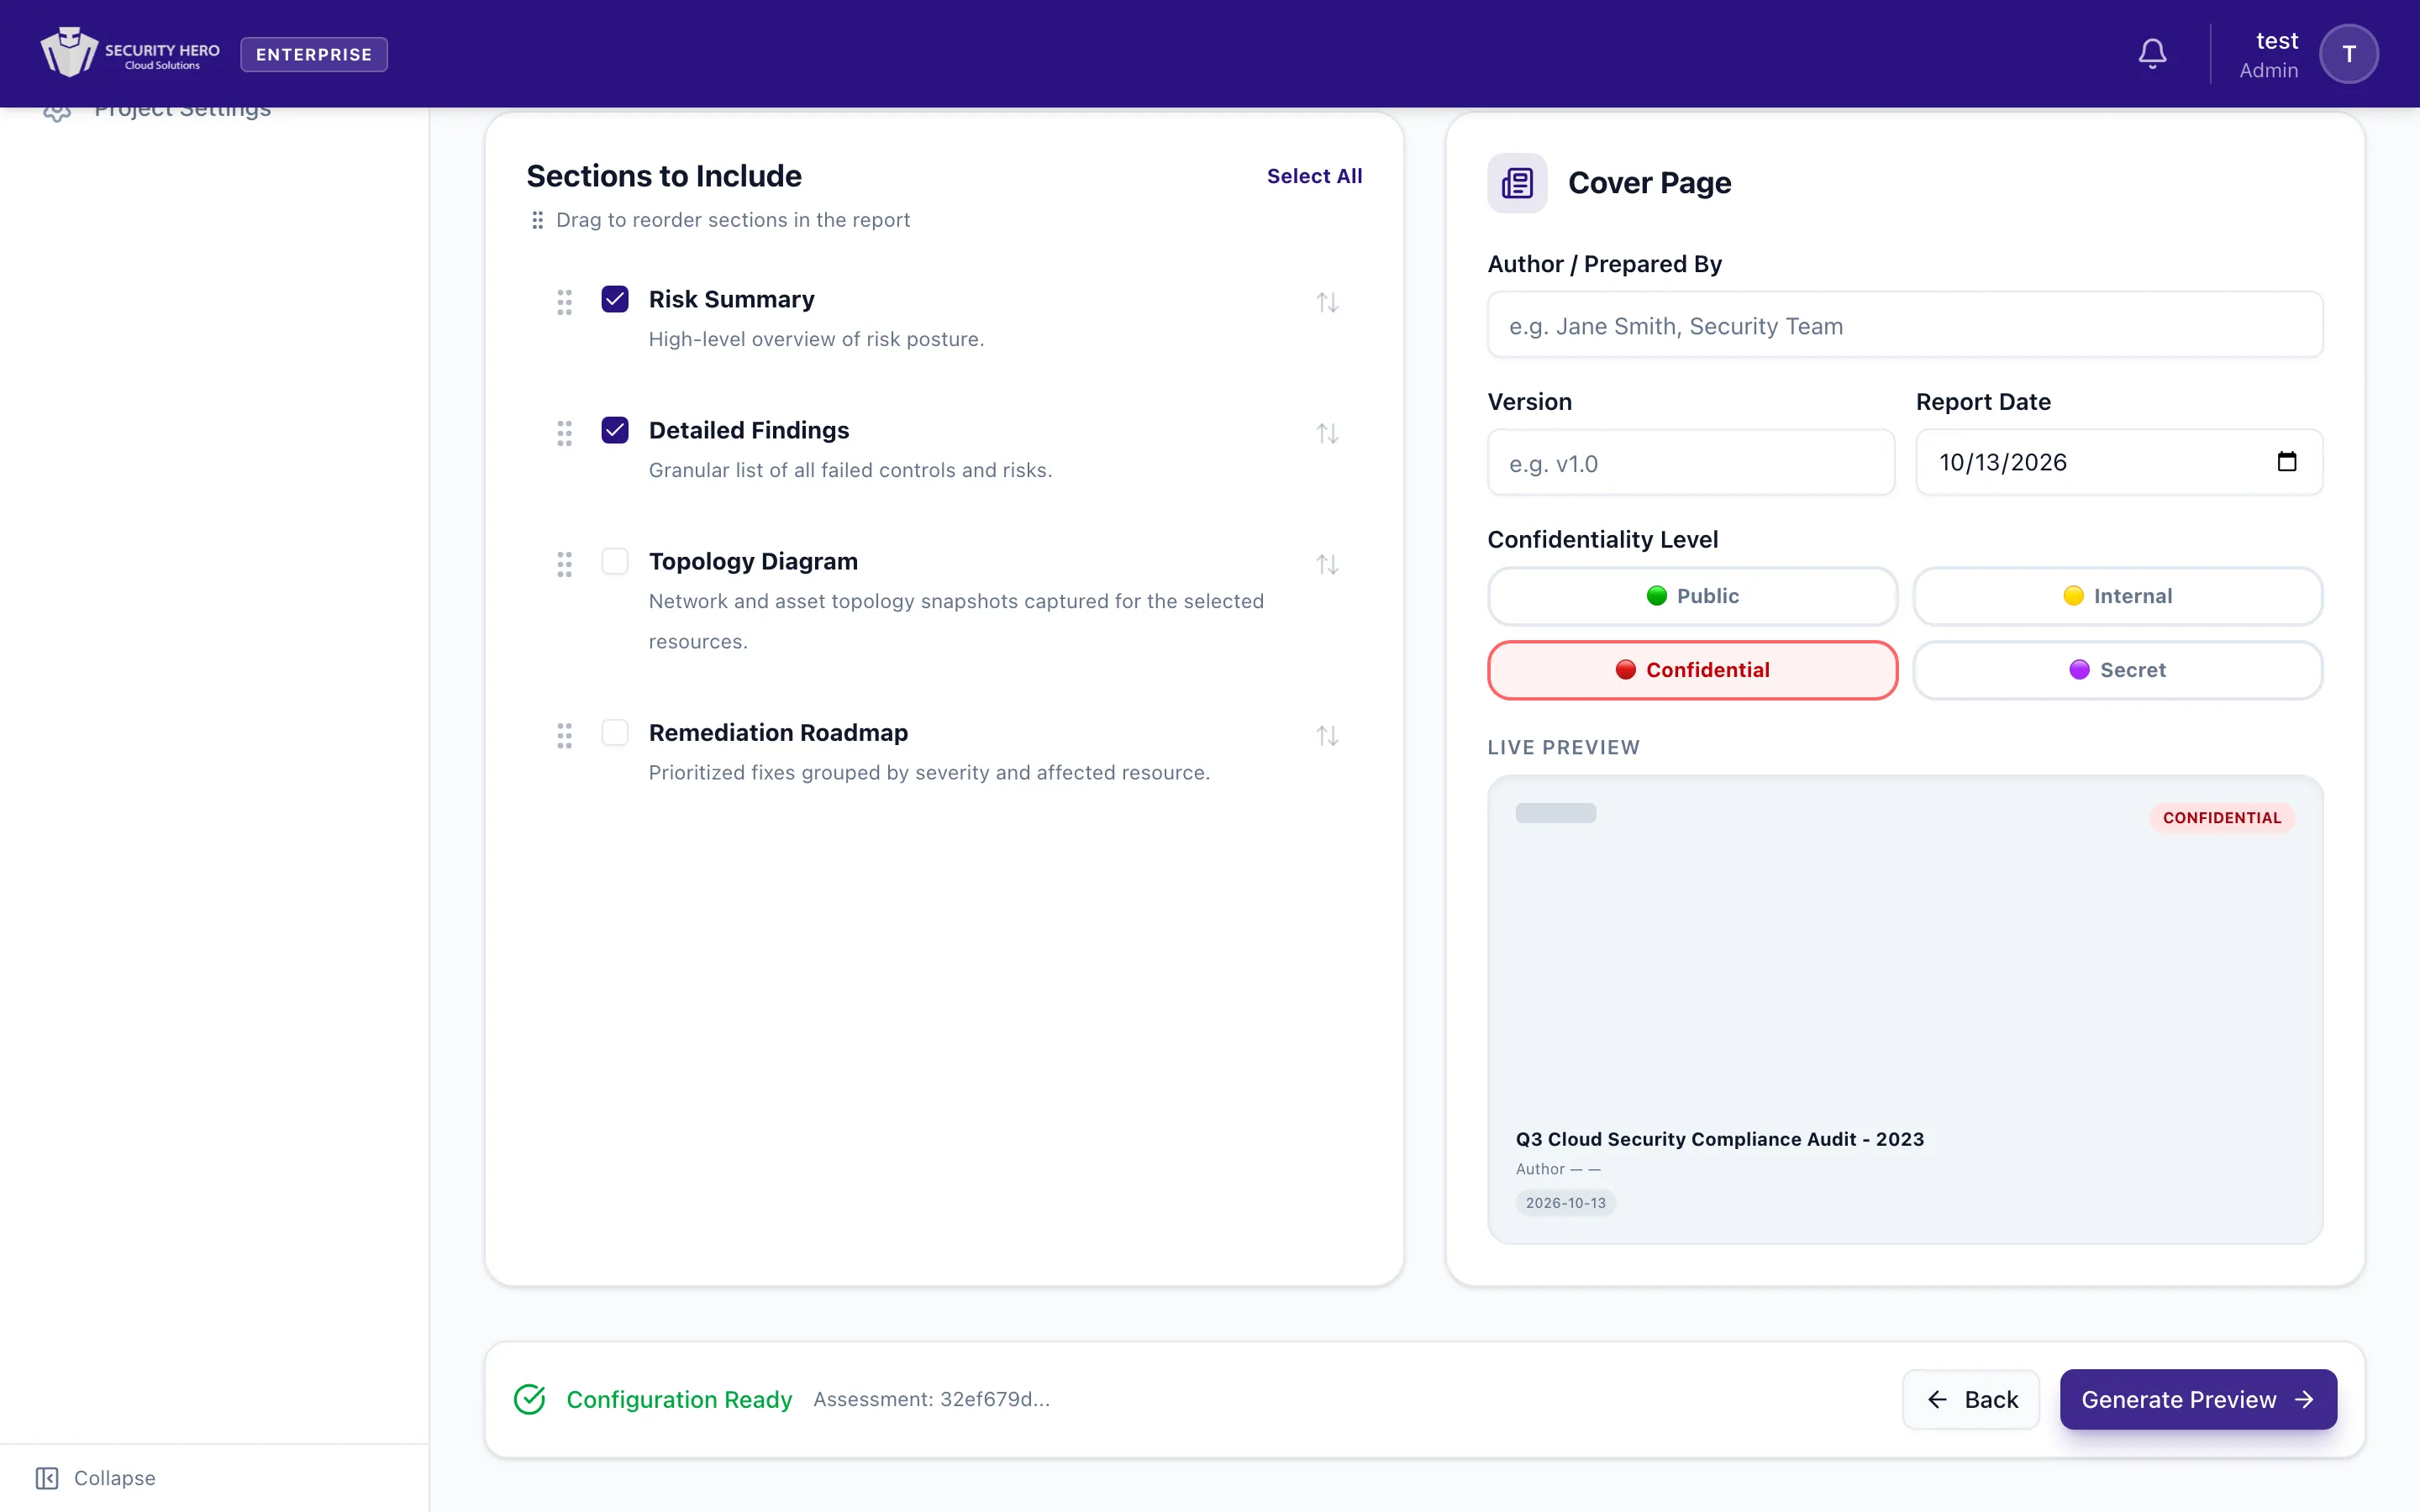
レポートのドキュメント構造をカスタマイズします。
- レポートタイトルを設定
- 説明を入力
- 含めるセクションを選択 — 次の4種類です。
- リスクサマリー – リスク状況の概要(既定で選択)
- 詳細ファインディング – 失敗したチェック項目とリスクの詳細(既定で選択)
- トポロジー図 – 選択したリソースのネットワーク・アセットトポロジーのスナップショット
- 改善ロードマップ – 重大度と対象リソースごとに整理した対応の優先順位
- カバーページをカスタマイズ
既定の選択
リスクサマリーと詳細ファインディングは既定で選択されています。トポロジー図と改善ロードマップは必要に応じて選択してください。
4. ステップ4: レポートのプレビューとエクスポート
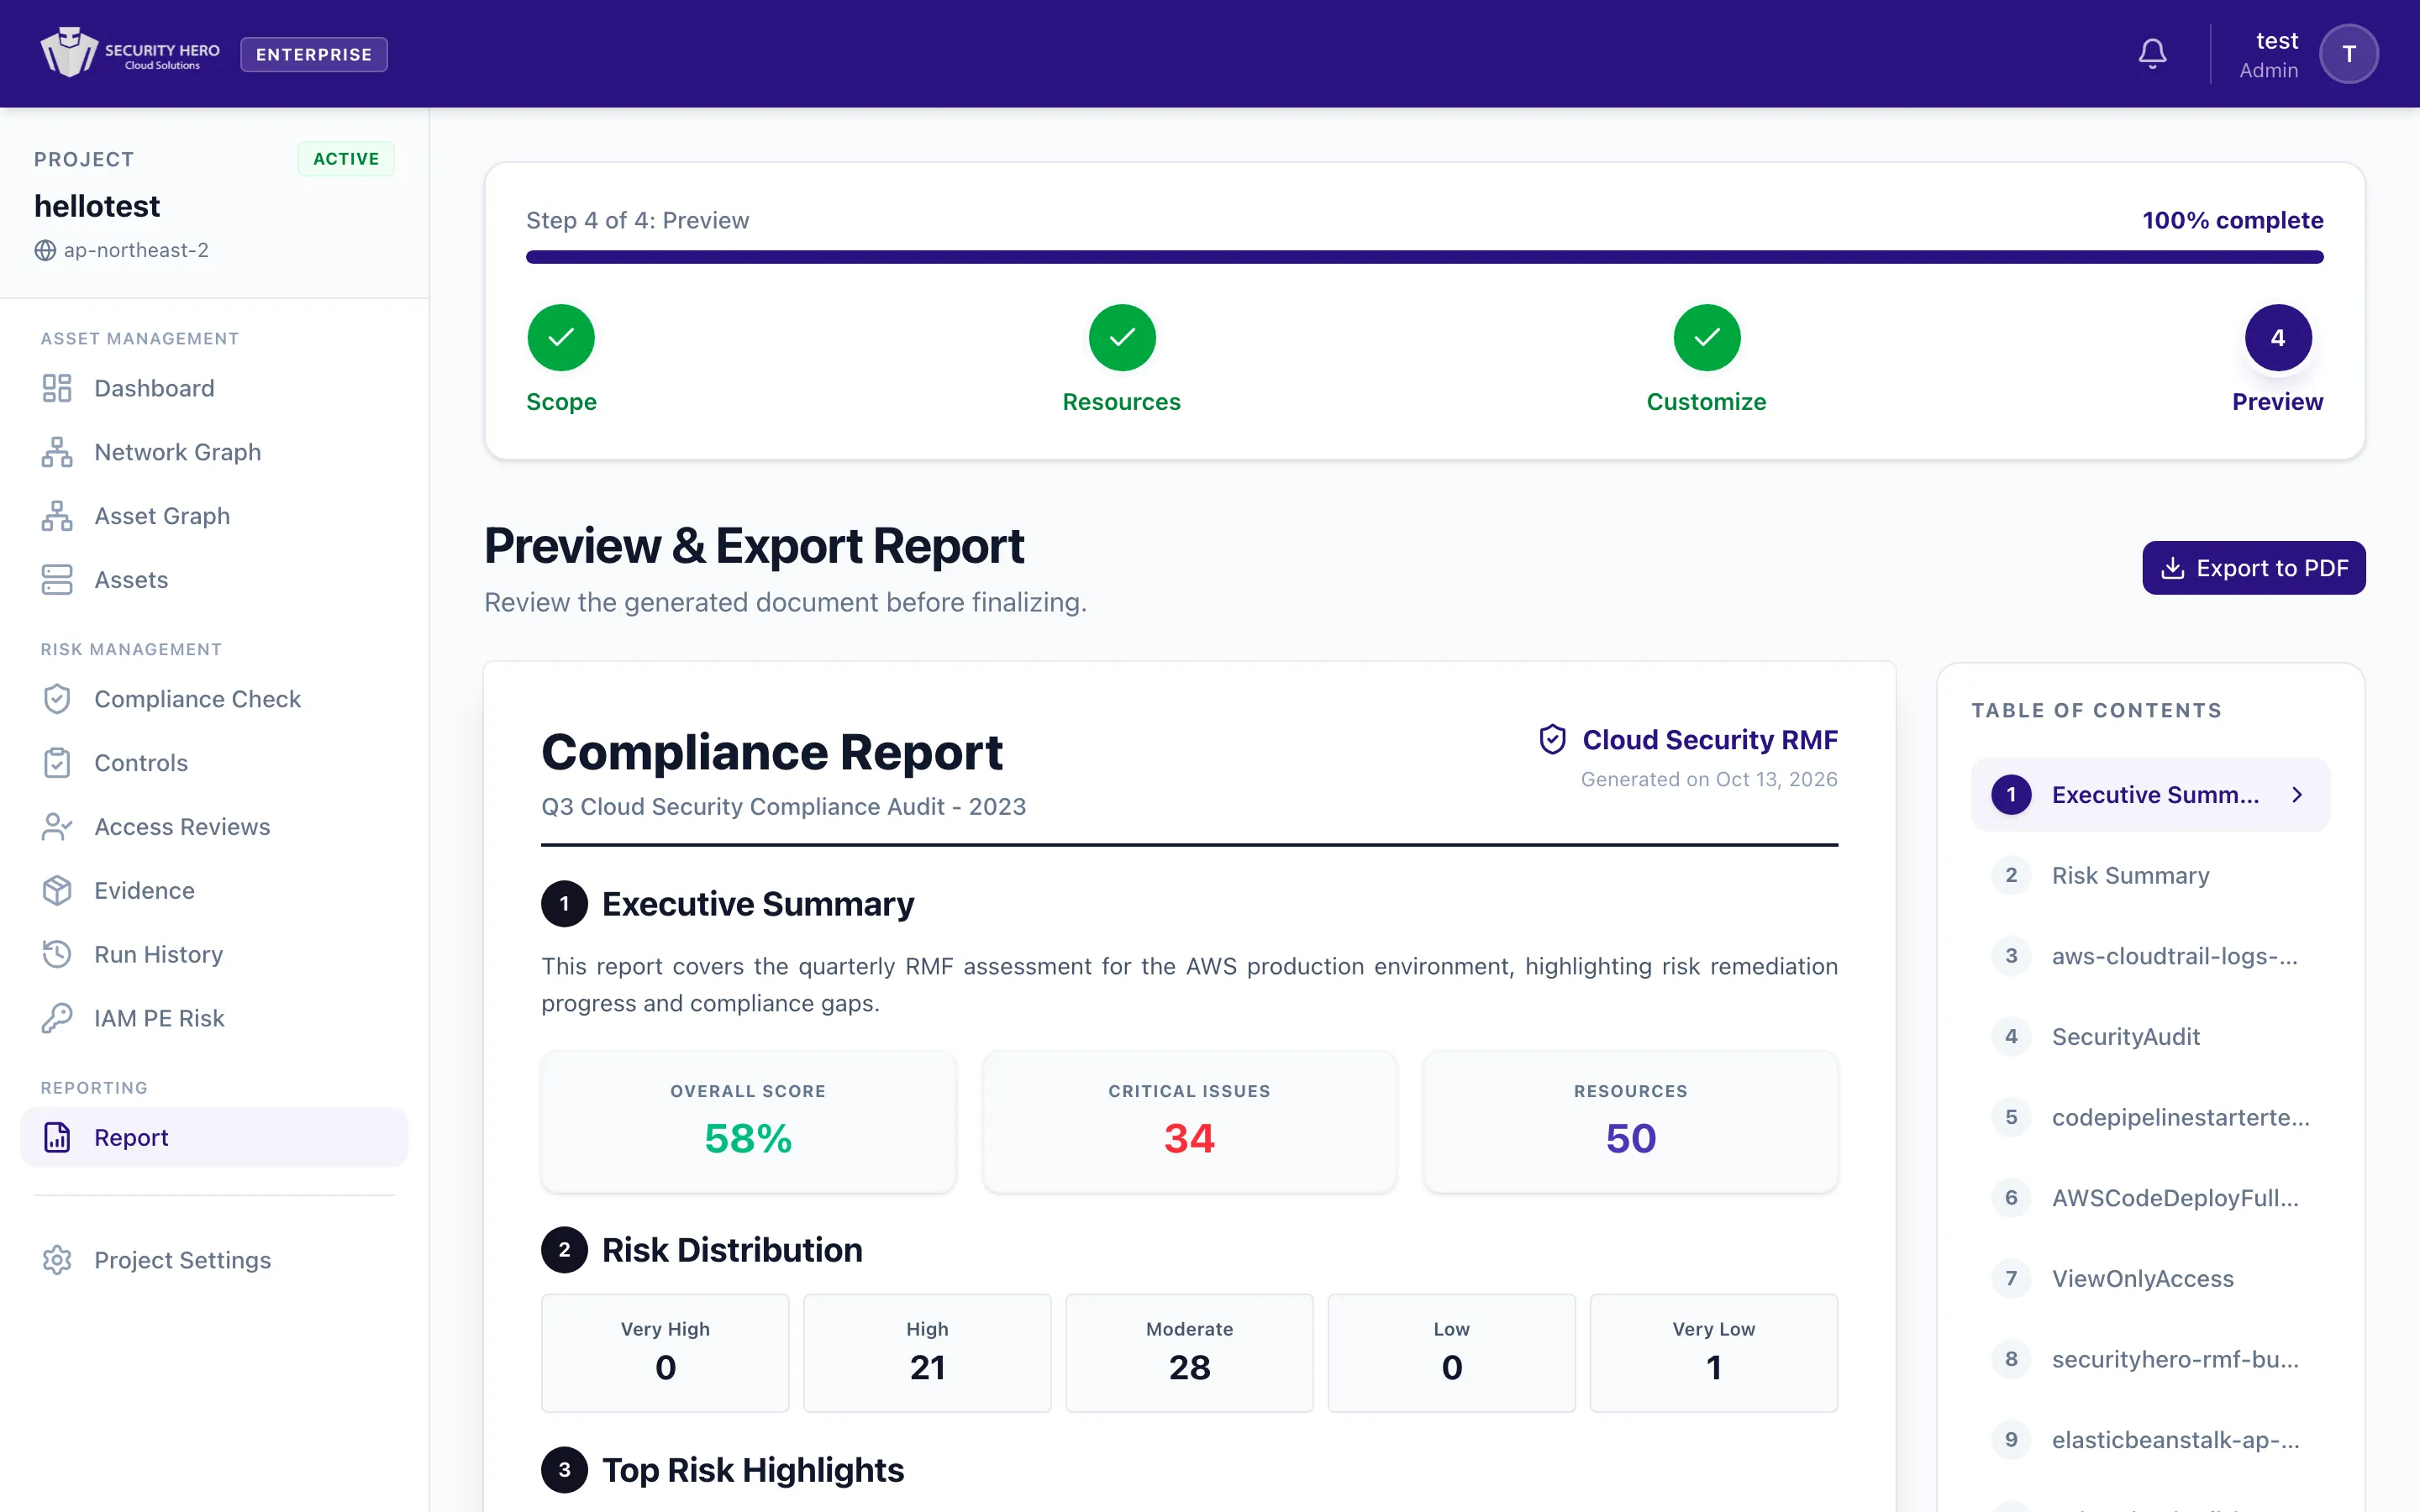
最終ステップ – ドキュメントを確認してファイルとしてエクスポートします。
- 生成されたレポートをプレビュー
- 前のステップに戻って変更を加える
- PDFとしてエクスポートでファイルを生成
エクスポート形式
現在サポートしているエクスポート形式はPDFのみです。ほかの形式は提供していません。
5. レポートの内容
生成されたレポートには以下のセキュリティ情報が含まれます:
- プロジェクトとスキャンの詳細
- アセットリスクサマリー
- アセットごとの詳細ファインディング
- 脆弱性とセキュリティ推奨事項
- ネットワークまたはアセットトポロジー図(選択した場合)
- NISTベースのセキュリティコントロール項目
レポートのコンテンツは選択したスキャン時点のデータから生成されます。
リスクサマリーの点数の根拠
リスクサマリーに表示される点数は、バージョン管理された算式で計算されており、その算式が組織の基準値(EPSS区間・深刻度マッピングなど)をどう読んだかは、リスク評価画面のfinding詳細で根拠とともに確認できます。詳しくはリスクスコアの説明を参照してください。
フレームワーク軸のレポートが必要な場合
6. 運用のヒント
- 特定のプロジェクトの単一スキャンに基づいてレポートを作成することで、レポートの根拠を明確にする
- アセット選択とカスタマイズを使用して、対象読者(オペレーション、セキュリティ、または管理職)に合わせたドキュメントを作成する
- PDFを配布する前に、プレビューステップで品質を確認する