리포트 생성 (Report)
Report 기능은 위험 평가 결과를 문서 형태로 정리해 공유할 수 있도록, 총 4단계 워크플로우를 제공합니다.
사용자는 프로젝트/스캔 선택부터 리소스 선별, 보고서 구성 커스터마이즈, 최종 미리보기와 파일 내보내기까지 한 번에 진행할 수 있습니다.
Report 생성 화면은 다음 4단계 워크플로우로 구성됩니다.
- Step 1 – Select Project: 리포트 생성 기준이 되는 프로젝트와 스캔 선택
- Step 2 – Select Resources: 리포트에 포함할 자산 선택
- Step 3 – Customize Report: 보고서 구성 요소 및 문서 정보 설정
- Step 4 – Preview & Export: 최종 문서 미리보기 및 파일 내보내기
1. Step 1: Select Project
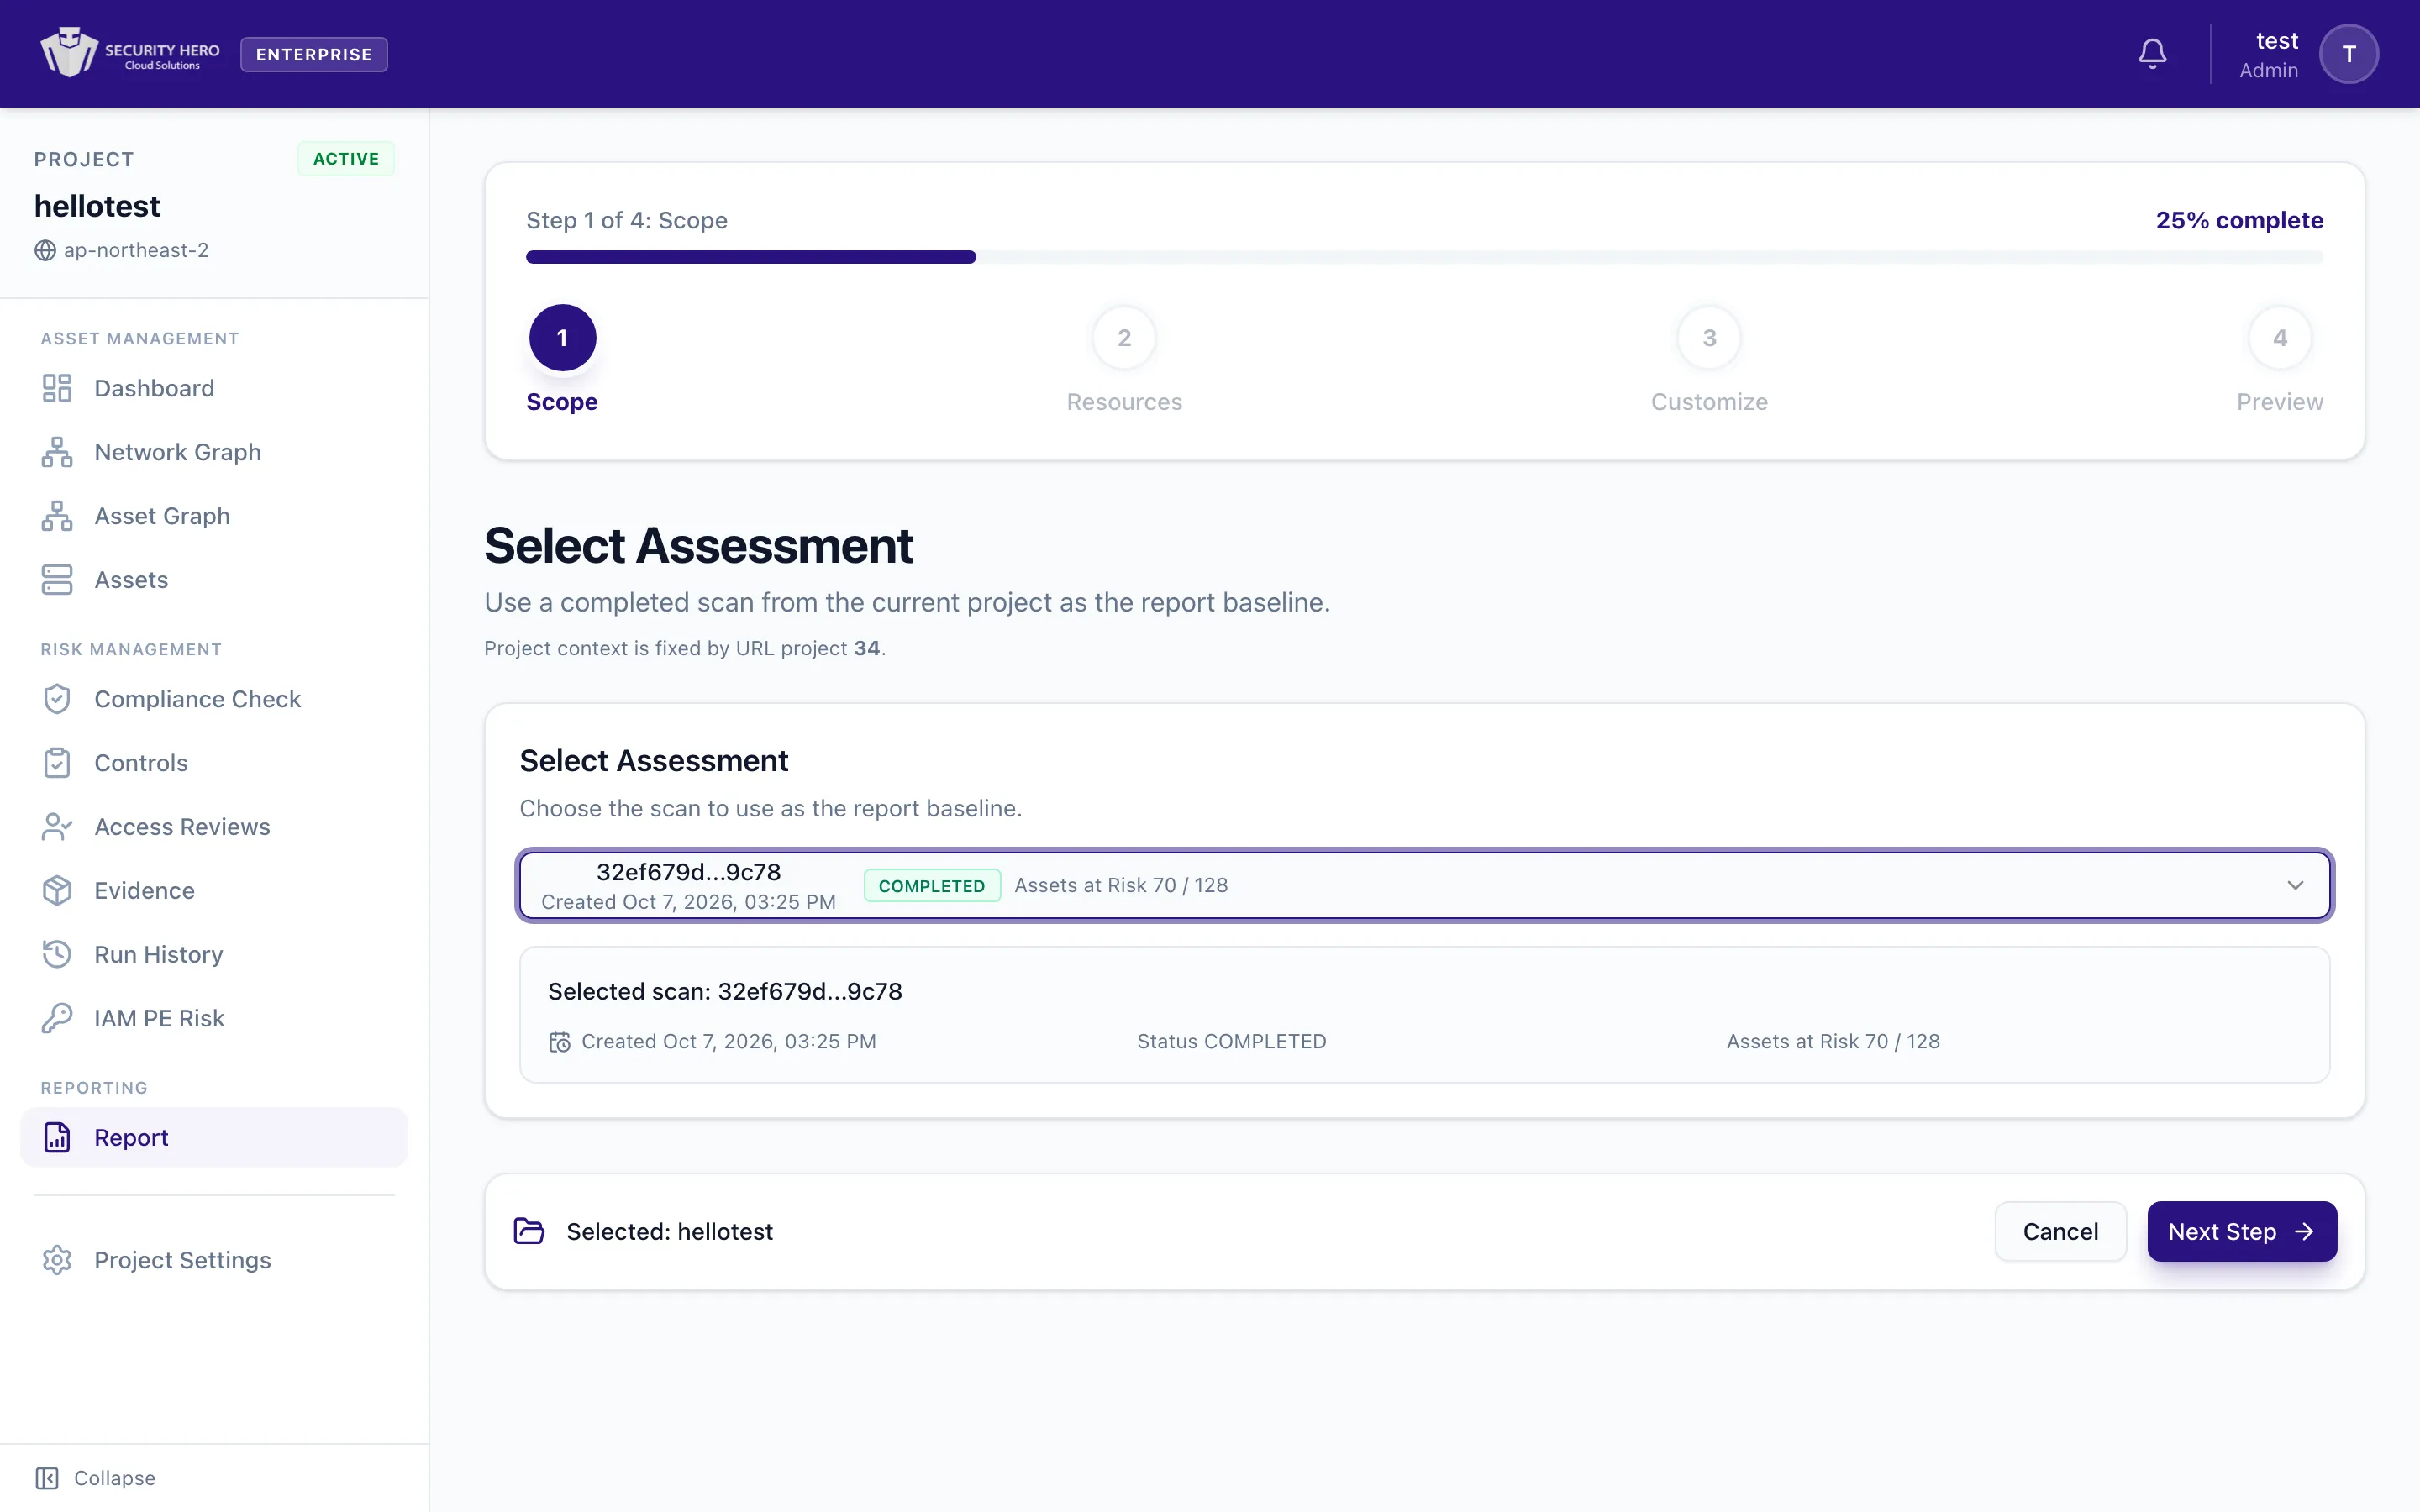
리포트를 생성할 프로젝트와 스캔 결과를 선택합니다.
- 대상 프로젝트 선택
- 해당 프로젝트의 스캔 결과 중 1개 선택
- 이후 단계의 모든 데이터는 선택한 스캔 결과를 기준으로 구성
기준 데이터
리포트는 선택한 스캔 시점의 자산/위험 데이터를 그대로 사용합니다.
2. Step 2: Select Resources for Reports
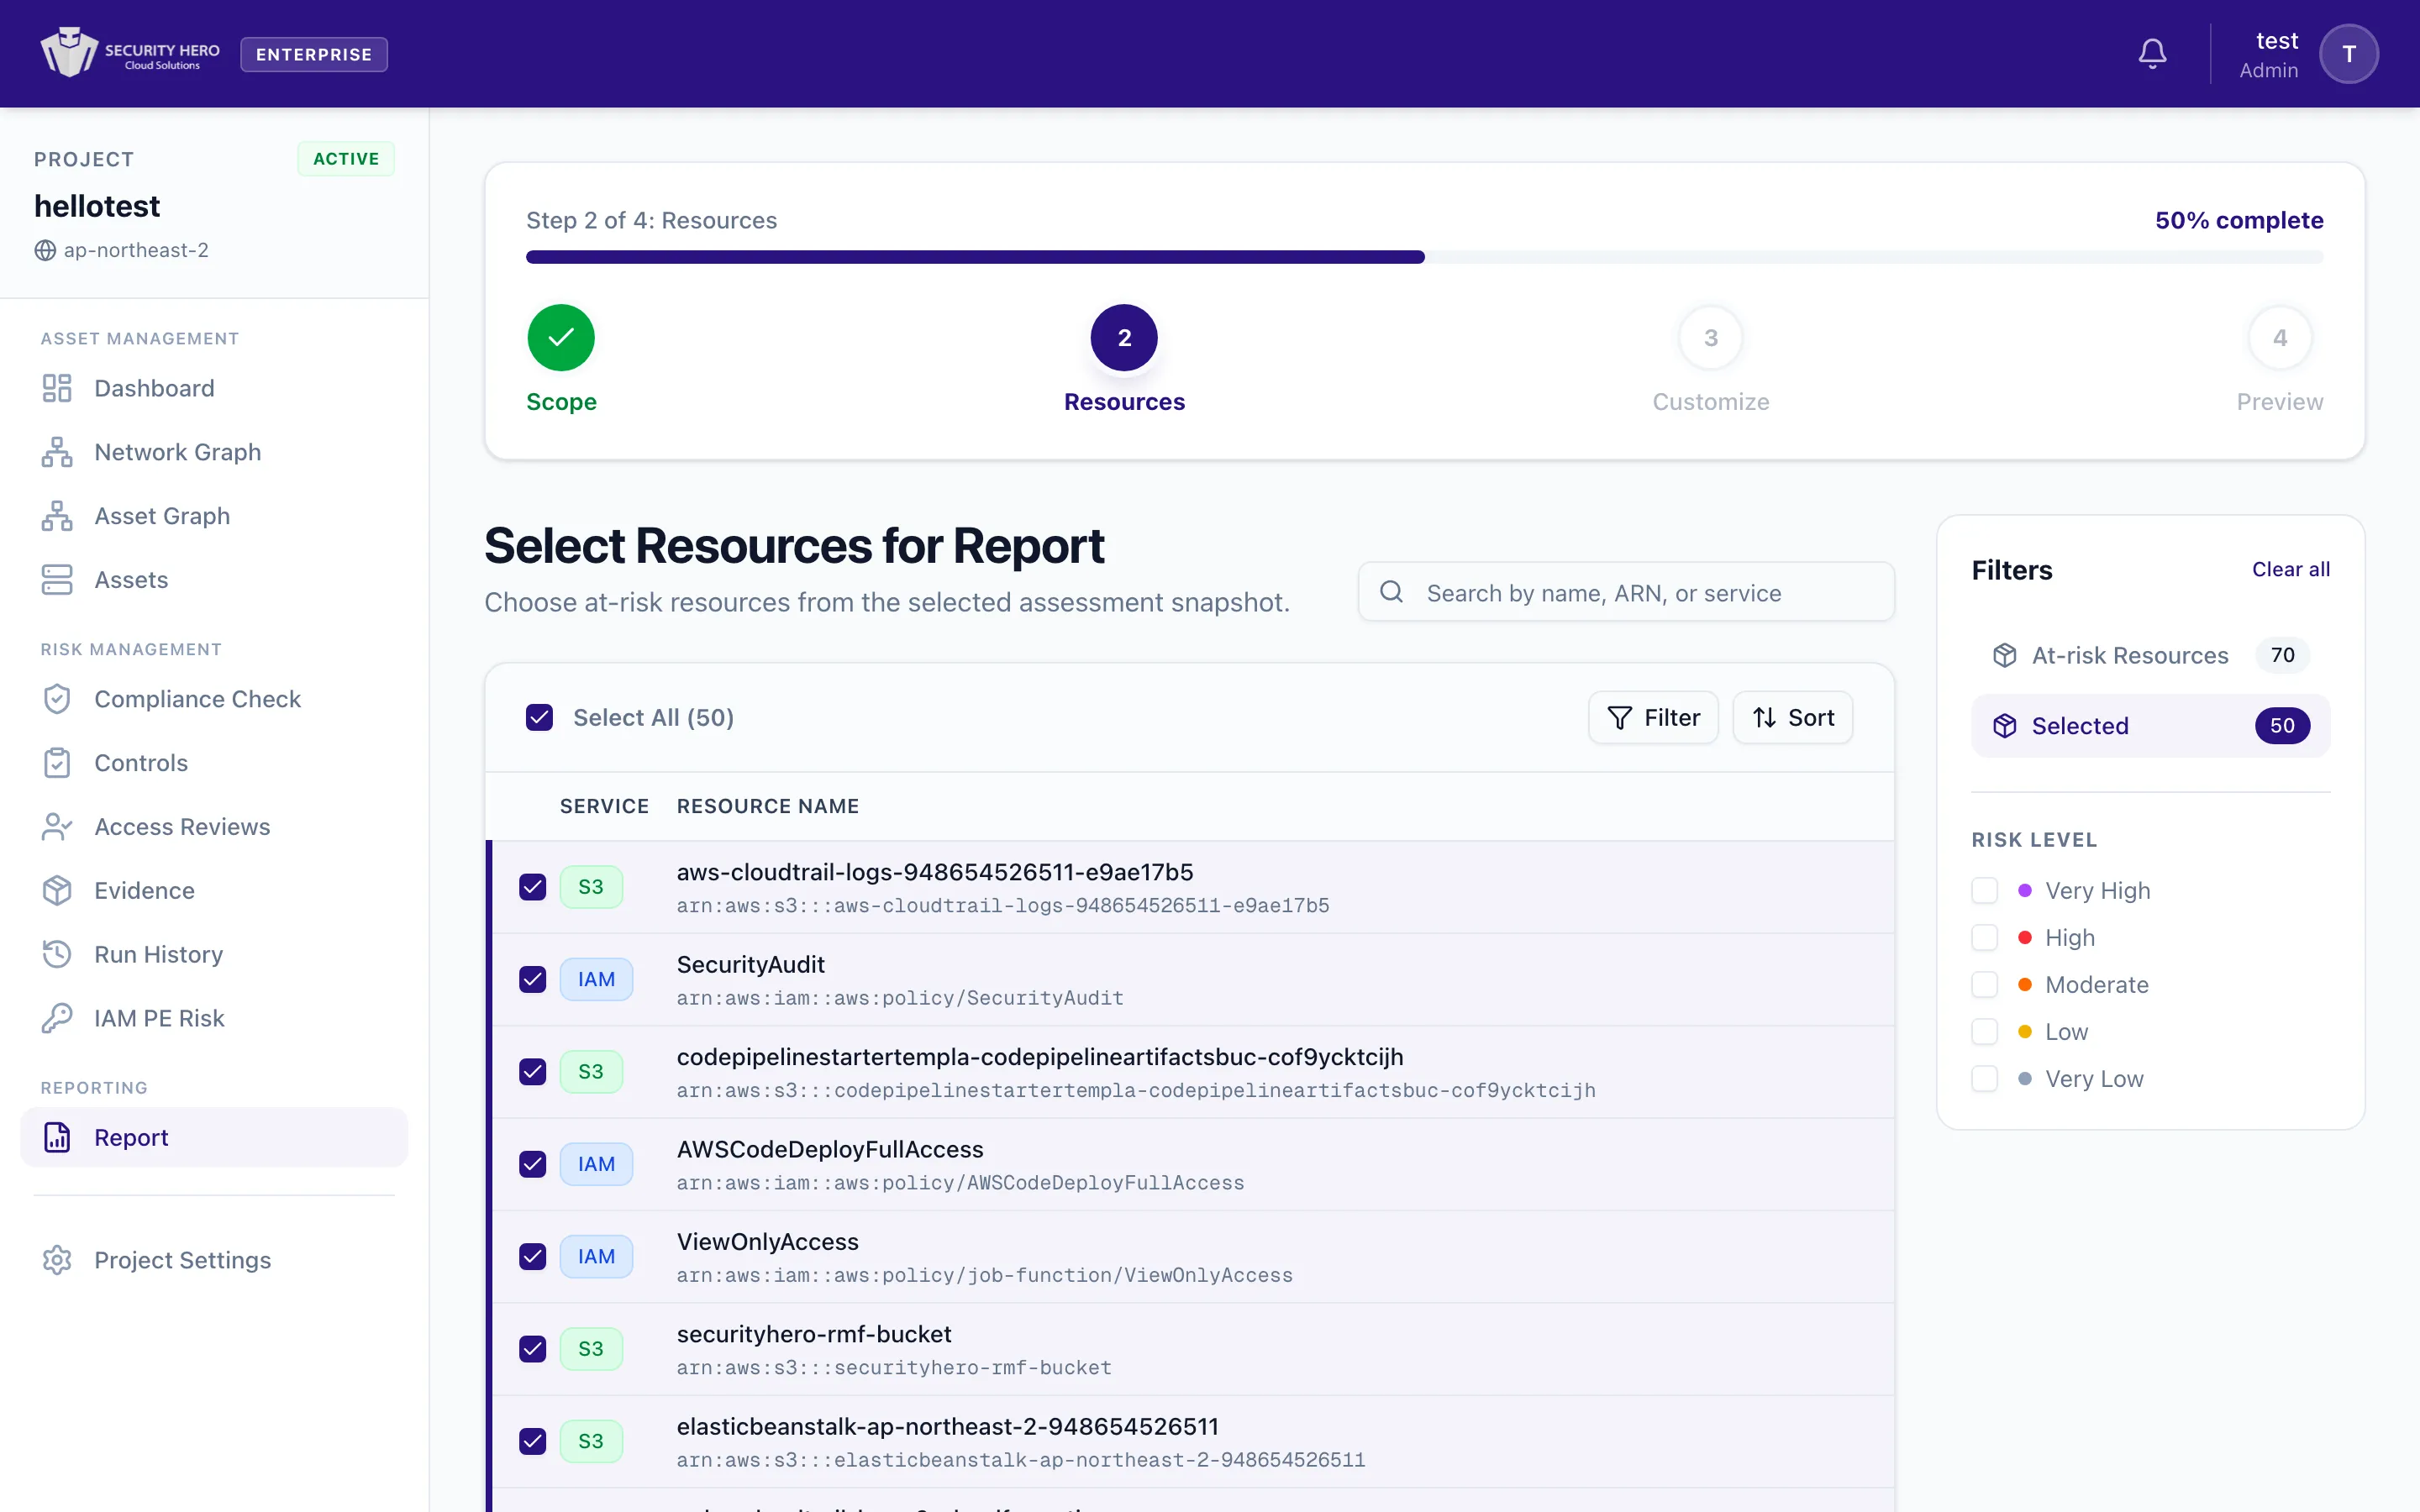
리포트에 포함할 자산을 선택하는 단계입니다.
- 평가된 자산 목록 확인
- 보고서에 포함할 자산 선택/해제
- 필요한 자산만 선별해 리포트 범위를 조정
3. Step 3: Customize Report
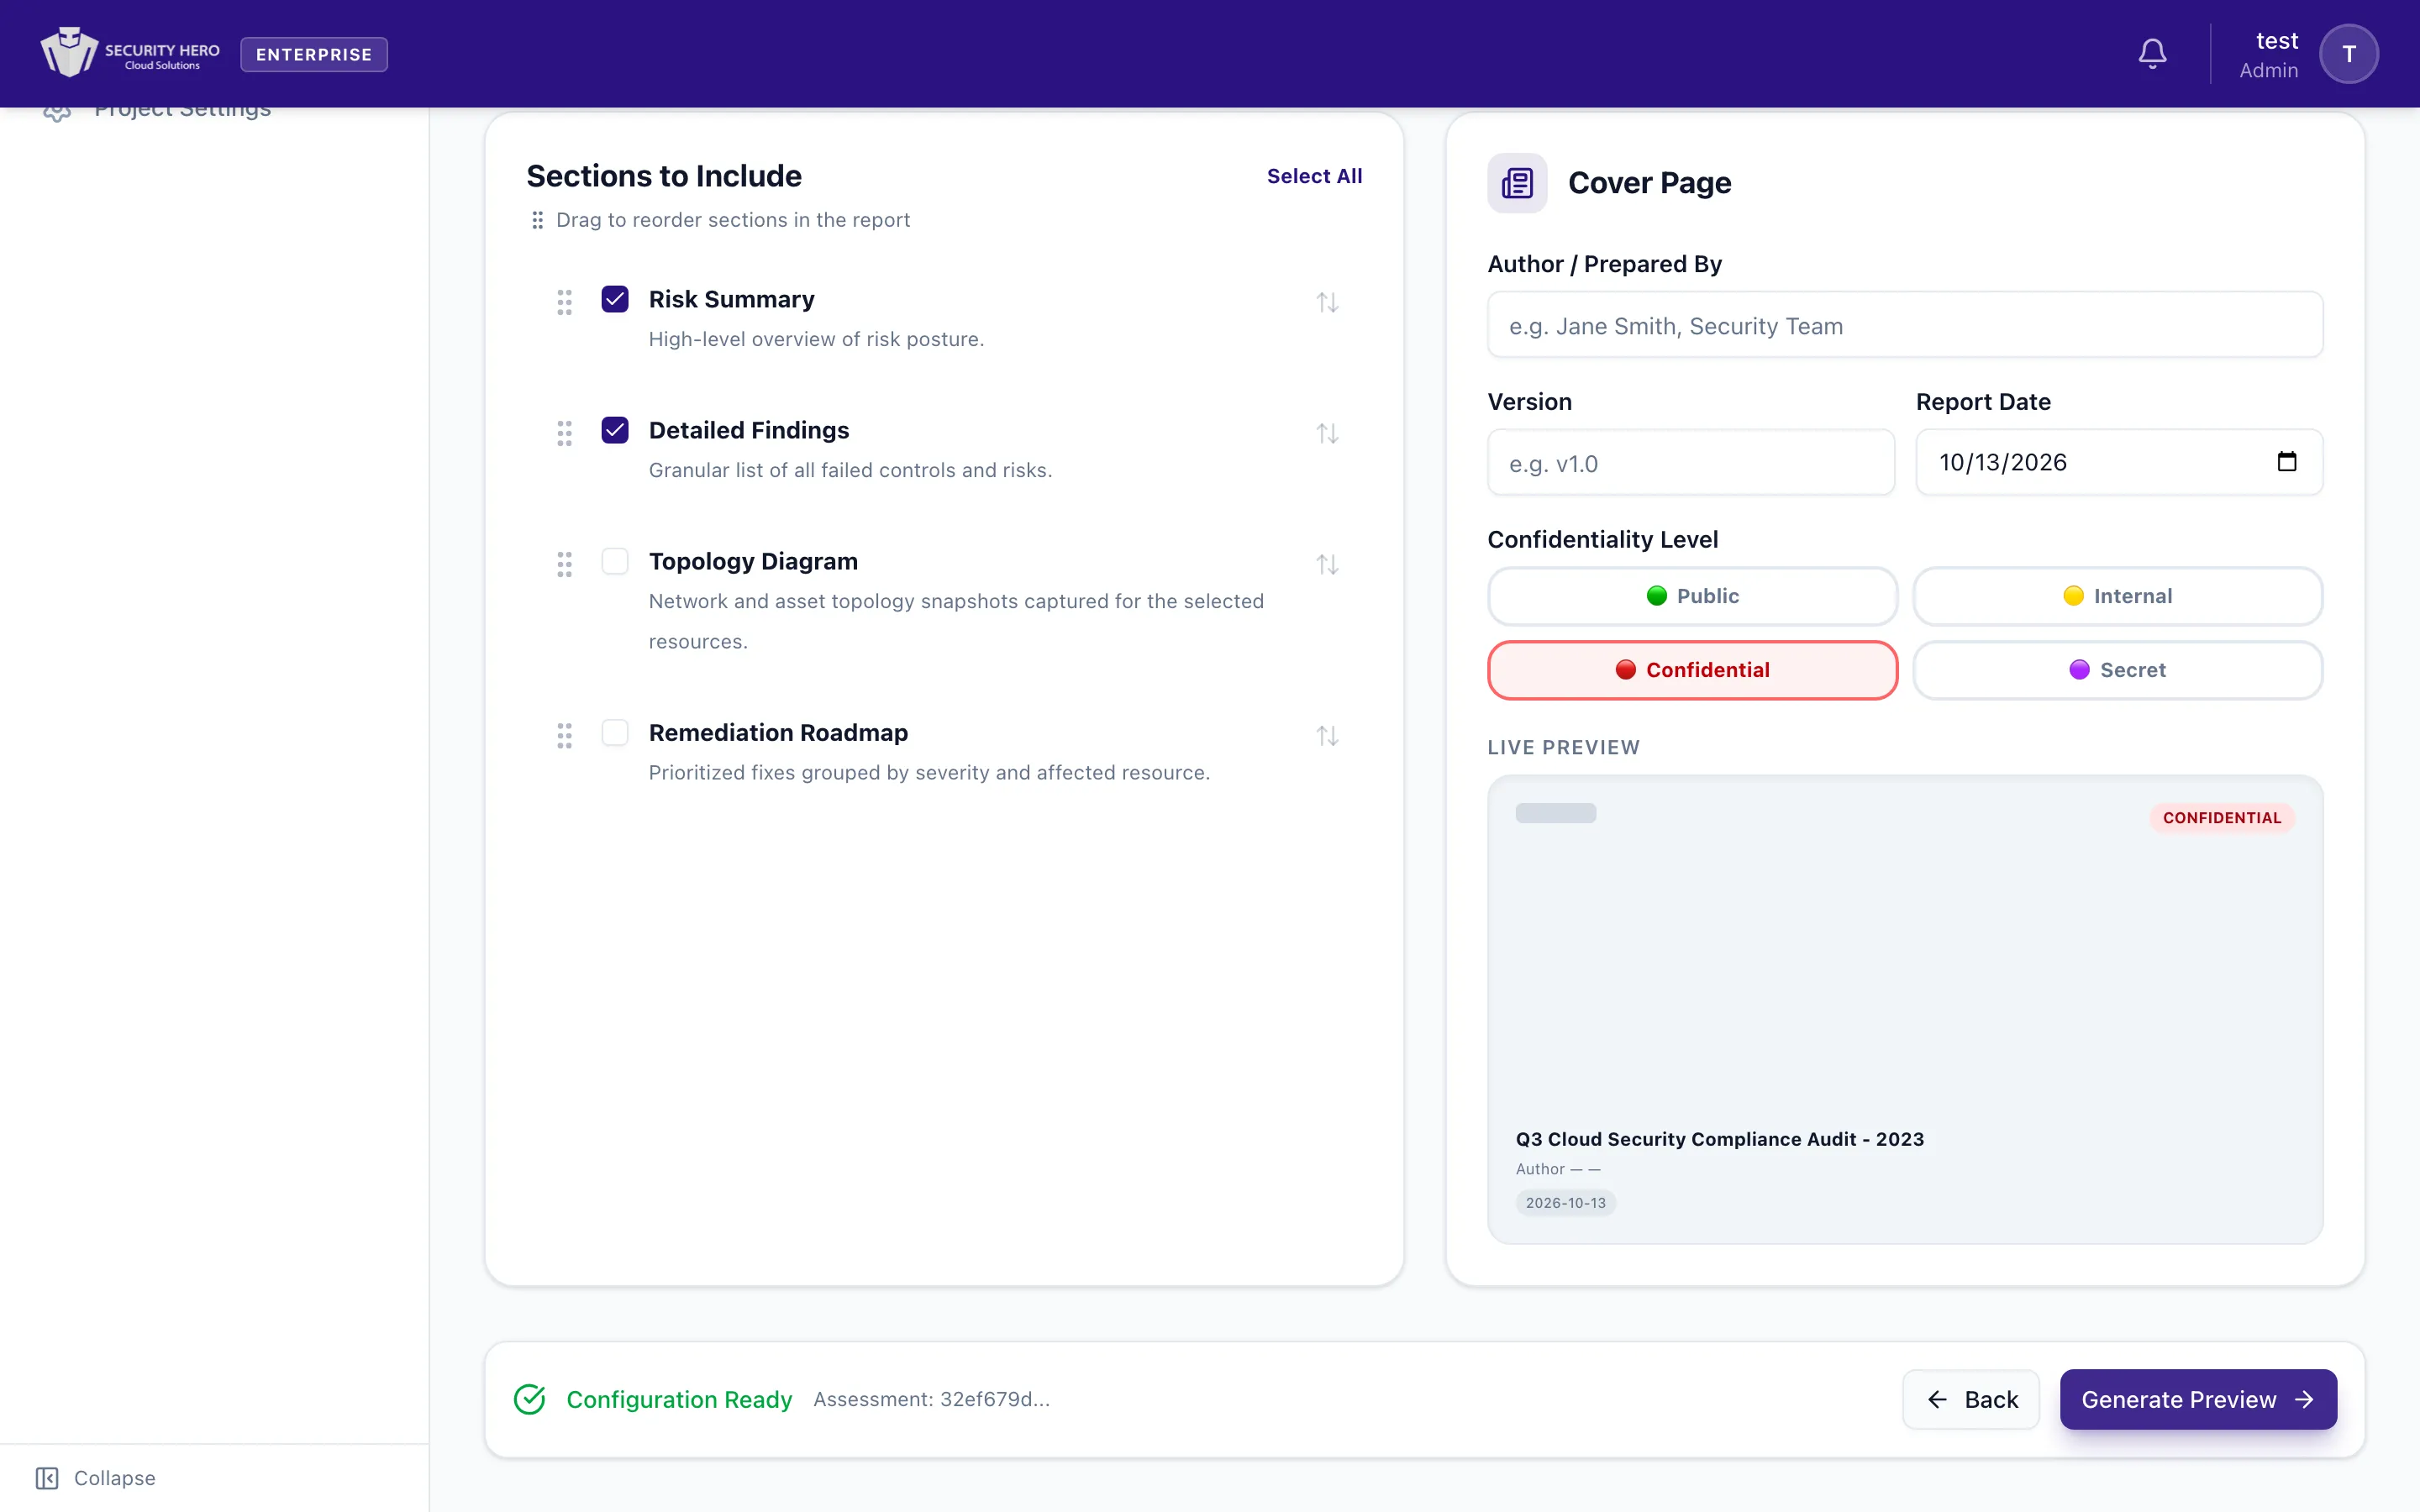
리포트의 문서 구성 요소를 커스터마이즈합니다.
- Report Title 설정
- Description 입력
- 포함할 섹션 선택 — 다음 4종입니다.
- Risk Summary – 위험 상태 요약 (기본 선택)
- Detailed Findings – 실패한 점검 항목과 위험 요소 상세 (기본 선택)
- Topology Diagram – 선택한 자산의 네트워크·자산 토폴로지 스냅샷
- Remediation Roadmap – 심각도와 대상 자산별로 정리한 조치 우선순위
- Cover 커스터마이즈
기본 선택
Risk Summary와 Detailed Findings는 기본으로 선택되어 있고, Topology Diagram과 Remediation Roadmap은 필요할 때 직접 선택합니다.
4. Step 4: Preview & Export Report
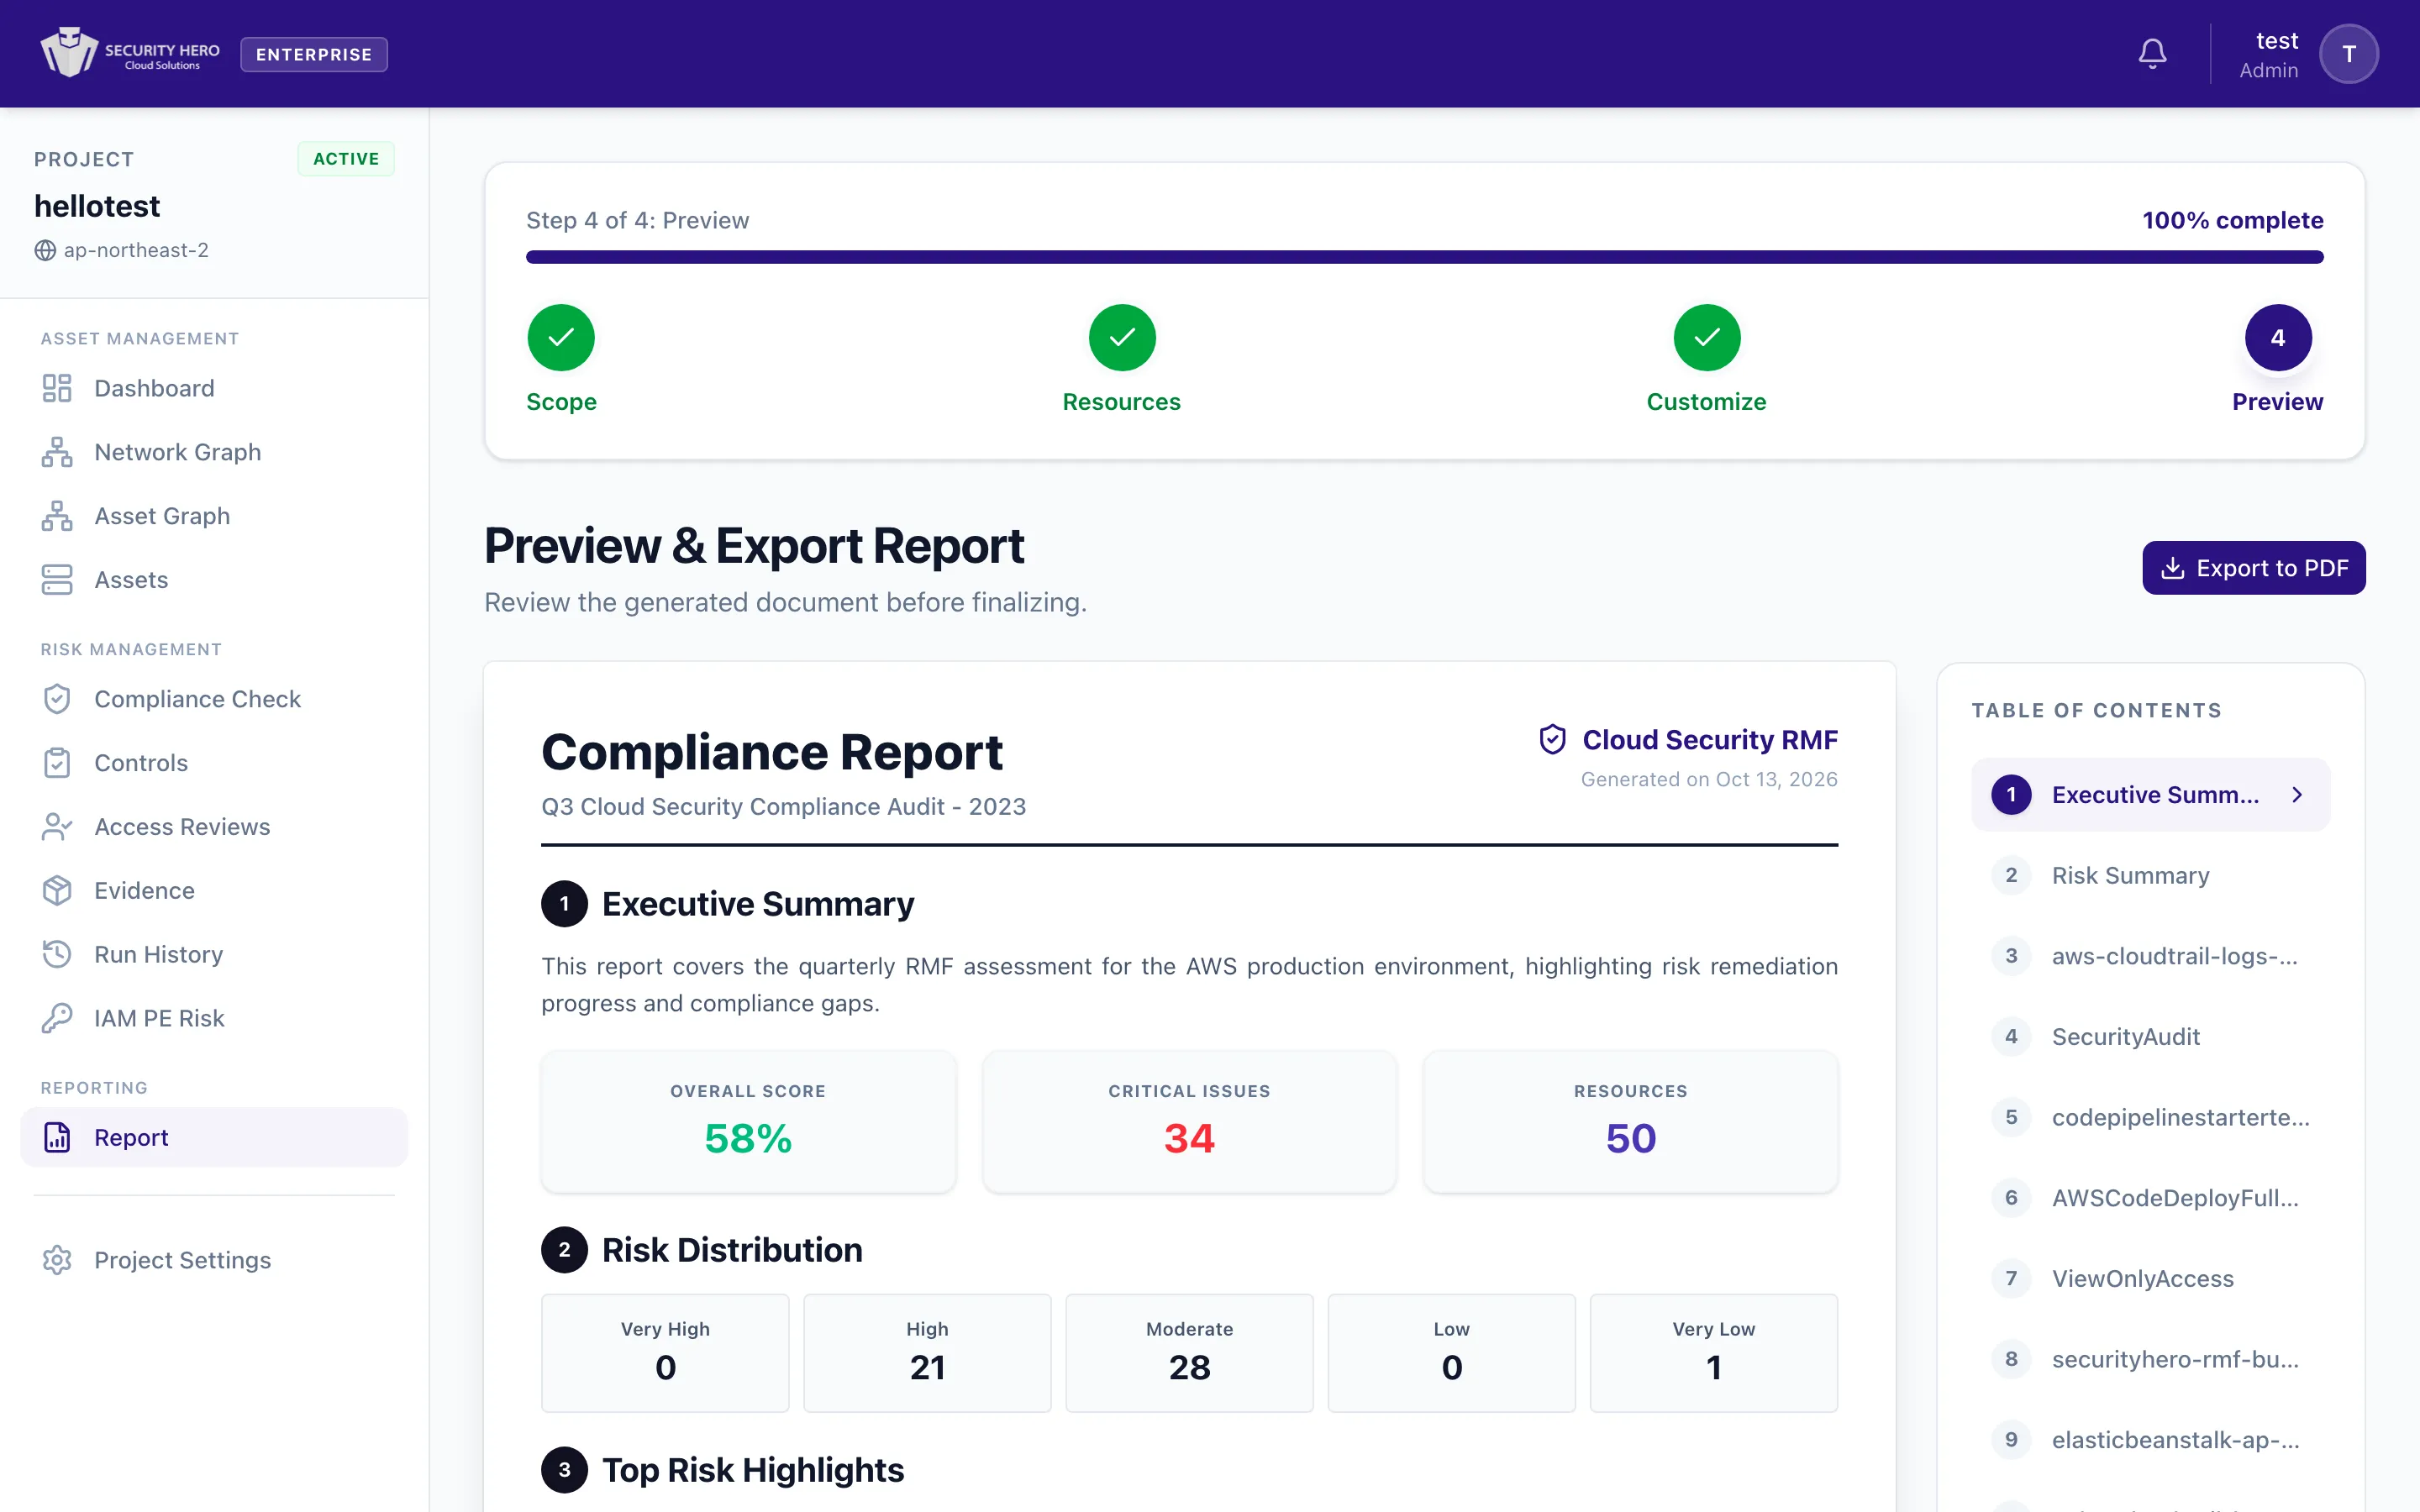
최종 문서를 검토하고 파일로 내보내는 마지막 단계입니다.
- 생성된 리포트 미리보기
- 이전 단계로 돌아가 수정 가능
- Export to PDF로 PDF 파일 생성
내보내기 형식
현재 지원하는 내보내기 형식은 PDF 하나입니다. 다른 형식은 제공하지 않습니다.
5. Report 구성
생성된 리포트에는 다음 보안 정보가 포함됩니다.
- 프로젝트 및 스캔 정보
- 자산 위험 요약 (Risk Summary)
- 자산별 상세 Findings
- 취약점 및 보안 권고 사항
- 네트워크 또는 자산 토폴로지 다이어그램(선택 시)
- NIST 기반 보안 통제 항목
리포트 내용은 선택한 스캔 시점의 데이터를 기준으로 생성됩니다.
Risk Summary의 점수 근거
Risk Summary에 실리는 점수는 버전을 가진 산식으로 계산되고, 그 산식이 조직의 기준값(EPSS 구간·심각도 매핑 등)을 어떻게 읽었는지는 위험 평가 화면의 finding 상세에서 근거와 함께 확인할 수 있습니다. 자세한 내용은 위험 점수 설명 문서를 참고하세요.
프레임워크 축 리포트가 필요하다면
6. 활용 포인트
- 프로젝트별 단일 스캔 기준으로 리포트 근거를 명확히 유지
- 자산 선별과 커스터마이즈로 보고 대상(운영/보안/경영)에 맞는 문서 생성
- Preview 단계에서 품질 검토 후 PDF로 즉시 배포