IAM 권한상승 위험 탐지 (IAM PE Risk)
IAM 권한상승 위험 탐지는 현재 Beta로 제공됩니다. 콘솔 좌측 Risk Management 그룹의 IAM PE Risk 메뉴에서 이용할 수 있습니다.
IAM 권한상승 위험 탐지(IAM Privilege Escalation Detection)는 IAM 사용자·역할·정책의 조합에서 한 주체가 더 높은 권한으로 상승할 수 있는 공격 경로를 찾아냅니다.
단순 권한 나열을 넘어 **공격 경로(Attack Path)·영향 범위(Blast Radius)·증거(Evidence)·완화 방안(Remediation)**을 함께 제시합니다.
1. 사전 준비
이 기능은 IAM 데이터가 동기화된 상태에서 동작합니다. 먼저 자산 그래프에서 Sync IAM Graph를 완료하세요.
IAM 데이터가 없으면 분석이 실패하며 Analysis failed. Check if IAM data is synced. 안내가 표시됩니다. 이 경우 자산 그래프 동기화를 먼저 수행하세요.
2. 분석 실행
위치: 프로젝트 > Risk Management > IAM PE Risk
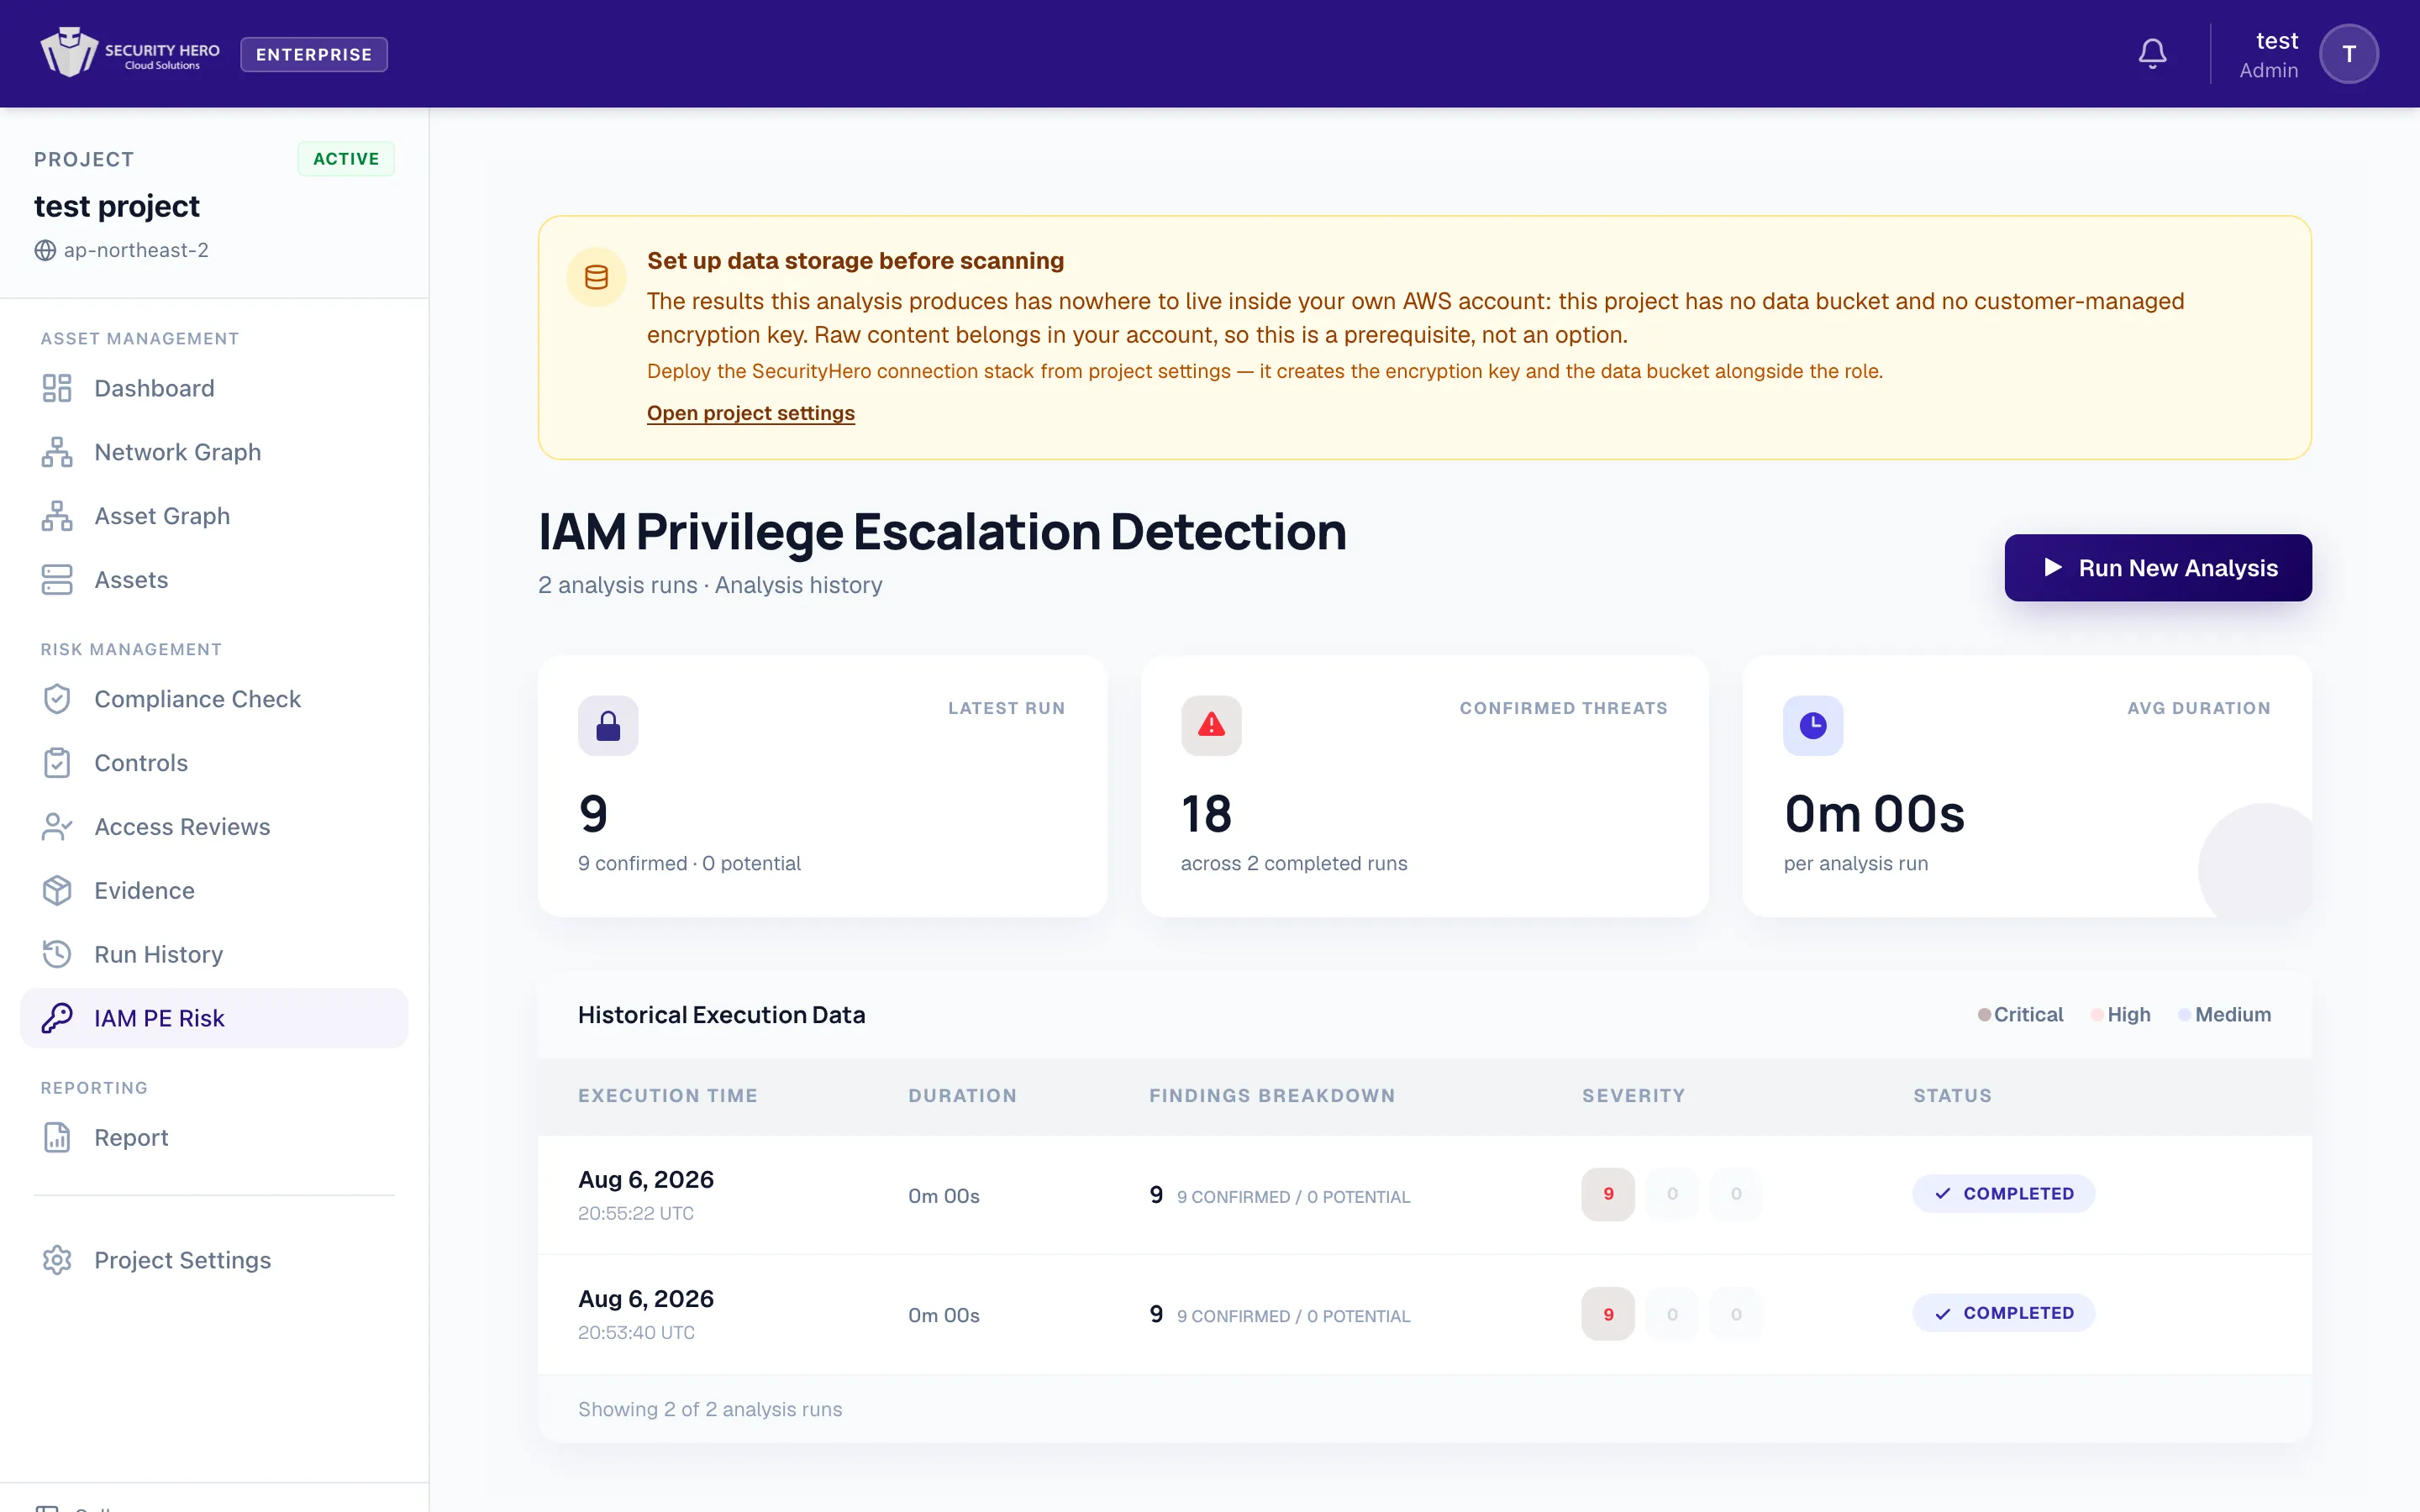
- 랜딩 페이지 상단의 Run New Analysis 버튼으로 분석을 시작합니다. 진행 중에는 **Analyzing…**로 표시되며, 완료되면 해당 실행의 상세 페이지로 이동합니다.
- 아직 실행 이력이 없으면 빈 상태 안내와 Run Analysis 버튼이 표시됩니다.
3. 실행 이력 (History)
분석은 실행(Run) 단위로 기록됩니다. 랜딩 페이지에서 다음을 확인할 수 있습니다.
- 요약 카드
Latest Run– 최근 실행의 발견 수 (confirmed · potential)Confirmed Threats– 확인된 위협 총계Avg Duration– 평균 소요 시간
- 실행 이력 테이블 – 컬럼:
Execution Time,Duration,Findings Breakdown,Severity,Status- 상태(Status):
Running/Completed/Failed/Pending - 심각도 범례:
Critical/High/Medium
- 상태(Status):
4. 발견 항목 상세 (Findings)
실행 상세 페이지는 좌측 발견 목록과 우측 **딥다이브(Deep-dive)**로 구성됩니다. 심각도 및 상태(Confirmed / Potential)로 필터링할 수 있습니다.
각 발견 항목은 다음 정보를 제공합니다.
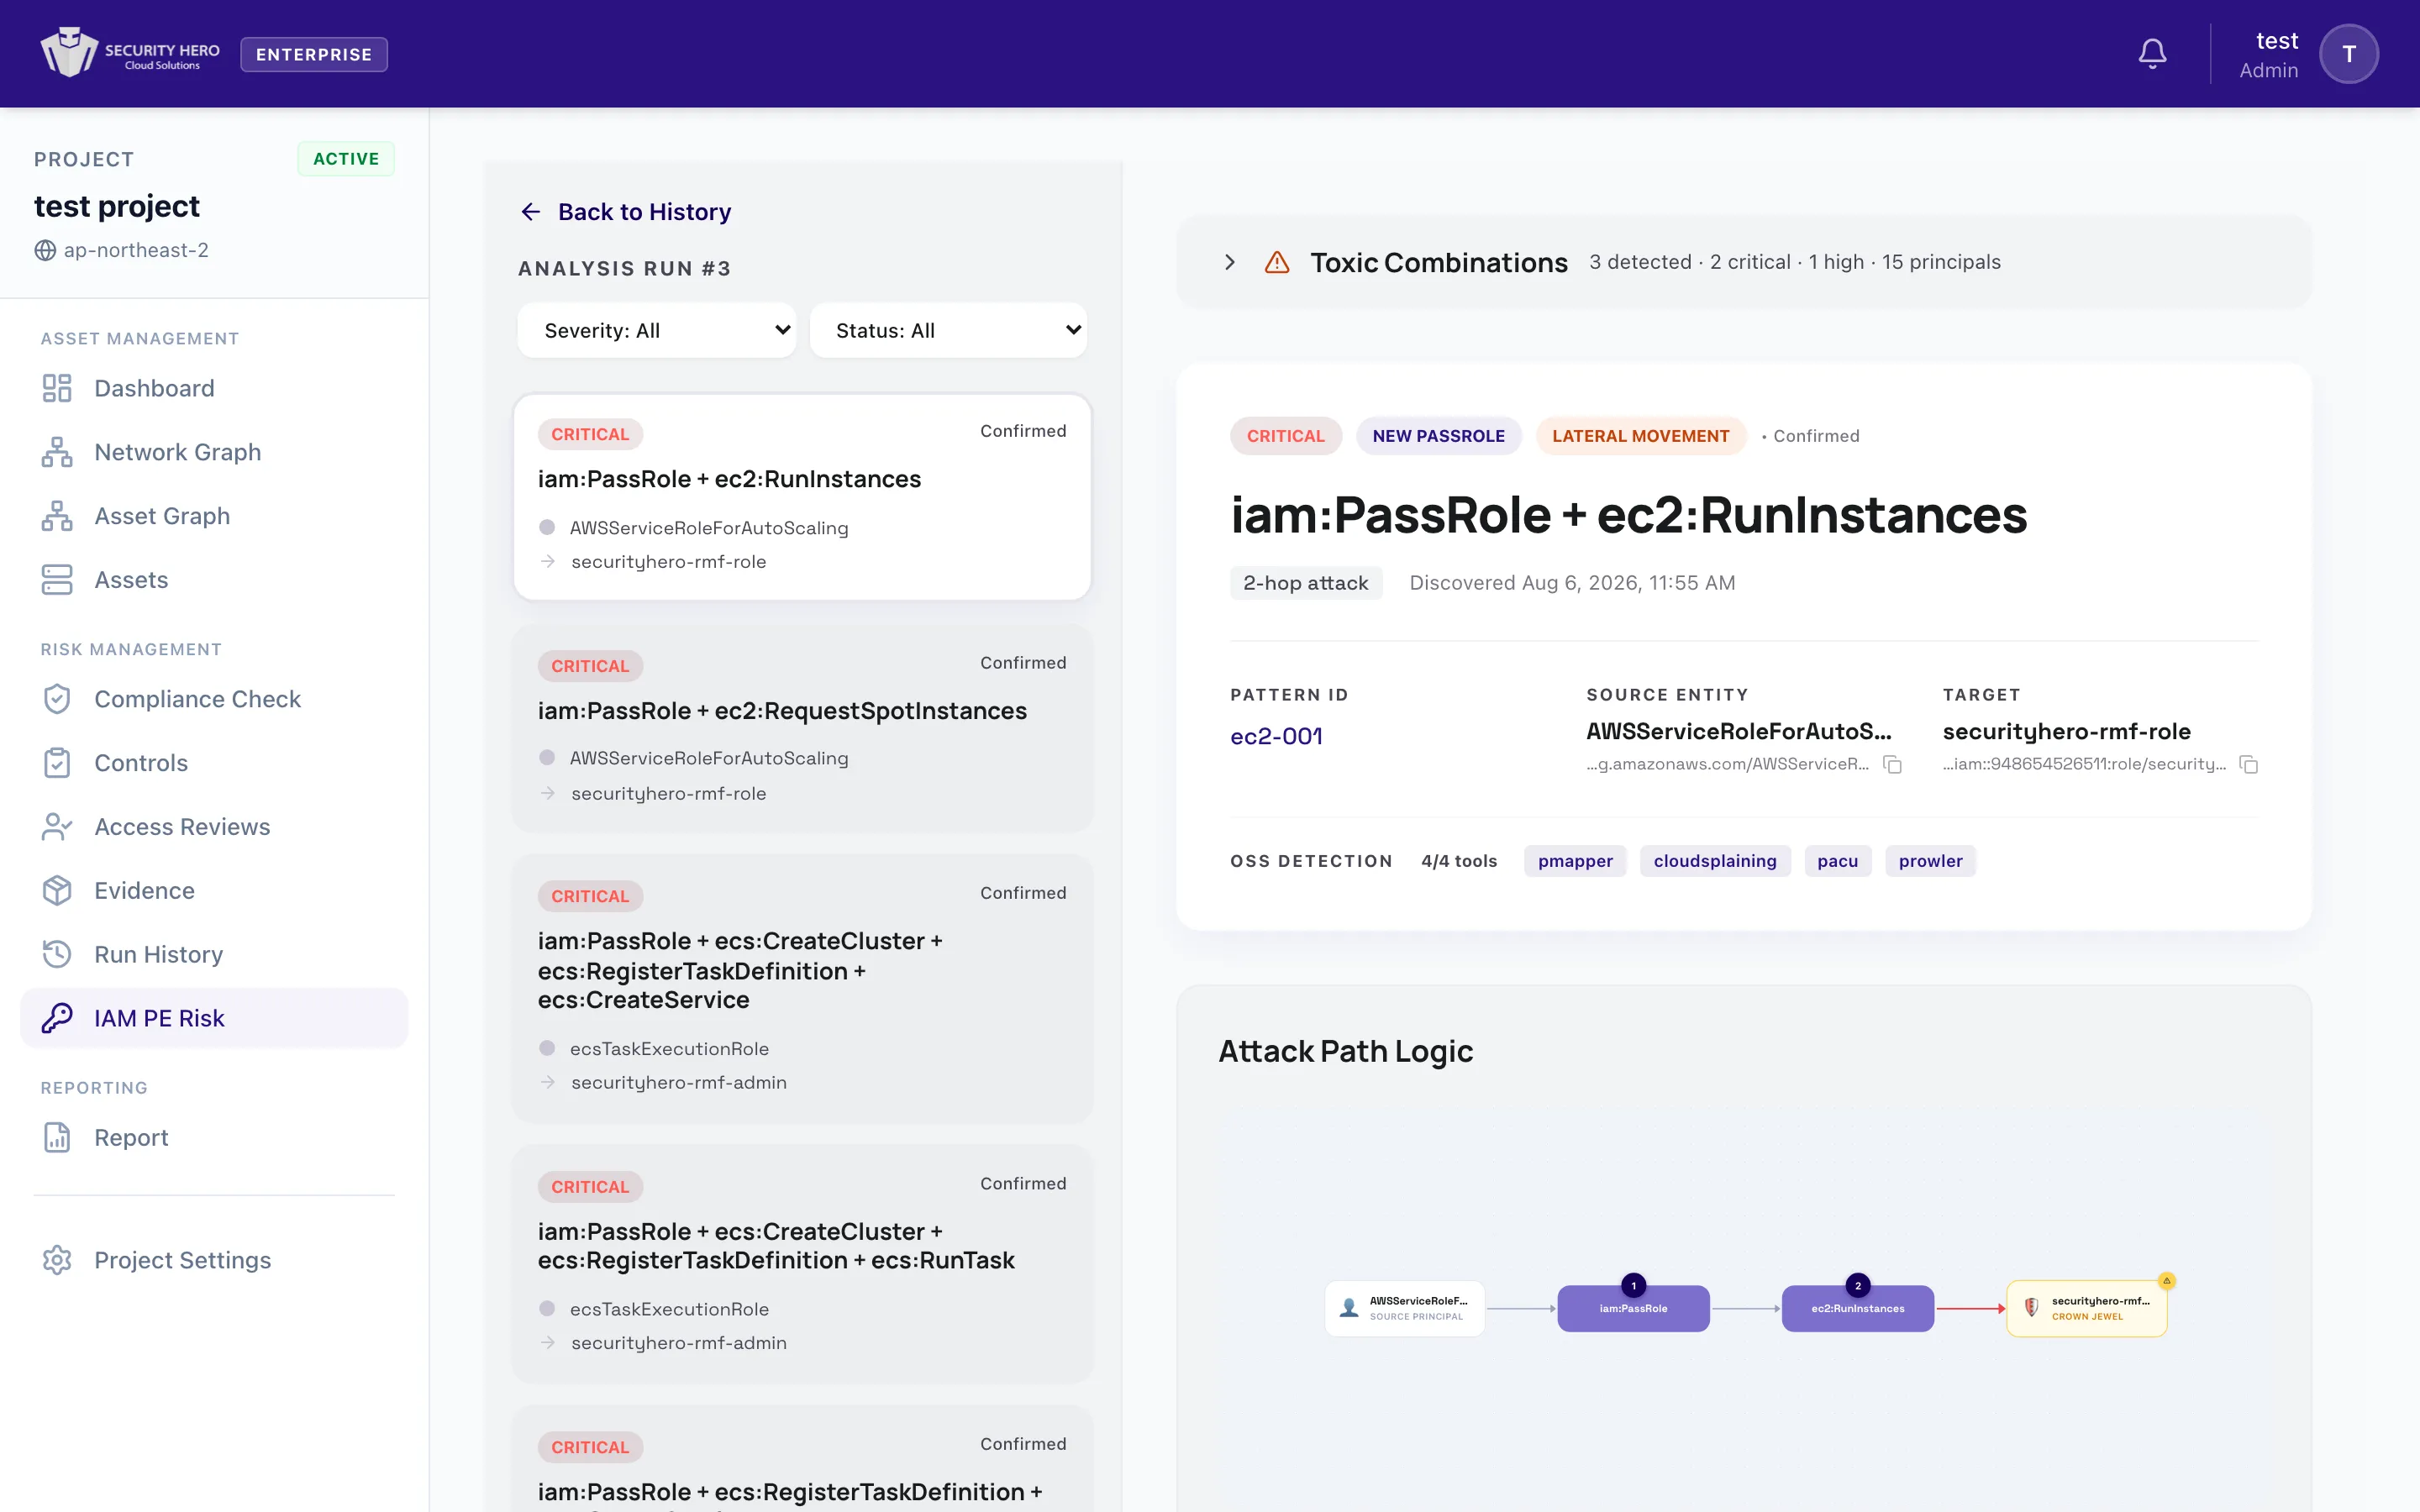
4.1. 발견 요약 (Finding Header)
- 심각도와 유형:
Self Escalation,Principal Access,New PassRole,Existing PassRole - 접근 수준:
Admin Compromise(관리자 장악) 또는Lateral Movement(수평 이동) - 확인 여부:
Confirmed(확인됨) /Potential(잠재) – 탐지 단계의 분류입니다. 경로가 실제 인가 규칙으로 성립하는지는 아래 경로 판정 등급이 따로 알려 줍니다. - 판정 등급:
판정/판정 (SCP 미확인)/후보/차단됨(5절) - 공격 홉 수(
N-hop attack),Pattern ID,Source Entity,Target(ARN) - OSS Detection: 오픈소스 도구(
pmapper,cloudsplaining,pacu,prowler) 중 몇 개가 동일 위험을 탐지했는지(N/4 tools). 어떤 도구도 탐지하지 못한 신규 위험은Novel Detection으로 표시됩니다.
4.2. 공격 경로 (Attack Path Logic)
권한 상승 경로를 그래프와 단계별 설명으로 시각화합니다. 출발 주체(Source Principal)에서 목표 자산(Crown Jewel)까지 이어지는 액션과 흐름을 보여줍니다.
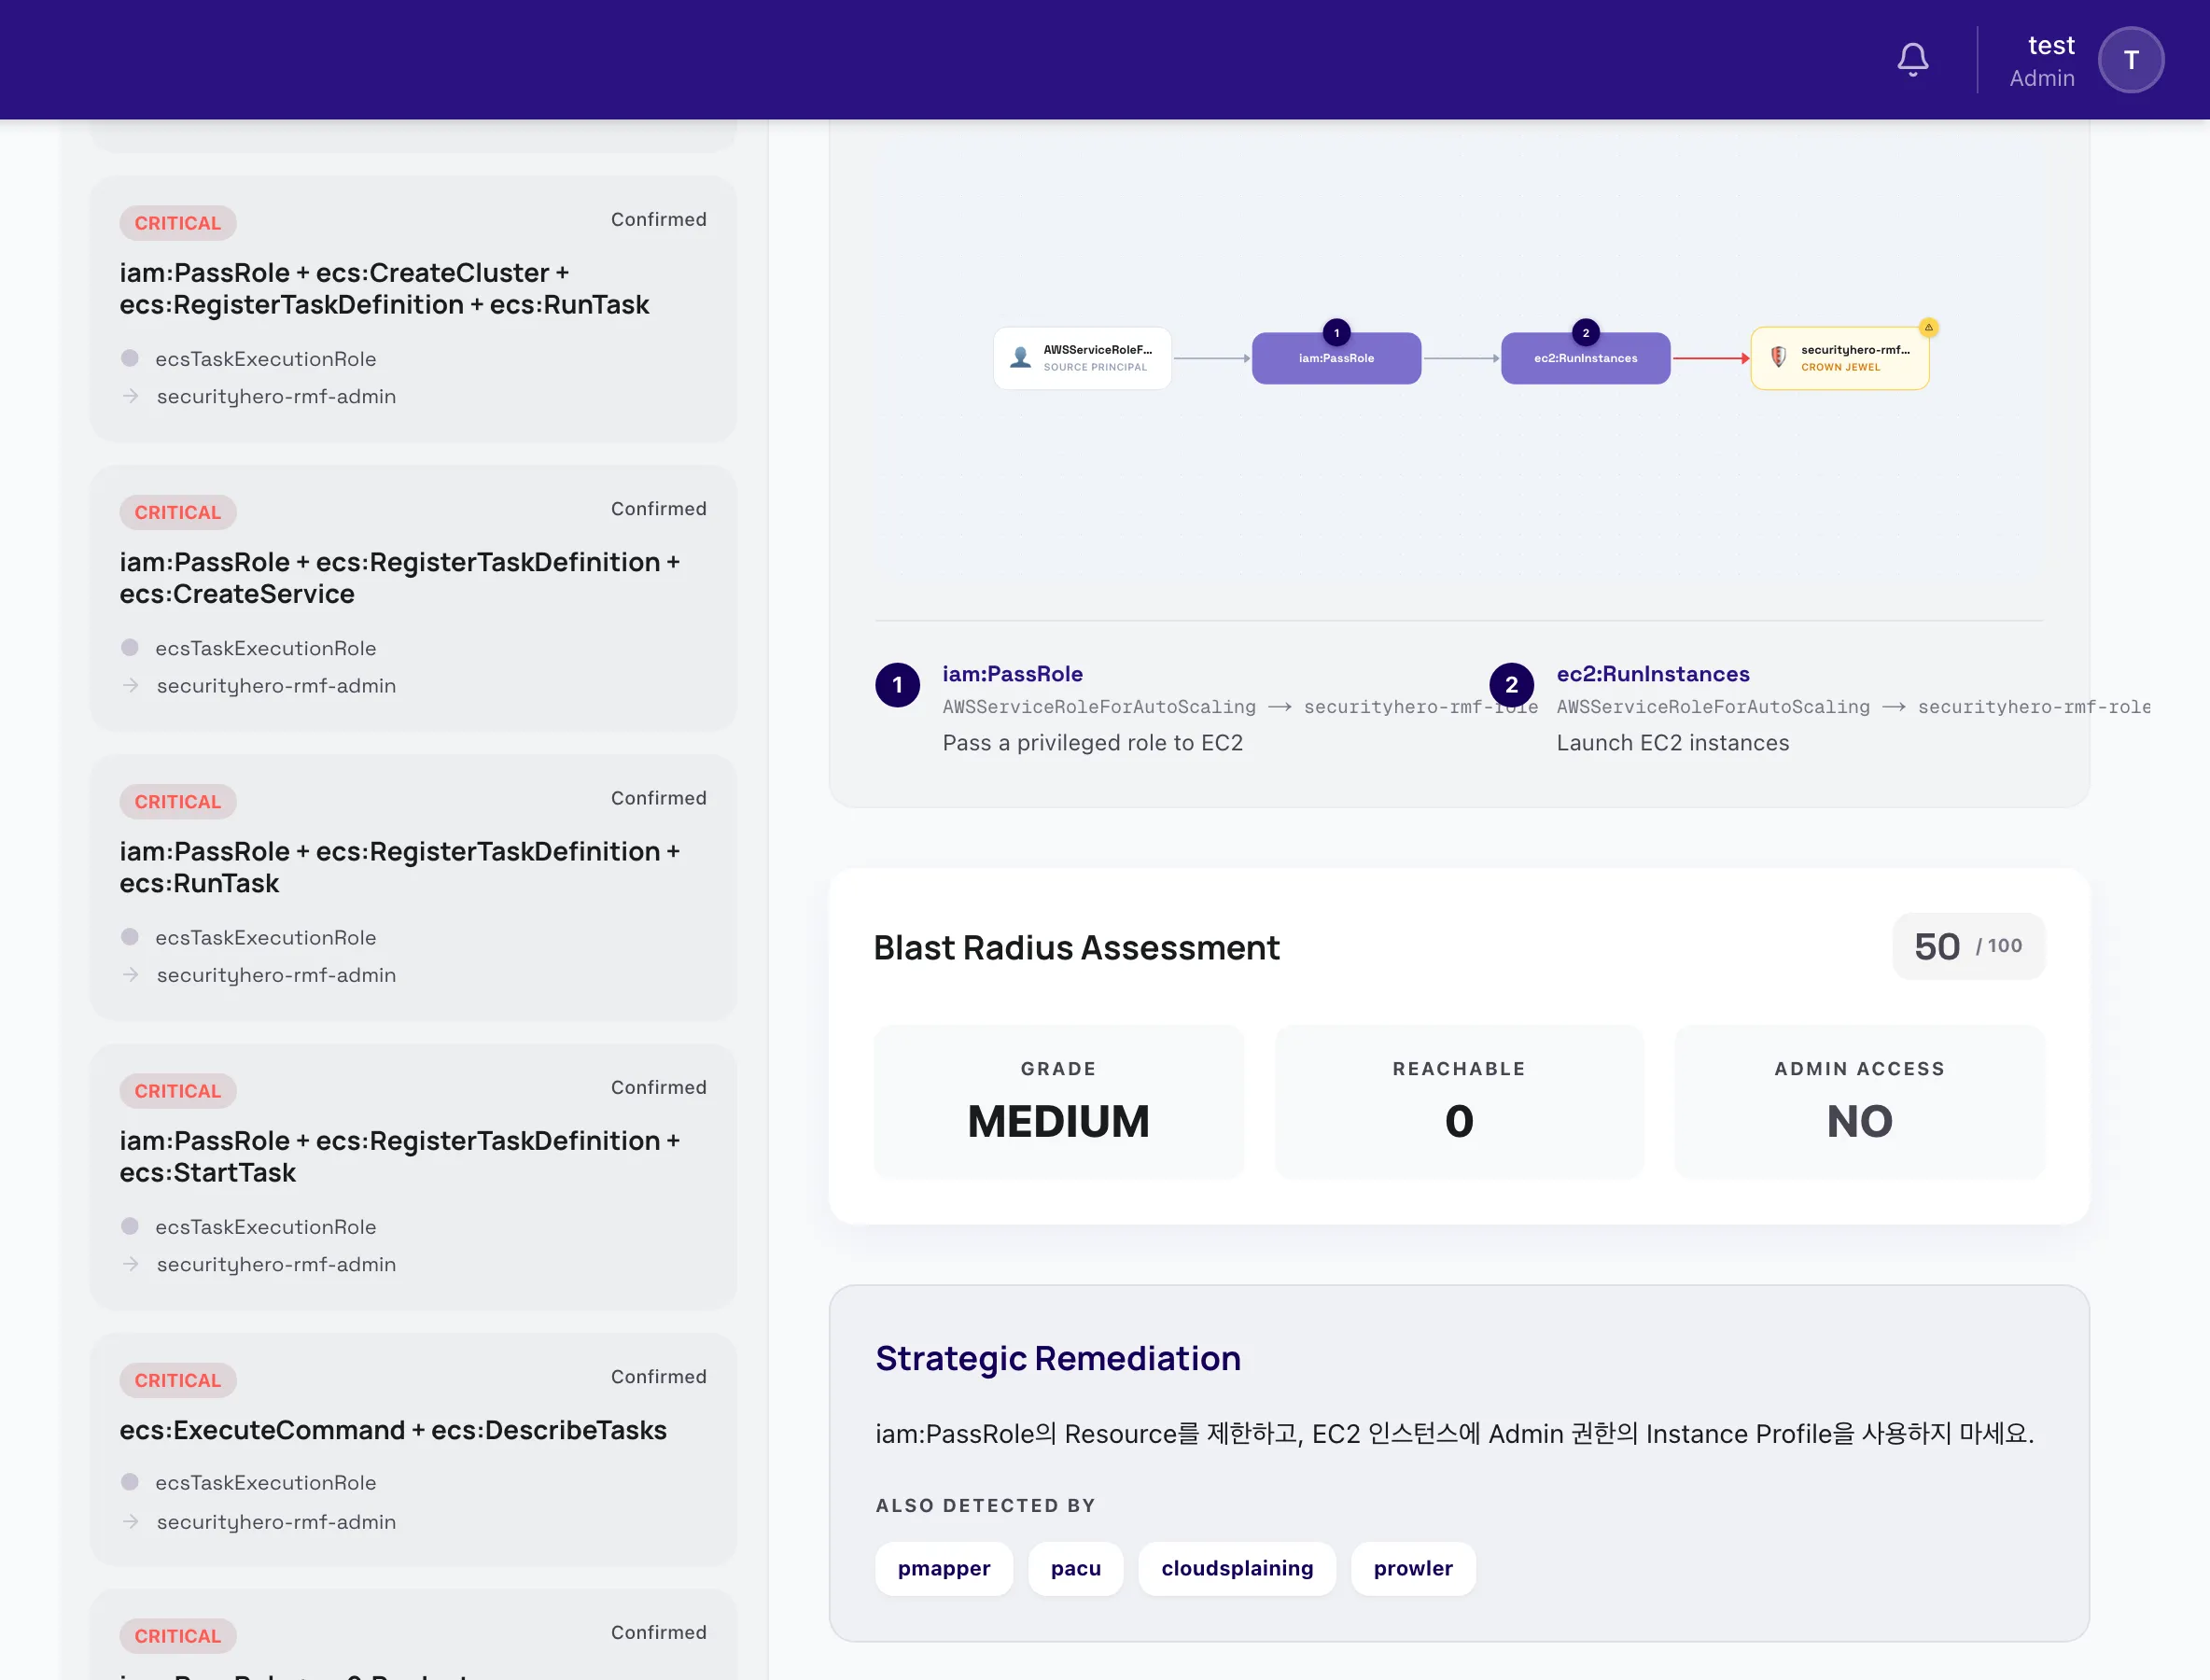
4.3. 영향 범위 (Blast Radius Assessment)
공격이 성공했을 때의 영향 범위를 **점수(/100)와 등급(Grade)**으로 평가합니다.
- 관리자 도달 가능 여부를
Reachable/Admin Access로 표시 - 관리자에 도달 가능한 경우
Can reach admin — full account compromise possible경고가 표시됩니다.
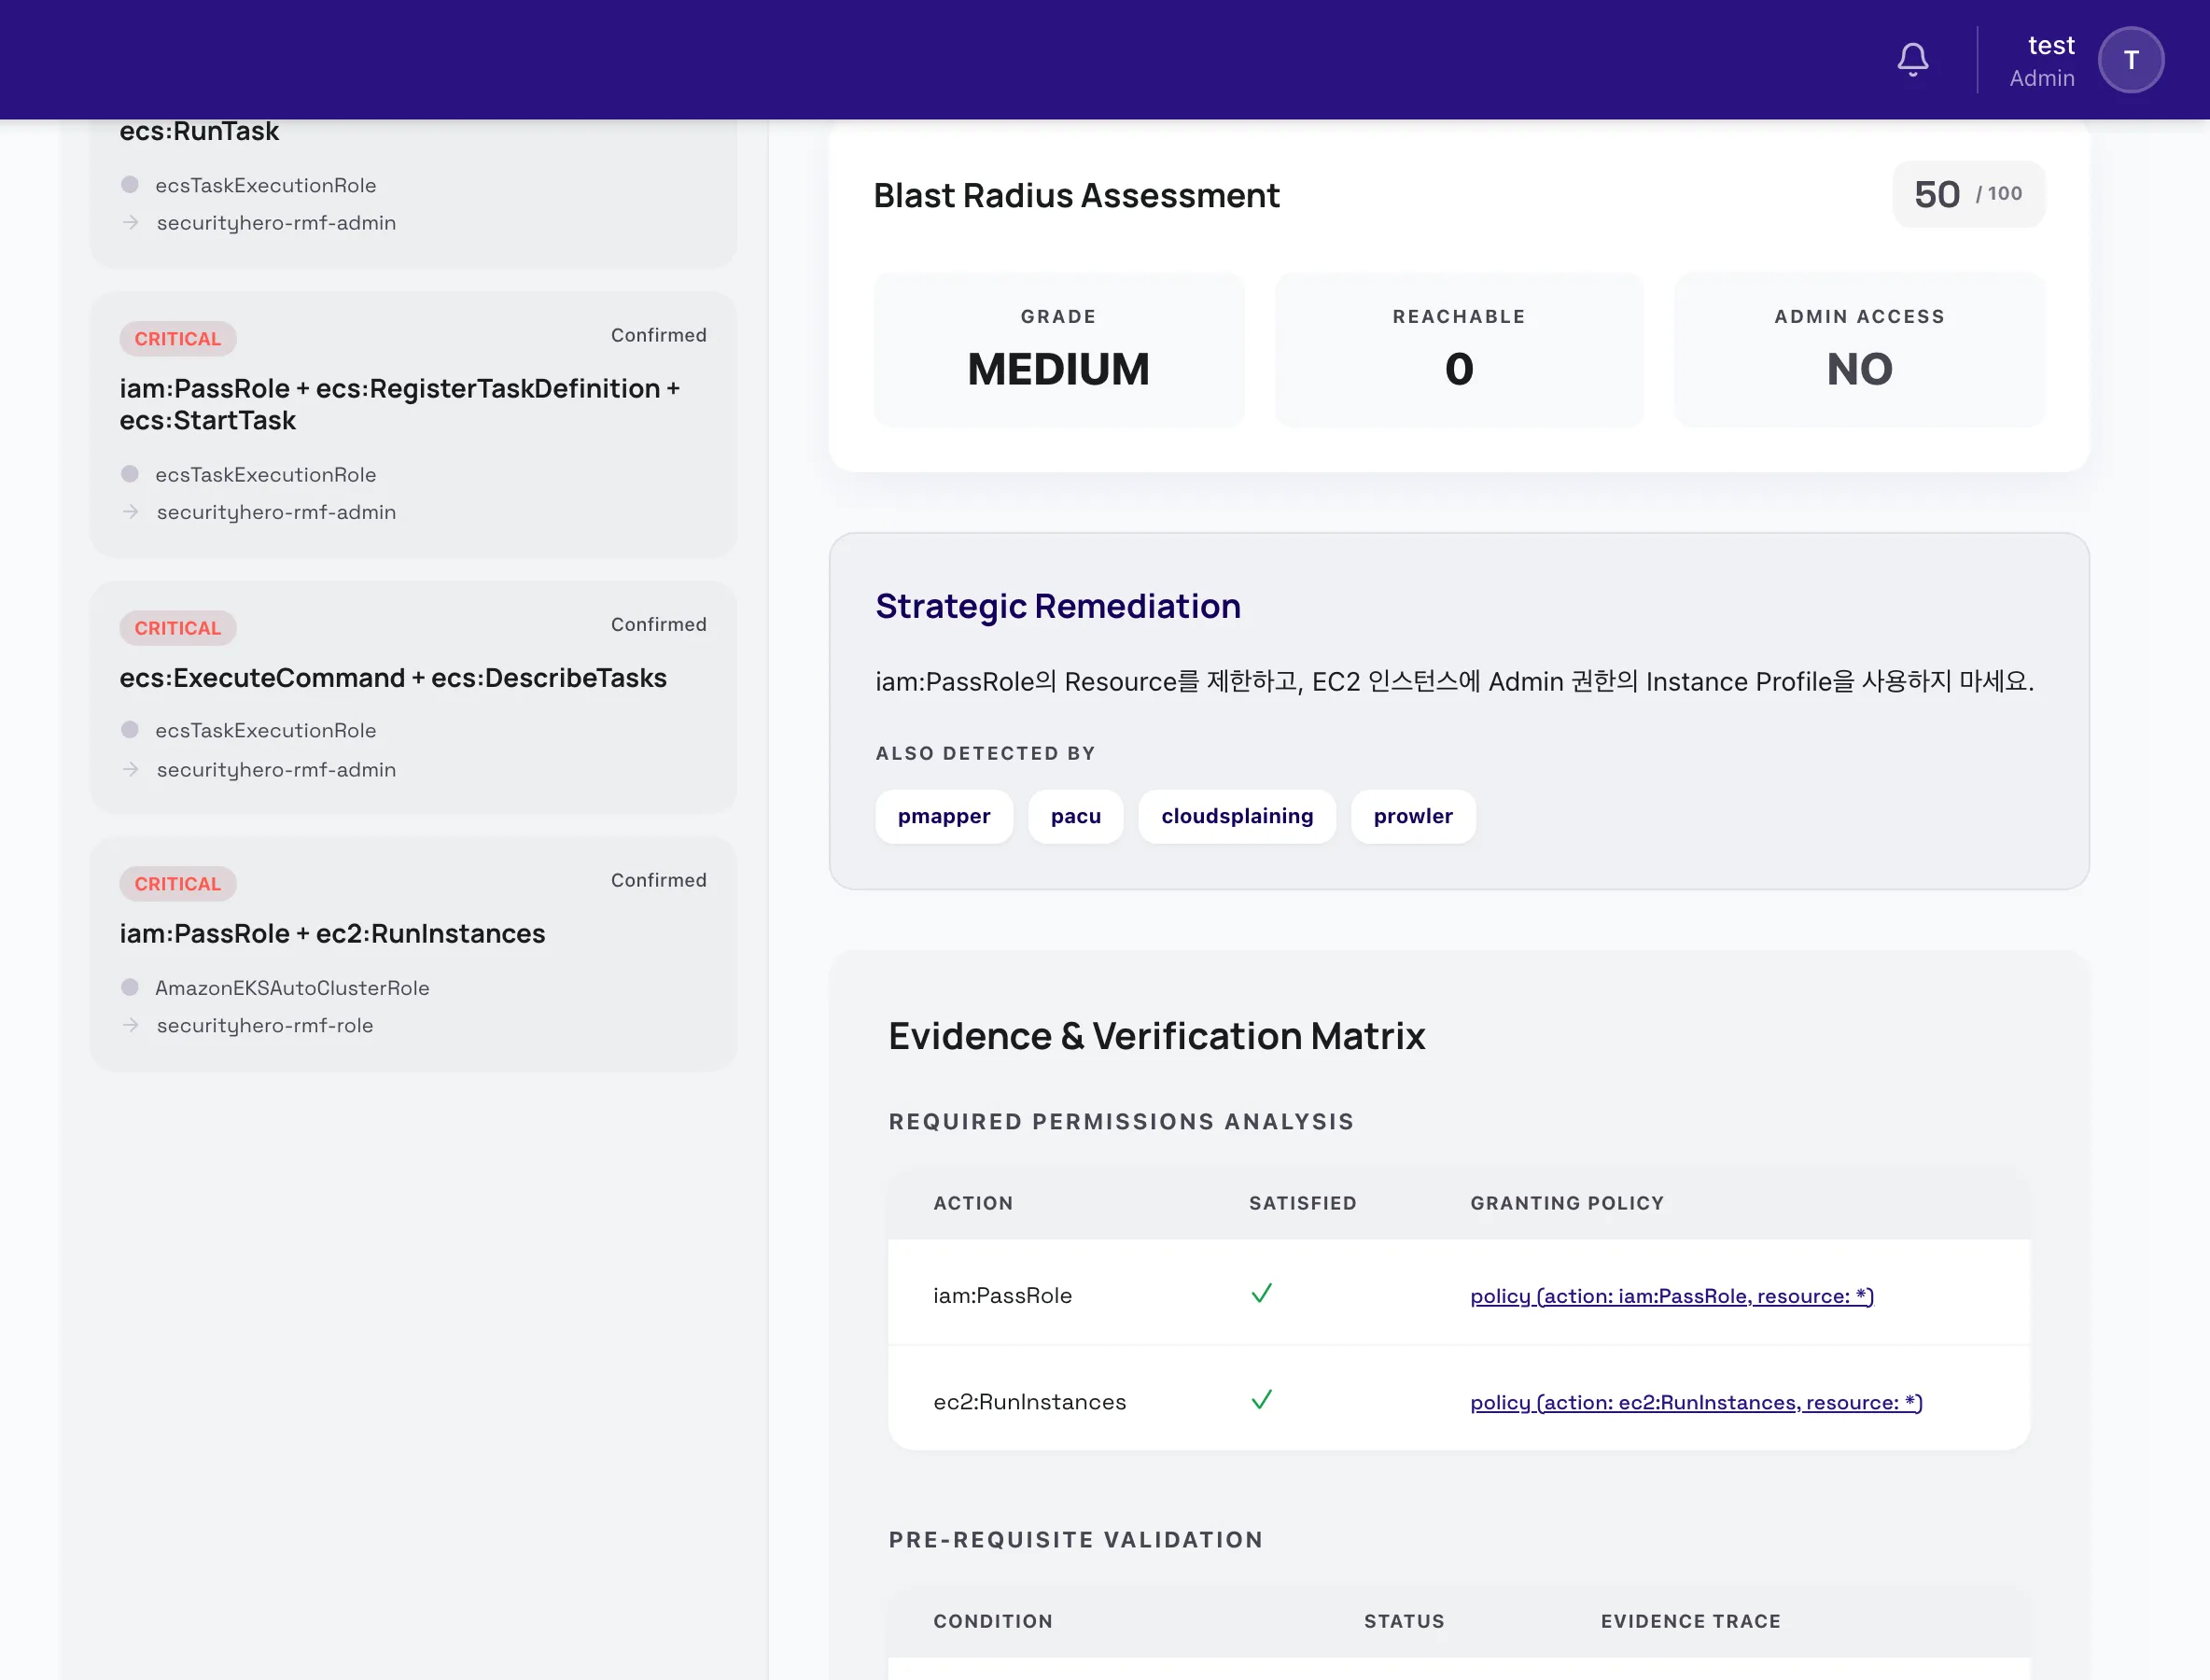
4.4. 완화 방안 (Strategic Remediation)
권한 상승을 차단하기 위한 권장 조치를 제시하고, 동일 위험을 탐지한 오픈소스 도구를 함께 표시합니다.
4.5. 증거 매트릭스 (Evidence & Verification Matrix)
발견이 실제로 성립하는지에 대한 근거를 표로 제공합니다.
- Required Permissions Analysis –
Action/Satisfied(충족 여부) /Granting Policy(허용 정책) - Pre-requisite Validation –
Condition/Status(Passed/Unverified) /Evidence Trace
5. 경로 판정 등급
탐지된 권한상승 경로는 "이런 권한 조합이 있다"는 사실만으로는 실제로 악용할 수 있는지 알 수 없습니다. 계정에는 이를 막는 규칙이 여러 겹 있기 때문입니다. IAM PE Risk는 경로를 **단계(주체, 액션, 대상)**로 풀어, 단계마다 AWS가 요청을 허용할지 판단하는 순서(AWS 정책 평가 로직)대로 계정의 실제 정책을 적용하고, 그 결과로 경로마다 등급을 붙입니다.
5.1. 무엇을 보고 판단하나
단계마다 다음을 함께 평가합니다.
- 신원 정책 – 사용자·역할에 직접 붙은 정책, 연결한 관리형 정책, 소속 그룹의 정책
- 권한 경계(Permissions Boundary)
- 조직의 SCP(서비스 제어 정책)와 RCP(리소스 제어 정책)
- 모든 정책의 명시적 거부(Deny)와
Condition(조건) - 역할을 맡는 단계(
sts:AssumeRole)에서는 역할의 신뢰 정책. 역할을 연달아 맡는 연쇄(2~3홉)는 홉마다 그 홉의 호출 주체로 평가합니다.
위협 상황은 다음과 같이 가정합니다. 사용자는 유출된 장기 액세스 키로 호출한다고 보므로 MFA 정보가 없는 요청입니다(MFA를 요구하는 거부 조건이 있으면 그 사용자 경로는 막힙니다). 역할은 세션 맥락을 알 수 없으므로 MFA 조건은 확정하지 않습니다.
5.2. 등급 4종
| 등급 | 뜻 | 근거 |
|---|---|---|
| 판정 | 경로의 모든 단계가 계정의 정책으로 허용되는 것을 확정했습니다. 지금 악용할 수 있는 경로입니다. | 모든 단계를 정확히 평가했고, 막는 규칙이 없습니다. |
| 판정 (SCP 미확인) | 평가한 모든 정책에서 허용됩니다. 다만 조직 SCP를 보지 못해 SCP는 반영되지 않았습니다. 조직의 SCP가 막지 않는다면 악용할 수 있습니다. | 확정하지 못한 것이 조직 SCP(RCP 포함)를 읽지 못한 것 하나뿐입니다. |
| 후보 | 위험할 수 있는 경로지만, 일부 단계를 정확히 평가하지 못했습니다. 실제로 성립하는지는 아직 정해지지 않았습니다. | 모르는 부분은 항상 "허용될 수 있다"는 쪽으로 넓혀 잡았습니다. 어떤 단계도 확정적으로 거부되지 않았습니다. |
| 차단됨 | 경로의 한 단계가 정책으로 확정적으로 거부되어 이 경로로는 권한을 올릴 수 없습니다. | 명시적 거부가 발화했거나, 허용하는 정책이 아예 없습니다. |
판정 순서는 다음과 같습니다. 한 단계라도 확정적으로 거부되면 나머지 단계를 다 알지 못해도 차단됨입니다. 전 단계가 허용이고 모두 정확히 평가했으면 판정입니다. 전 단계가 허용인데 모르는 것이 오직 조직 SCP뿐이면 판정 (SCP 미확인), 그 밖에는 후보입니다.
후보는 "악용 가능성을 배제하지 못한 경로"입니다. 안전하다고 판단한 것도, 악용된다고 확인한 것도 아닙니다. 위험한 경로를 안전으로 잘못 분류하지 않으려고 모르는 부분을 허용 쪽으로 넓혀 잡기 때문에, 후보 중에는 실제로는 성립하지 않는 경로가 섞여 있을 수 있습니다. 각 후보 카드의 결정하려면 필요한 것을 해결하면 판정 또는 차단됨으로 바뀝니다.
5.3. 후보가 되는 경우
다음과 같은 경우 단계를 확정하지 못하고 후보로 남습니다.
- 조건을 정확히 계산할 수 없는 경우 – 와일드카드·숫자·날짜·IP 같은 연산자,
ForAnyValue/ForAllValues, 정책 변수(${...}), 요청 때 정해지는 값을 모르는 조건 키 NotAction등 범위를 알 수 없는 문장- 정책 문서나 역할 신뢰 정책 원문을 수집하지 못한 경우, 공격 대상 리소스를 하나로 정할 수 없는 경우
- 서비스가 실행하는 단계가 있는 경로(5.5절), 호출 계정이 연결되지 않은 교차 계정 경로
5.4. 목록 정렬과 필터
- 목록은 판정 → 판정 (SCP 미확인) → 후보 → 차단됨 순서로 정렬하고, 같은 등급 안에서는 AWS 관리 역할을 뒤로, 그다음 심각도 순입니다.
- 등급 필터로 원하는 등급만 볼 수 있습니다. 차단됨 경로는 접힌 섹션에 모아 둡니다.
- 정책을 읽지 못하는 등 입력이 불완전하면 그 분석의 경로는 등급을 매기지 않고
이 분석의 경로를 등급화하지 못했습니다경고를 표시합니다. 일부만 등급을 매기면 전부 평가한 것처럼 보이기 때문입니다. 탐지 결과(발견 항목)와 심각도는 영향을 받지 않습니다. - 정책, 연결 상태 등 판정 근거가 바뀌어 등급이 달라지면 변경 이력이 남고 변경 알림이 발송될 수 있습니다.
5.5. 판정을 적용하는 경로 계열
| 계열 | 설명 | 최고 등급 |
|---|---|---|
자기 권한 상승 (Self Escalation) | 주체가 IAM 액션으로 자기 자신(또는 자기 그룹·정책)의 권한을 바꿉니다. | 판정 |
주체 접근 (Principal Access) | 다른 사용자·역할의 자격을 얻거나 그 역할을 맡습니다. | 판정 |
새 PassRole / 기존 PassRole (New PassRole, Existing PassRole) | 역할을 서비스에 넘겨, 서비스가 그 역할로 코드를 실행하게 합니다. | 후보 |
PassRole 계열은 필요한 권한을 모두 가졌는지와 역할이 그 서비스를 신뢰하는지까지만 평가합니다. 서비스가 코드를 실행하는 단계는 인가 규칙으로 판단할 수 없으므로 이 계열은 판정이 되지 않고 최대 후보입니다. 단, 한 단계가 확정적으로 거부되면 차단됨입니다.
6. 정확 결정률과 SCP 미확인 배지
실행 상세 페이지 상단 요약에 다음이 표시됩니다.
- 정확 결정률 – 전체 경로 중
판정과차단됨의 비율. 인가 규칙으로 어느 쪽인지 엄격하게 확정한 경로만 셉니다.판정 (SCP 미확인)은 포함하지 않습니다. - SCP 제외 결정률 – 전체 경로 중
판정,판정 (SCP 미확인),차단됨의 비율. 조직 SCP를 보지 못한 것을 제외하면 얼마나 확정했는지를 보여 줍니다. - SCP 확인됨 / SCP 미확인 배지 – 이 분석이 조직 SCP를 반영했는지 나타냅니다. 미확인이면 마우스를 올려 사유를 확인할 수 있습니다.
공개된 경로 목록과 취약 환경으로 이 결정률을 어떻게 측정했는지는 공개 벤치마크에서 확인할 수 있습니다.
SCP를 보려면
SCP는 조직의 관리 계정을 연결해야 읽을 수 있습니다. 관리 계정이 연결되어 있지 않으면 조직 관리 계정이 연결되지 않아 SCP를 보지 못했습니다로 표시되고, 허용으로 끝난 경로는 판정 (SCP 미확인) 또는 후보가 됩니다. 조직 문서의 절차로 관리 계정을 연결한 뒤 다시 분석하세요.
- 관리 계정 자체를 분석하는 경우 – SCP는 관리 계정의 주체에는 적용되지 않습니다. 이때는 SCP 계층 없이
SCP 확인됨으로 표시합니다(RCP는 그대로 적용합니다). - 조직 단계 일부의 SCP를 읽지 못한 경우 – 일부만 읽은 SCP로 결론을 내지 않고
SCP 미확인으로 둡니다.
7. 단계별 근거 읽는 법
발견 항목의 **평가한 단계(Evaluated Steps)**에는 경로를 이루는 단계가 순서대로 나옵니다. 단계마다 주체, 액션, 대상 리소스와 결과가 표시됩니다.
| 표시 | 뜻 |
|---|---|
| 허용 | 이 단계는 모든 계층에서 허용됩니다. |
| 거부 | 이 단계는 확정적으로 거부됩니다. 아래 차단 위치를 확인하세요. |
| 미결정 (점선) | 허용될 수 있다고 가정했지만 정확히 평가하지 못했습니다. 미결정: 사유로 이유가 표시됩니다. |
| 태그 쓰기 | 주체가 자기 태그를 바꿔 조건(태그 조건)을 충족시킬 수 있어 단계로 넣었습니다. 해당 경우에만 나타납니다. |
차단된 단계
거부된 단계에는 차단 위치가 표시됩니다.
- 계층 –
신원 정책/권한 경계/SCP/RCP/신뢰 정책 - 정책과 Sid – 막은 정책의 이름과 문장 ID. 명시적 거부(Deny)이면 어느 문장이 발화했는지를 가리킵니다.
- 명시적 거부가 아니라 그 계층에 이 요청을 허용하는 문장이 없어서 막힌 경우도 있습니다. 예: 권한 경계에 해당 액션이 없음, 신원 정책에 허용이 없음, SCP 한 단계에 허용이 없음.
미결정 사유와 결정하려면 필요한 것
후보와 판정 (SCP 미확인)에는 이 경로를 정하기 위해 필요한 것이 목록으로 표시됩니다. 사유와 필요한 조치는 다음과 같습니다.
| 미결정 사유 | 결정하려면 |
|---|---|
| 정책 계층을 보지 못함 | 조직 관리 계정 연결(SCP/RCP), 또는 다른 계정의 정책 수집 |
| 정확히 평가할 수 없는 조건 | 해당 조건 키와 연산자의 값 확정 |
| 요청 맥락 값을 알 수 없음 | 그 요청 맥락 값 |
| 정책 변수 | 변수 값 확정 |
NotAction의 범위를 알 수 없음 | 해당 정책 문장의 범위 확정 |
| 정책 문서·역할 신뢰 정책 원문을 수집하지 못함 | 정책 문서 또는 신뢰 정책 수집(자산 그래프 동기화) |
| 공격 대상을 확정하지 못함 | 대상 리소스 확정 |
| 서비스가 실행하는 단계 | 평가 범위 밖(해결 불가) |
필요한 것을 해결하고 다시 분석하면 등급이 바뀝니다.
8. AWS 관리 역할
aws-service-role/ 경로 아래의 서비스 연결 역할은 AWS 관리 역할로 표시됩니다. 해당 AWS 서비스만 맡을 수 있는 역할이라 사람이나 외부 공격자가 자격 증명을 직접 얻을 수 없고, 정책도 AWS가 정의합니다. 이런 역할은 권한상승 경로의 출발점으로 보지 않습니다(다른 주체가 이 역할에 닿는 경로의 대상으로는 나옵니다). 대상이 AWS 관리 역할인 경로는 같은 등급 안에서 뒤로 정렬되며 AWS 관리 역할 숨기기 필터로 목록에서 숨길 수 있습니다.
9. 차단 정책 초안
판정 또는 판정 (SCP 미확인) 경로의 완화 방안에서 이 경로를 막는 정책 초안을 만들 수 있습니다. 후보와 차단됨 경로에는 만들 수 없고, 후보에는 대신 결정하려면 필요한 것이 표시됩니다.
초안, 적용 명령, 되돌리는 방법을 알려 줄 뿐 고객 계정에 정책을 만들거나 붙이지 않습니다. 적용은 안내된 주체가 직접 합니다. 초안과 검증 결과는 고객 계정의 저장소에 보관됩니다.
9.1. 초안 종류
초안은 경로의 단계(액션과 대상 리소스)를 **거부(Deny)**하는 정책입니다. 허용은 담지 않습니다.
| 종류 | 언제 | 적용 주체 | 내용 |
|---|---|---|---|
| SCP 초안 | 조직의 멤버 계정이고 조직 SCP를 읽었을 때 | 조직 관리 계정 (계정에 SCP를 붙입니다) | 해당 주체(ARN)에게만 적용되는 거부. 연결 역할과 OrganizationAccountAccessRole은 예외로 두어 계정 관리가 막히지 않게 합니다. |
| 신원 정책 초안 | 조직을 찾지 못한 단독 계정, SCP를 읽지 못한 계정, 관리 계정 자체(SCP가 적용되지 않음) | 계정의 IAM 관리자 | 해당 주체에 인라인 정책으로 붙이는 거부 |
판정 (SCP 미확인) 경로는 SCP를 붙일 곳을 알 수 없으므로 신원 정책 초안이 기본입니다.
9.2. 검증 3종
초안마다 세 가지를 검사하고 결과를 통과 / 실패 / 실행 안 됨 / 주의로 보여 줍니다. 하나라도 실패하면 전체가 실패, 실행하지 못한 검사가 있으면 전체가 실행 안 됨입니다.
- AWS 실검사 (Access Analyzer) – 실제 AWS 호출입니다.
- SCP 초안:
ValidatePolicy로 문법과 AWS 보안 경고를 검사합니다. 초안 문서만 AWS에 보내고 고객 자격 증명은 쓰지 않습니다. 오류나 보안 경고가 없으면 통과입니다. - 신원 정책 초안:
CheckAccessNotGranted로 "주체의 기존 신원 정책과 초안을 합쳤을 때 경로의 단계가 하나도 허용되지 않는지" 확인합니다. 연결한 계정의 자격으로 호출합니다.
- SCP 초안:
- 엔진 재평가 – AWS 호출이 아닙니다. 경로를 판정할 때 쓴 같은 인가 규칙으로 초안을 붙인 상태를 다시 계산해, 경로가
차단됨이 되고 그 이유가 이 초안인지 확인합니다. 화면에도 AWS 검사가 아니라고 표시됩니다. - 부작용 – 같은 계정의 다른 주체가 이 초안 때문에 새로 막히는 (주체, 액션) 목록을 계산합니다. 막히는 것이 있으면
주의로 표시하고, 영향을 받는 주체를 보여 줍니다. 실패가 아니라 적용 전 확인할 사항입니다.
초안은 거부만 담아 새 접근을 만들지 않습니다. 그러나 이 초안이 막는 것은 이 경로의 단계뿐입니다. 같은 결과에 이르는 다른 권한상승 경로나 다른 액션은 그대로 남을 수 있습니다. 검증을 통과해도 계정이 안전해졌다는 뜻이 아니며, 적용한 뒤 다시 분석해 결과를 확인하세요.
9.3. 적용과 롤백
- SCP 초안 – 관리 계정에서 정책을 만들고(
aws organizations create-policy) 계정에 붙입니다(attach-policy). 되돌리려면 계정에서 떼고(detach-policy, 즉시 반영) 더 이상 붙은 곳이 없을 때 삭제합니다. - 신원 정책 초안 – 주체에 인라인 정책으로 붙입니다(
aws iam put-user-policy또는put-role-policy). 되돌리려면 인라인 정책을 삭제합니다(즉시 반영).
각 명령은 초안 화면에 그대로 표시됩니다.
9.4. 연결 스택 업데이트가 필요한 경우
신원 정책 초안의 AWS 실검사(CheckAccessNotGranted)는 연결한 역할에 access-analyzer:CheckAccessNotGranted 권한이 있어야 실행됩니다. 이 권한은 최신 연결 템플릿에 포함되어 있으므로, 이전 템플릿으로 연결한 계정은 CloudFormation Stack을 업데이트해야 합니다(프로젝트 설정 참고). 업데이트하지 않으면 이 검사는 실행 안 됨 (권한 없음)으로 표시되고, 나머지 검증은 그대로 진행됩니다. 어떤 경우에도 실행하지 못한 검사가 통과로 표시되지는 않습니다.
10. 교차 계정 경로
다른 계정의 주체가 이 계정의 역할을 맡는(sts:AssumeRole) 경로도 판정합니다.
10.1. 어디에 나타나나
- 경로는 역할을 소유한 계정의 분석에 행으로 나타납니다.
- 행에는 교차 계정 배지와 함께 호출 계정(역할을 맡으려는 주체가 속한 계정)의 ID가 표시됩니다. 교차 계정 계열로 필터할 수 있습니다.
- 호출 계정이 연결되어 있지 않으면 그 행은
후보이고, 결정하려면 필요한 것에계정 <ID> 연결이 표시됩니다. 해당 계정을 연결하고 다시 분석하면 등급이 바뀝니다.
10.2. 등급
등급 4종을 그대로 쓰며, 양쪽 계정의 계층을 함께 평가합니다.
| 쪽 | 평가하는 것 |
|---|---|
| 호출 계정 | 호출 주체의 신원 정책, 권한 경계, 호출 계정에 적용되는 SCP |
| 역할 | 역할의 신뢰 정책과 그 조건 |
| 역할 계정 | 역할 계정에 적용되는 RCP의 명시적 거부 |
두 계정의 정책을 모두 읽었으면 판정이 될 수 있고, 한쪽이라도 확정적으로 거부하면 차단됨입니다.
신뢰 정책의 sts:ExternalId 조건은 교차 계정 경로를 막는 것으로 치지 않습니다. 호출 주체의 자격 증명을 가진 공격자는 ExternalId 값을 자유롭게 넣을 수 있기 때문입니다. ExternalId는 제3자 서비스가 다른 고객의 역할을 대신 맡는 일을 막는 용도이며, 유출된 자격 증명을 막는 수단이 아닙니다.
10.3. 차단 정책 초안
교차 계정 경로의 차단 정책 초안은 호출 계정 쪽에 붙습니다.
- 호출 계정의 SCP – 호출 계정이 조직 멤버이고 SCP를 읽었을 때. 관리 계정이 적용합니다.
- 호출 주체에 대한 신원 정책의 거부 – 그 밖의 경우. 호출 계정의 IAM 관리자가 적용하며, 검증은 호출 계정의 연결로 실행합니다.
따라서 호출 계정이 연결되어 있지 않으면 이 경로의 초안을 만들 수 없습니다.
11. AWS 네이티브 결과 레인
고객 계정의 AWS 보안 서비스가 이미 내놓은 결과를 경로 판정 옆에 나란히 보여 주는 구역입니다. 우리 판정과 AWS의 결과가 어디서 엇갈리는지를 확인하는 용도입니다.
이 레인은 위험 점수, MTTR, 이행률에 들어가지 않습니다. 기존 발견 항목 집계도 바꾸지 않으며, 참고용으로 따로 보여 줍니다.
11.1. 소스와 상태
| 소스 | 읽는 것 |
|---|---|
| IAM Access Analyzer | 외부 접근 결과와 미사용 접근 결과 |
| Security Hub | IAM 사용자·역할·정책·그룹·액세스 키와 네트워크 노출에 관한 활성 제어 결과 |
| GuardDuty | IAM 주체의 활동에 관한 위협 결과 |
| Inspector | 심각도별 건수만 (결과 행은 가져오지 않습니다) |
소스는 연결한 역할로, 연결 리전에서 읽습니다. 소스마다 상태를 따로 표시합니다.
| 상태 | 화면 표시 | 뜻 |
|---|---|---|
| 측정됨 | 건수 표시 | 소스가 응답했고 결과를 읽었습니다. |
| 수집 중 | 수집 중 | 분석이 끝난 직후 결과를 읽고 있습니다. 보통 1분 안에 바뀝니다. 10분이 지나도 남아 있으면 오류로 표시합니다. |
| 측정 안 됨 (사용 안 함) | 측정 안 됨 | 그 계정·리전에서 서비스를 켜지 않았습니다. 분석기 없음, Hub 미구독, 탐지기 없음, Inspector 비활성이 여기에 속합니다. |
| 측정 안 됨 (권한 없음) | 측정 안 됨 | 연결한 역할이 해당 API를 거부당했습니다. |
| 측정 안 됨 (오류) | 측정 안 됨 | 스로틀링, 시간 초과 등 그 밖의 오류입니다. 다음 분석에서 다시 시도합니다. |
측정하지 못한 소스는 "결과 0건"이 아니라 **측정 안 됨**으로 구분해 보여 줍니다. 한 소스가 실패해도 다른 소스와 분석 결과에는 영향이 없습니다. 소스마다 결과는 최대 1,000건까지 가져오며, 넘으면 잘렸다고 표시합니다.
Access Analyzer의 미사용 접근 결과를 읽으려면 연결한 역할에 access-analyzer:ListFindingsV2 권한이 필요합니다. 최신 연결 템플릿에 포함되어 있으므로 이전 템플릿으로 연결한 계정은 CloudFormation Stack을 업데이트해야 합니다(프로젝트 설정 참고). 업데이트 전에는 Access Analyzer의 미사용 접근 부분이 측정 안 됨 (권한 없음)으로 표시되고, 외부 접근 결과는 계속 읽습니다.
11.2. 심각도
소스의 척도를 공통 5단계(CRITICAL / HIGH / MEDIUM / LOW / INFORMATIONAL)로 맞춰 보여 줍니다.
- Security Hub – 소스가 쓰는 심각도 라벨을 그대로 씁니다.
- GuardDuty – 점수 9.0 이상
CRITICAL, 7.0–8.9HIGH, 4.0–6.9MEDIUM, 그 아래는 낮은 단계로 매핑합니다. - Access Analyzer – 소스에 심각도가 없어, 외부 접근은
MEDIUM(리소스가 공개 상태이면HIGH), 미사용 접근은LOW로 둡니다. - Inspector – 심각도별 건수만 가져옵니다.
11.3. 불일치 카드
우리 판정과 AWS 결과가 엇갈리는 지점을 카드로 보여 줍니다. 카드마다 어느 정책 계층이 판정을 갈랐는지 이름을 붙입니다.
| 카드 | 언제 나타나나 | 예 |
|---|---|---|
unused_but_exploitable | Access Analyzer가 미사용 접근으로 보고한 역할·사용자·액세스 키가, 우리가 판정·판정 (SCP 미확인)·후보로 본 경로의 출발 주체일 때 | 오랫동안 쓰이지 않은 역할이 iam:PassRole과 lambda:CreateFunction 조합으로 관리자 역할에 도달하는 경로의 출발점입니다. 쓰지 않는 권한이므로 제거 후보입니다. |
external_access_vs_engine | Access Analyzer가 외부에서 접근 가능하다고 보고한 IAM 역할이, 우리 판정에서는 위험으로 잡히지 않을 때 | 외부 계정을 신뢰하는 역할이지만 신뢰 정책에 ExternalId 조건이 있고 관리자 동등 권한이 아니어서 위험 경로로 보지 않았습니다(계층: trust_condition). 또는 그 역할로 가는 경로가 SCP에서 차단됨입니다(계층: scp). |
activity_without_path | GuardDuty가 활동을 보고한 주체가 우리가 찾은 어떤 경로의 출발 주체도 아닐 때 | 한 IAM 사용자의 비정상 API 호출이 보고되었지만 이 사용자에게서 시작하는 권한상승 경로는 없습니다. 경로 밖의 위협이거나 분석 범위 밖의 권한일 수 있습니다. |
control_failed_but_blocked | Security Hub가 실패한 제어를 보고한 리소스가 걸린 경로가 모두 차단됨일 때 | 한 사용자에 대해 제어가 실패했지만, 그 사용자가 걸린 경로는 모두 권한 경계에서 막혀 있습니다(계층: boundary). |
카드는 "어느 쪽이 틀렸다"는 판정이 아니라, 두 결과가 다른 이유를 살펴보라는 신호입니다. 카드의 설명에는 판정 등급과 막은 계층이 함께 표시됩니다.
12. 현재 판정하지 않는 것
다음은 아직 인가 규칙으로 판정하지 않으며, 해당 경로는 최대 후보입니다(확정적으로 거부되는 단계가 있으면 차단됨).
- 서비스 실행 이후 단계 – Lambda·EC2·ECS 등이 넘겨받은 역할로 코드를 실행하는 단계
- 세션 태그 – 역할을 맡을 때 전달하는 세션 태그와 그에 따른 조건
- 리소스 정책 일반 – S3 버킷 정책, KMS 키 정책 등 리소스에 붙은 정책(역할 신뢰 정책은 평가합니다)
교차 계정 경로는 이제 평가합니다(10절). 단, 호출 계정이 연결되지 않았거나 호출 계정의 정책을 읽지 못한 단계는 후보로 남습니다.
13. 자산 그래프와의 관계
IAM PE Risk는 자산 그래프의 Permission Insights(과도한 권한·와일드카드 등 정적 분석)와 별개의 전용 기능입니다.
- 자산 그래프는 노드별 권한 위험을 요약합니다.
- IAM PE Risk는 권한 상승 공격 경로 전체를 실행 단위로 분석합니다.
두 기능은 연동되어, 자산 그래프에서는 권한 상승 위험이 있는 노드에 ⚡PE 배지로 탐지 결과가 함께 표시됩니다.