IAM権限昇格リスク検知 (IAM PE Risk)
IAM権限昇格リスク検知は現在Betaとして提供されています。コンソール左側のRisk ManagementグループにあるIAM PE Riskメニューから利用できます。
IAM権限昇格リスク検知(IAM Privilege Escalation Detection)は、IAMユーザー・ロール・ポリシーの組み合わせから、あるプリンシパルがより高い権限へ昇格できる攻撃経路を見つけ出します。
単なる権限の列挙にとどまらず、**攻撃経路(Attack Path)・影響範囲(Blast Radius)・証拠(Evidence)・緩和策(Remediation)**をあわせて提示します。
1. 事前準備
この機能はIAMデータが同期された状態で動作します。先にアセットグラフでSync IAM Graphを完了してください。
IAMデータがない場合は分析が失敗し、Analysis failed. Check if IAM data is synced. と表示されます。その場合は、先にアセットグラフの同期を実行してください。
2. 分析の実行
場所: プロジェクト > Risk Management > IAM PE Risk
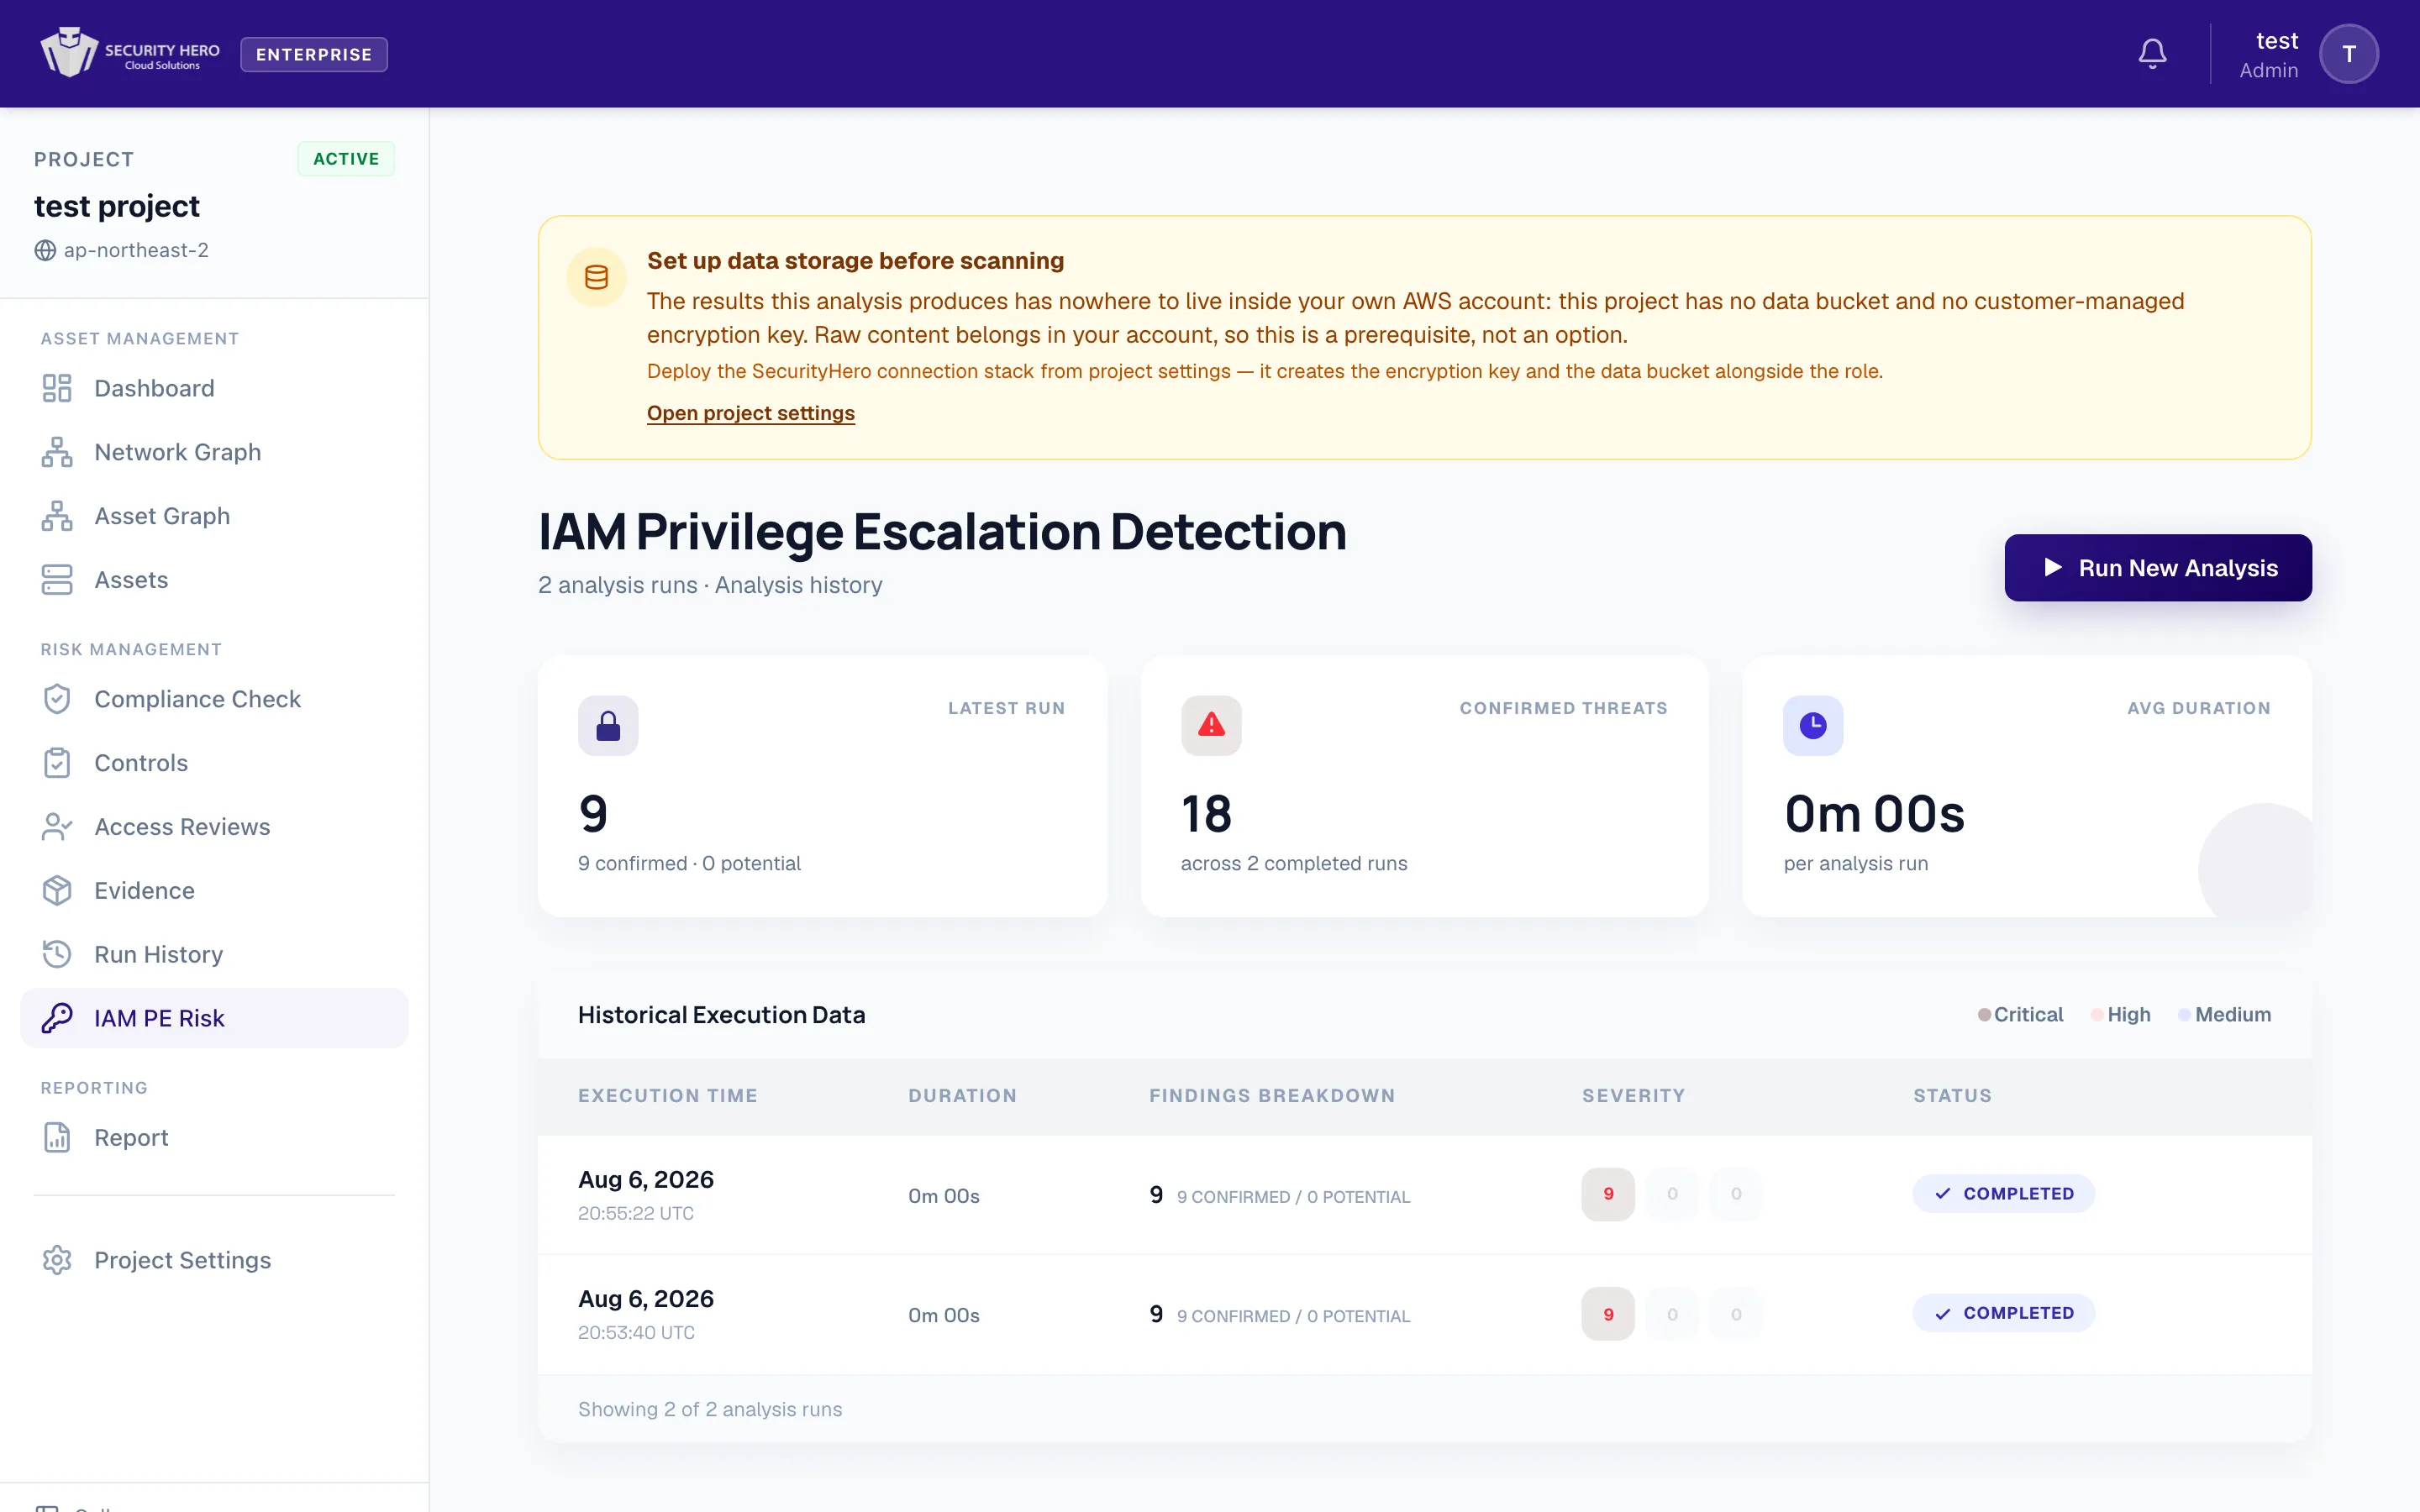
- ランディングページ上部のRun New Analysisボタンで分析を開始します。実行中は**Analyzing…**と表示され、完了するとその実行の詳細ページに移動します。
- まだ実行履歴がない場合は、空状態の案内とRun Analysisボタンが表示されます。
3. 実行履歴 (History)
分析は実行(Run)単位で記録されます。ランディングページでは次の内容を確認できます。
- サマリーカード
Latest Run– 直近の実行の検出数 (confirmed · potential)Confirmed Threats– 確認済みの脅威の合計Avg Duration– 平均所要時間
- 実行履歴テーブル – 列:
Execution Time,Duration,Findings Breakdown,Severity,Status- ステータス(Status):
Running/Completed/Failed/Pending - 重大度の凡例:
Critical/High/Medium
- ステータス(Status):
4. 検出項目の詳細 (Findings)
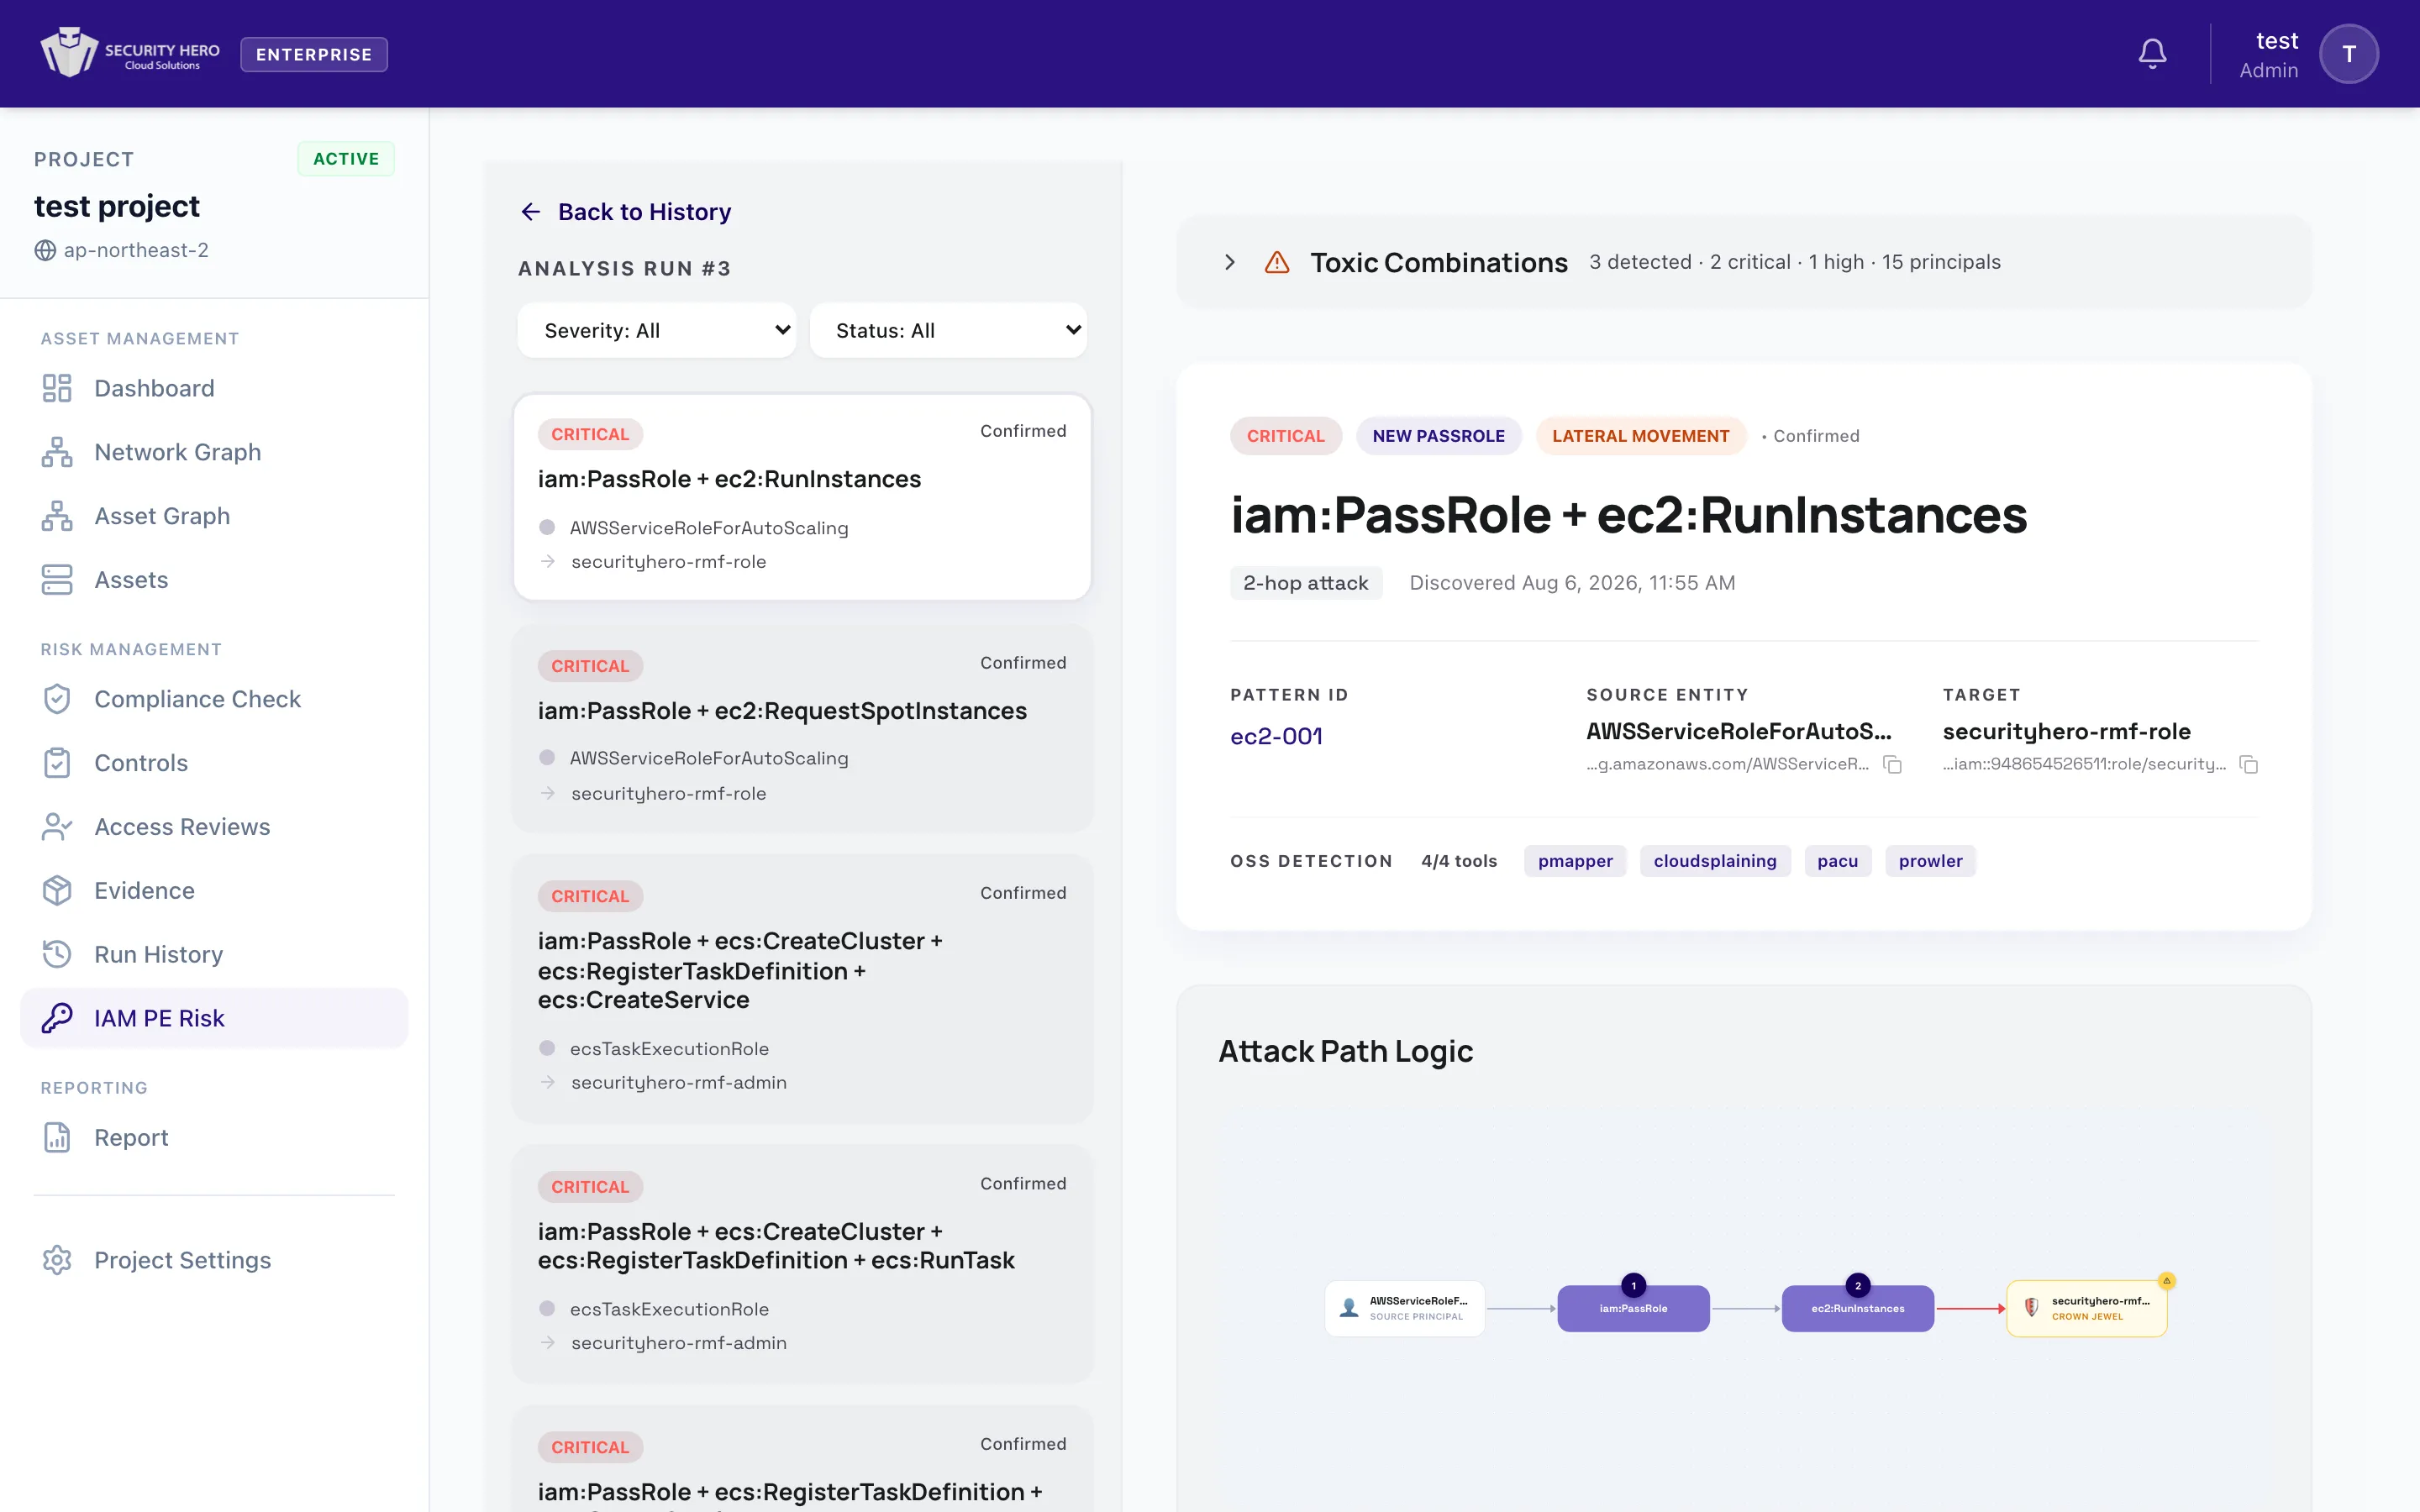
実行詳細ページは、左側の検出一覧と右側の**ディープダイブ(Deep-dive)**で構成されます。重大度とステータス(Confirmed / Potential)で絞り込めます。
各検出項目は次の情報を提供します。
4.1. 検出サマリー (Finding Header)
- 重大度と種類:
Self Escalation,Principal Access,New PassRole,Existing PassRole - アクセスレベル:
Admin Compromise(管理者権限の掌握) またはLateral Movement(横展開) - 確認状況:
Confirmed(確認済み) /Potential(潜在) – 検出段階での分類です。パスがアカウントの認可ルールで実際に成立するかどうかは、別途 パス判定の等級 が示します。 - パス判定の等級:
判定/判定(SCP未確認)/候補/ブロック済み(5節) - 攻撃ホップ数(
N-hop attack)、Pattern ID、Source Entity、Target(ARN) - OSS Detection: オープンソースツール(
pmapper,cloudsplaining,pacu,prowler)のうち、いくつが同じリスクを検知したか(N/4 tools)。どのツールも検知しなかった新しいリスクはNovel Detectionと表示されます。
4.2. 攻撃経路 (Attack Path Logic)
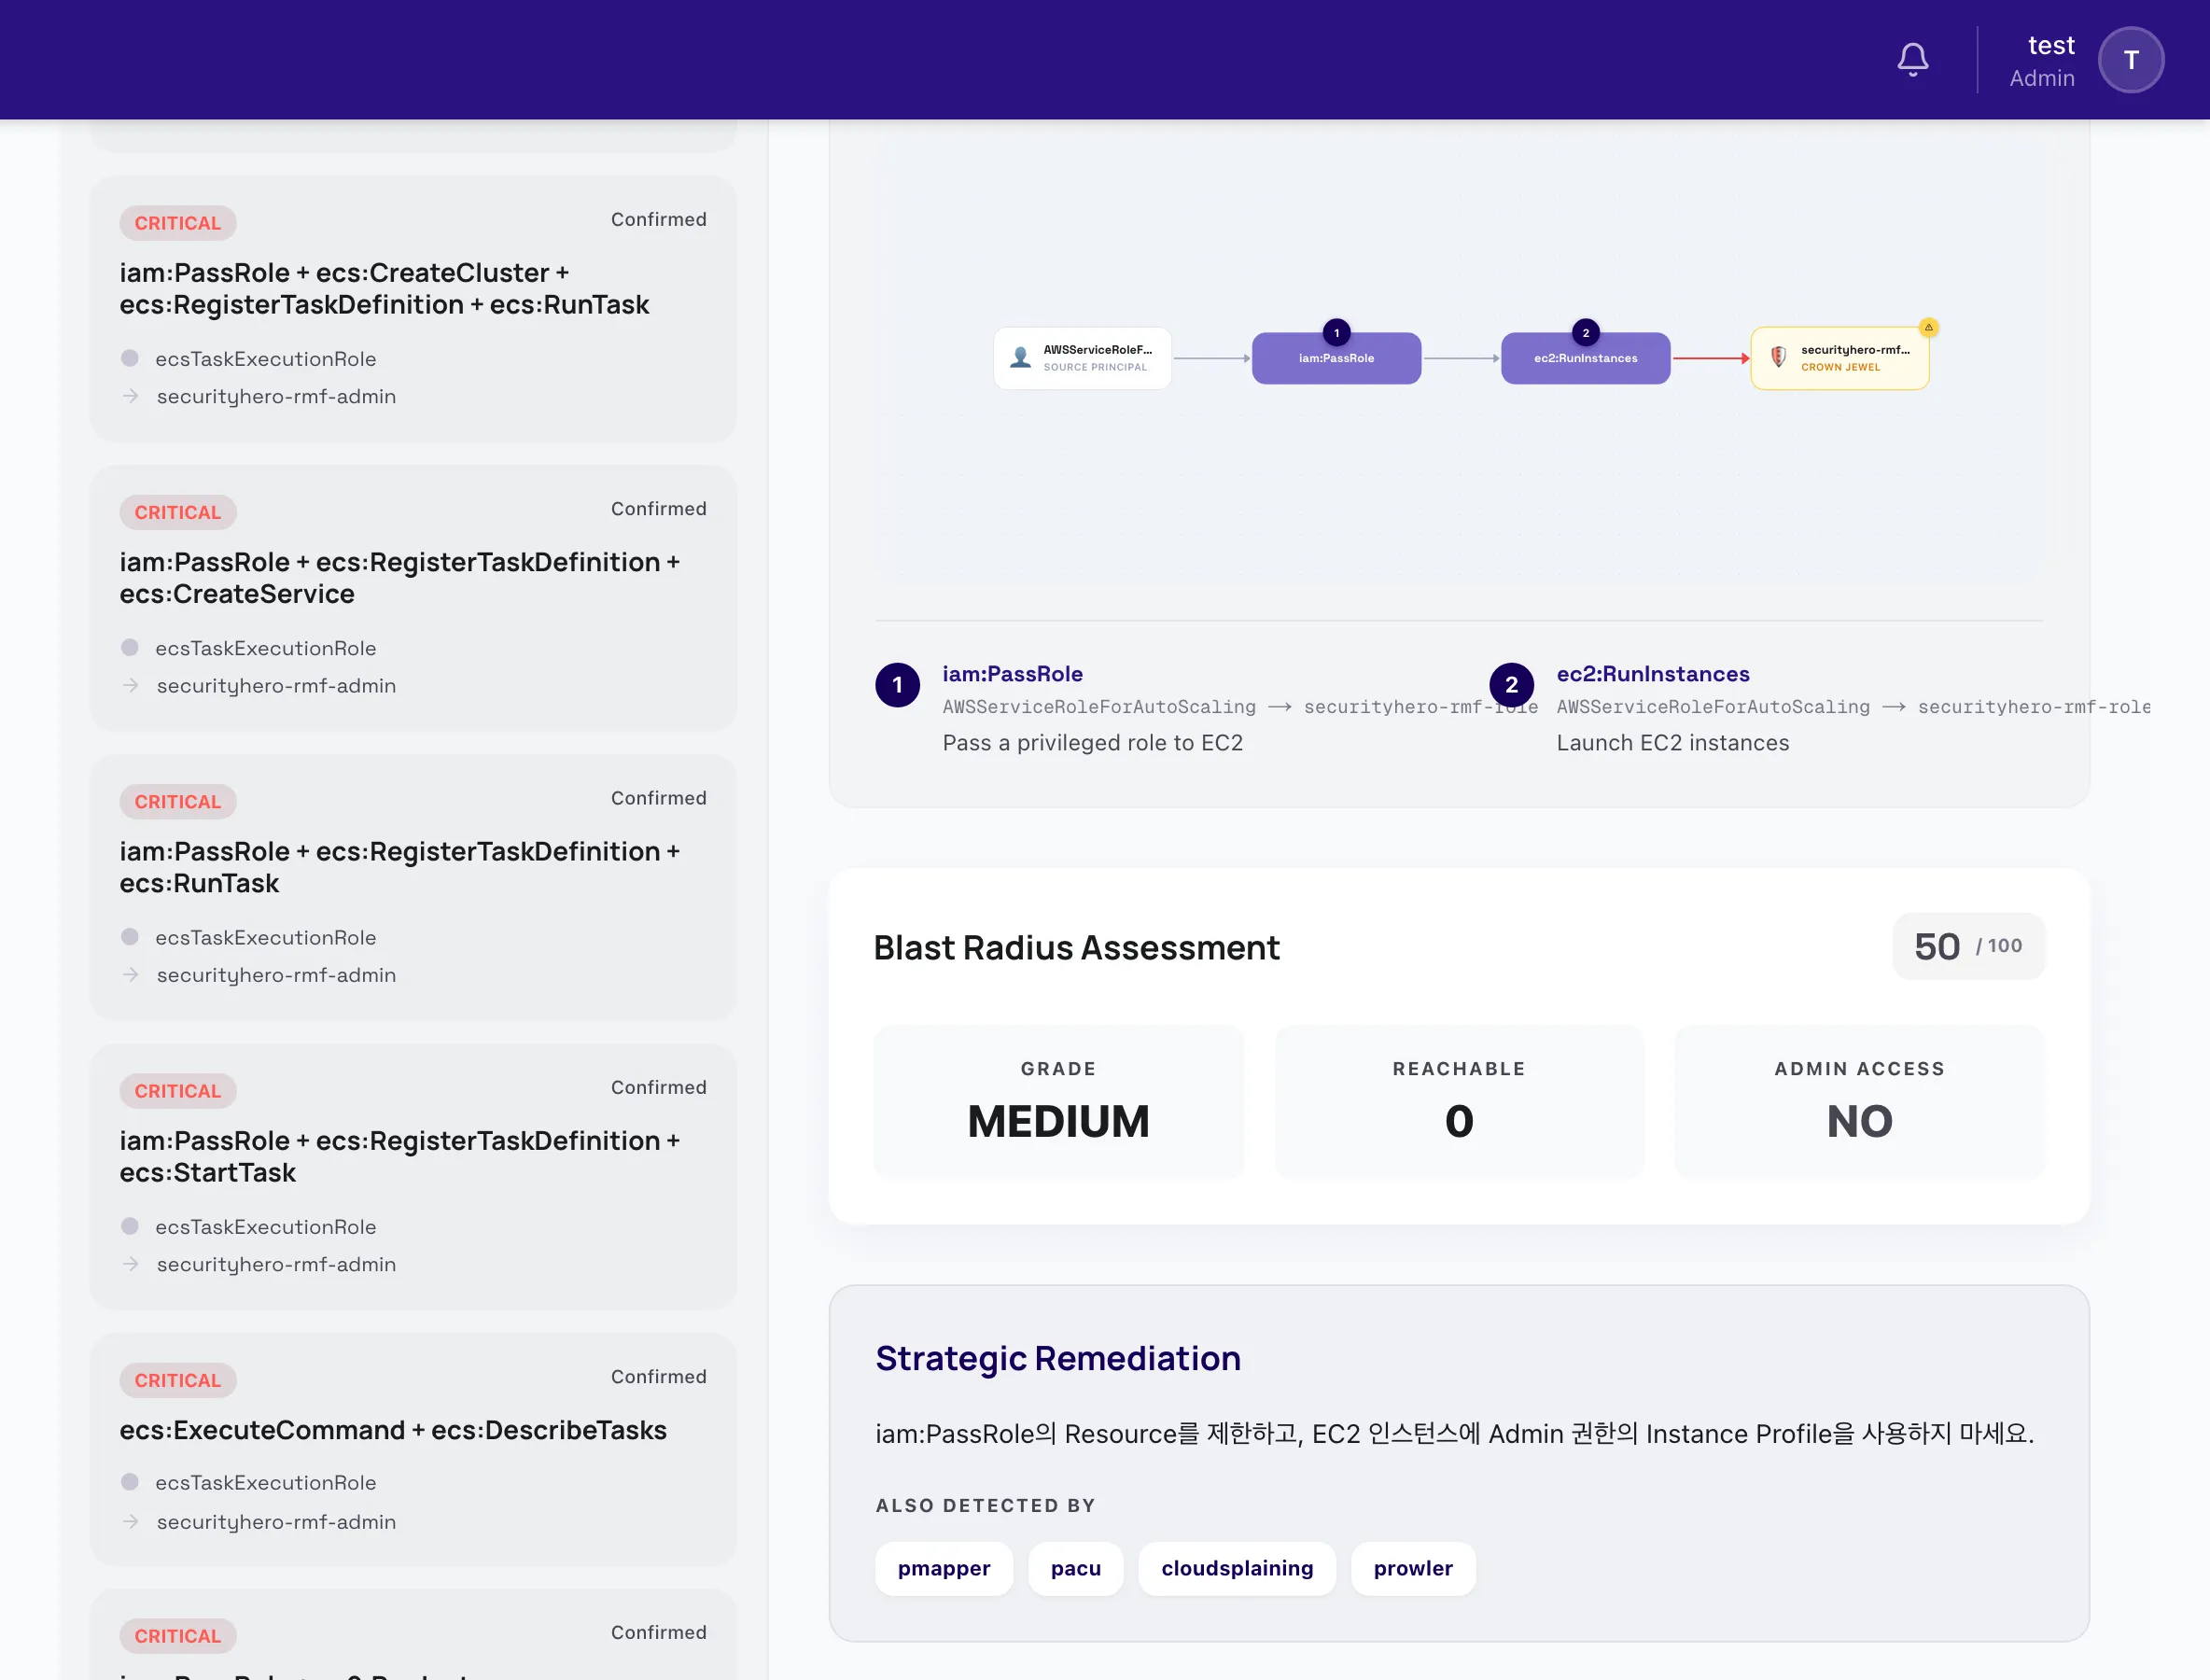
権限昇格の経路をグラフとステップごとの説明で可視化します。起点のプリンシパル(Source Principal)から目標アセット(Crown Jewel)までのアクションと流れを示します。
4.3. 影響範囲 (Blast Radius Assessment)
攻撃が成功した場合の影響範囲を**スコア(/100)とグレード(Grade)**で評価します。
- 管理者に到達可能かどうかを
Reachable/Admin Accessで表示 - 管理者に到達可能な場合は
Can reach admin — full account compromise possibleという警告が表示されます。
4.4. 緩和策 (Strategic Remediation)
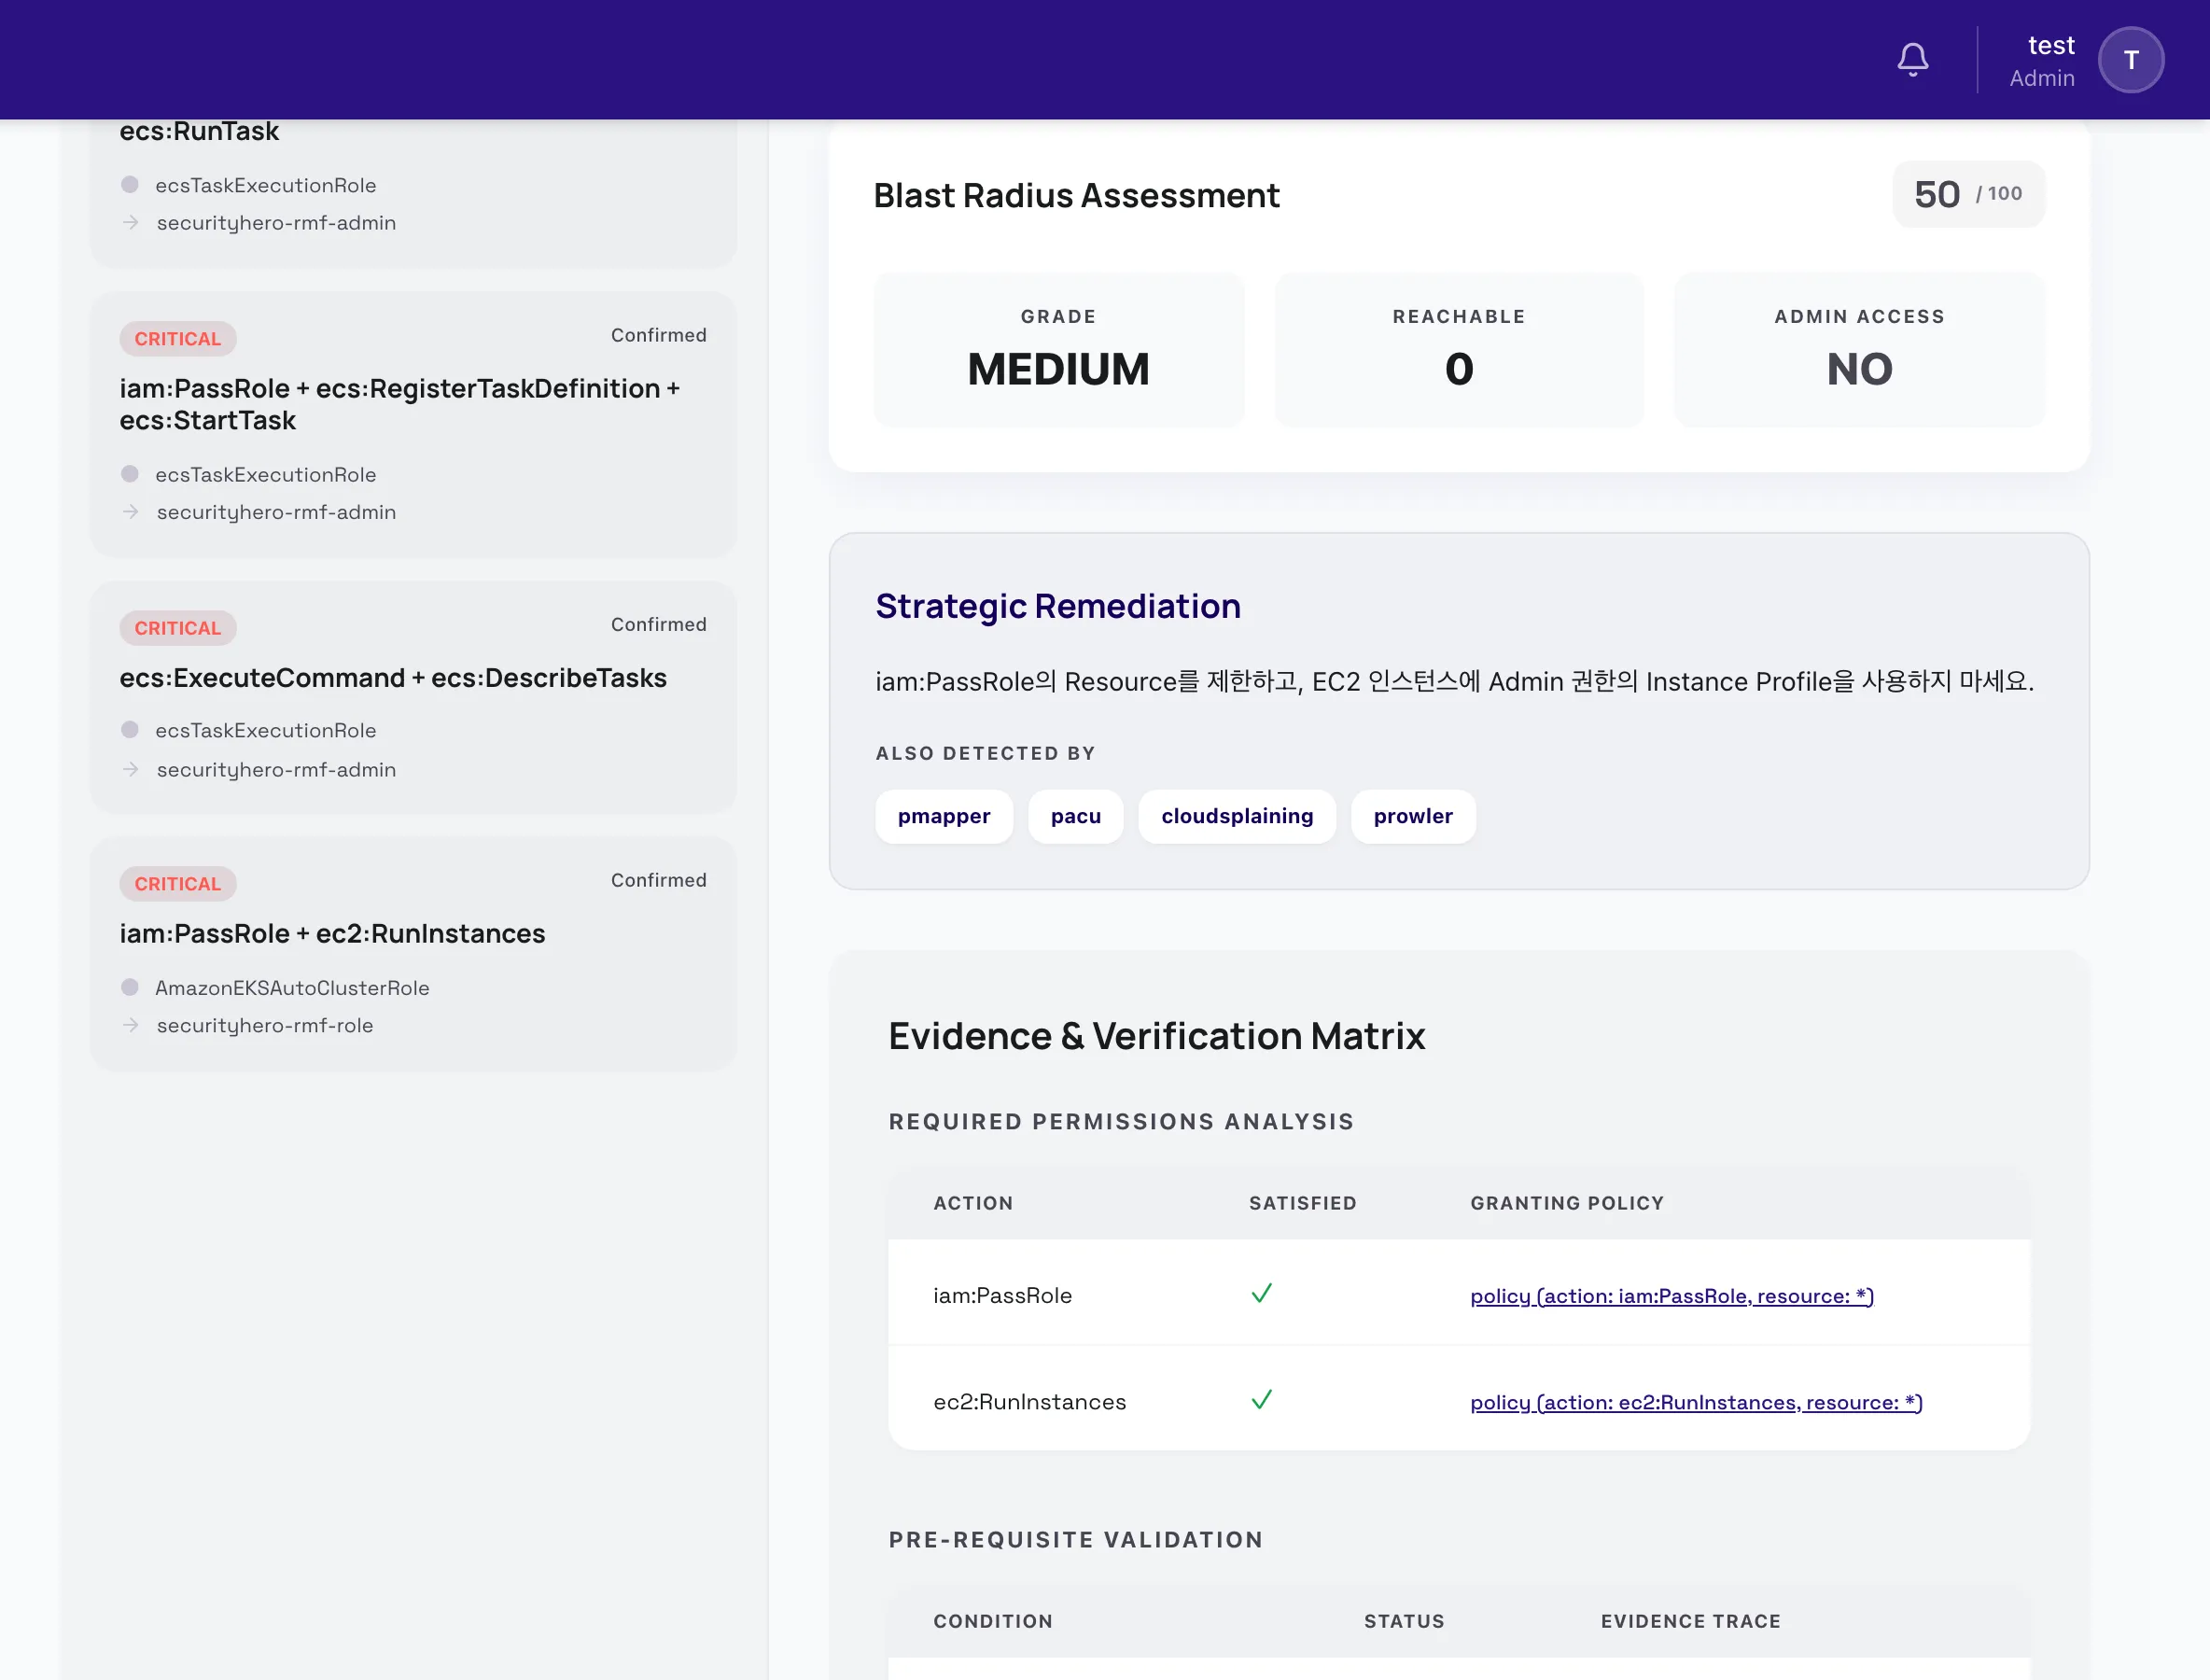
権限昇格を遮断するための推奨対策を提示し、同じリスクを検知したオープンソースツールもあわせて表示します。
4.5. 証拠マトリクス (Evidence & Verification Matrix)
検出が実際に成立するかどうかの根拠を表で提供します。
- Required Permissions Analysis –
Action/Satisfied(充足状況) /Granting Policy(許可しているポリシー) - Pre-requisite Validation –
Condition/Status(Passed/Unverified) /Evidence Trace
5. パス判定の等級
権限の組み合わせがあるという事実だけでは、そのパスが実際に使えるかどうかは分かりません。アカウントには、それを止めるルールが何層にも存在するためです。IAM PE Risk は、パスをステップ(プリンシパル・アクション・対象)に分解し、ステップごとに AWS がリクエストを許可するか判断する順序(AWS ポリシー評価ロジック)でアカウントの実際のポリシーを適用し、その結果からパスごとに等級を付けます。
5.1. 何を見て判断するか
ステップごとに、次をまとめて評価します。
- ID ポリシー – ユーザー・ロールに直接付いたポリシー、アタッチしたマネージドポリシー、所属グループのポリシー
- アクセス許可の境界(Permissions Boundary)
- 組織の SCP(サービスコントロールポリシー)と RCP(リソースコントロールポリシー)
- すべてのポリシーの明示的な拒否(Deny)と
Condition(条件) - ロールを引き受けるステップ(
sts:AssumeRole)では、ロールの信頼ポリシー。ロールを連続して引き受ける連鎖(2〜3 ホップ)は、ホップごとにそのホップの呼び出し元として評価します。
脅威は次のように想定します。ユーザーは漏えいした長期アクセスキーで呼び出すものとし、MFA 情報のないリクエストとして扱います(MFA を要求する拒否条件があれば、そのユーザーのパスはブロックされます)。ロールはセッションの文脈が分からないため、MFA 条件は確定しません。
5.2. 4種類の等級
| 等級 | 意味 | 根拠 |
|---|---|---|
| 判定 | パスのすべてのステップがアカウントのポリシーで許可されることを確定しました。今すぐ悪用できるパスです。 | すべてのステップを正確に評価し、止めるルールがありません。 |
| 判定(SCP未確認) | 評価したすべてのポリシーで許可されています。ただし組織の SCP を参照できなかったため、SCP は反映されていません。組織の SCP が止めない限り悪用できます。 | 確定できていないのが、組織の SCP(RCP を含む)を読めなかったことだけです。 |
| 候補 | 危険な可能性があるパスですが、一部のステップを正確に評価できませんでした。実際に成立するかはまだ決まっていません。 | 分からない部分は常に「許可されうる」側に広げて扱いました。確定的に拒否されたステップはありません。 |
| ブロック済み | パスの1つのステップがポリシーで確定的に拒否されるため、このパスでは権限を昇格できません。 | 明示的な拒否が適用された、またはそのステップを許可するポリシーがまったくありません。 |
判定の順序は次のとおりです。1つでも確定的に拒否されたステップがあれば、他のステップがすべて分からなくてもブロック済みです。全ステップが許可で、すべて正確に評価できていれば判定です。全ステップが許可で、分からないのが組織の SCP だけなら判定(SCP未確認)、それ以外は候補です。
候補は「悪用の可能性を排除できないパス」です。安全と判断したわけでも、悪用できると確認したわけでもありません。危険なパスを誤って安全と分類しないよう、分からない部分を許可側に広げて扱うため、候補には実際には成立しないパスが含まれることがあります。各候補の確定するために必要なことを解決すると、判定 または ブロック済み に変わります。
5.3. 候補になる場合
次のような場合、ステップを確定できず候補のままになります。
- 条件を正確に計算できない場合 – ワイルドカード・数値・日付・IP などの演算子、
ForAnyValue/ForAllValues、ポリシー変数(${...})、リクエスト時に決まる値が不明な条件キー NotActionなど範囲が分からないステートメント- ポリシードキュメントやロールの信頼ポリシーの原文を収集できていない場合、攻撃対象を1つに絞れない場合
- サービスが実行するステップを含むパス(5.5節)、呼び出し元アカウントが接続されていないアカウント横断のパス
5.4. 並び順とフィルター
- リストは 判定 → 判定(SCP未確認)→ 候補 → ブロック済み の順に並びます。同じ等級の中では AWS管理ロール が後ろ、その次に重大度順です。
- 等級フィルターで見たい等級だけを表示できます。ブロック済みのパスは折りたたまれたセクションにまとめられます。
- ポリシーを読めないなど入力が不完全な場合、その実行のパスは等級を付けず、
この分析のパスは等級付けできませんでしたという警告を表示します。一部だけに等級を付けると、すべて評価したように見えるためです。検出項目と重大度には影響しません。 - ポリシーや接続状態など判定の根拠が変わって等級が変化すると、変更履歴が残り、変更通知が送信されることがあります。
5.5. 判定を適用するパスの系統
| 系統 | 説明 | 最高等級 |
|---|---|---|
自己権限昇格 (Self Escalation) | プリンシパルが IAM アクションで自分自身(または自分のグループ・ポリシー)の権限を変更します。 | 判定 |
プリンシパルアクセス (Principal Access) | 他のユーザー・ロールの認証情報を得る、またはそのロールを引き受けます。 | 判定 |
新規 / 既存 PassRole (New PassRole, Existing PassRole) | ロールをサービスに渡し、サービスがそのロールでコードを実行します。 | 候補 |
PassRole 系統は、必要な権限をすべて持っているか、ロールがそのサービスを信頼しているかまでを評価します。サービスがコードを実行するステップは認可ルールでは判断できないため、この系統は 判定 にならず、最大でも 候補 です。ただし、確定的に拒否されるステップがあれば ブロック済み です。
6. 正確な判定率と SCP 未確認バッジ
実行の詳細ページ上部のサマリーには、次が表示されます。
- 正確な判定率 – 全パスのうち
判定とブロック済みの割合。認可ルールで厳密に確定できたパスだけを数え、判定(SCP未確認)は含みません。 - SCP除外の判定率 – 全パスのうち
判定、判定(SCP未確認)、ブロック済みの割合。組織の SCP を参照できなかったことを除けば、どれだけ確定できたかを示します。 - SCP確認済み / SCP未確認バッジ – この分析が組織の SCP を反映したかを示します。未確認の場合は、マウスを重ねると理由を確認できます。
この判定率を公開のパス一覧と脆弱な環境でどのように測定したかは、公開ベンチマークで確認できます。
SCP を見るには
SCP は、組織の管理アカウントを接続しないと読めません。管理アカウントが接続されていないと、組織の管理アカウントが接続されていないため、SCPを参照できませんでした と表示され、許可で終わるパスは 判定(SCP未確認) または 候補 になります。組織 の手順で管理アカウントを接続し、再度分析してください。
- 管理アカウント自体を分析する場合 – SCP は管理アカウントのプリンシパルには適用されません。この場合は SCP 階層なしで
SCP確認済みと表示します(RCP は引き続き適用されます)。 - 組織の一部の階層の SCP を読めなかった場合 – 一部だけ読めた SCP では結論を出さず、
SCP未確認のままにします。
7. ステップごとの根拠の読み方
検出項目の**評価したステップ(Evaluated Steps)**には、パスを構成するステップが順番に表示されます。ステップごとにプリンシパル、アクション、対象リソース、結果が表示されます。
| 表示 | 意味 |
|---|---|
| 許可 | このステップはすべての階層で許可されます。 |
| 拒否 | このステップは確定的に拒否されます。下の ブロック箇所 を確認してください。 |
| 未決定(点線) | 許可されると仮定しましたが、正確に評価できませんでした。未決定: 理由 で理由が表示されます。 |
| タグ書き込み | プリンシパルが自分のタグを書き換えてタグ条件を満たせるため、ステップとして加えました。該当する場合にのみ表示されます。 |
ブロックされたステップ
拒否されたステップにはブロック箇所が表示されます。
- 階層 –
ID ポリシー/アクセス許可の境界/SCP/RCP/信頼ポリシー - ポリシーと Sid – 止めたポリシーの名前とステートメント ID。明示的な拒否(Deny)の場合は、どのステートメントが適用されたかを指します。
- 明示的な拒否ではなく、その階層にこのリクエストを許可するステートメントがないために止まる場合もあります。例: 境界に該当アクションがない、ID ポリシーに許可がない、SCP のある階層に許可がない。
未決定の理由と確定するために必要なこと
候補と 判定(SCP未確認) には、このパスを確定するために必要なことが一覧で表示されます。
| 未決定の理由 | 確定するために必要なこと |
|---|---|
| ポリシー階層を参照できない | 組織の管理アカウントの接続(SCP/RCP)、または他アカウントのポリシー収集 |
| 正確に評価できない条件 | その条件キーと演算子の値の確定 |
| リクエストコンテキストの値が不明 | そのリクエストコンテキストの値 |
| ポリシー変数 | 変数の値の確定 |
NotAction の範囲が不明 | そのポリシーステートメントの範囲の確定 |
| ポリシードキュメント・ロールの信頼ポリシーを収集できていない | ポリシードキュメントまたは信頼ポリシーの収集(アセットグラフの同期) |
| 攻撃対象を確定できない | 対象リソースの確定 |
| サービスが実行するステップ | 評価対象外(解決不可) |
必要なことを解決して再度分析すると、等級が変わります。
8. AWS管理ロール
aws-service-role/ パス配下のサービスリンクロールは AWS管理ロール と表示されます。所属する AWS サービスだけが引き受けられるロールで、人や外部の攻撃者が認証情報を直接取得することはできず、ポリシーも AWS が定義します。このようなロールは権限昇格パスの起点とはみなしません(他のプリンシパルがこのロールに到達するパスの対象としては表示されます)。対象が AWS 管理ロールのパスは同じ等級の中では後ろに並び、AWS管理ロールを非表示フィルターでリストから隠せます。
9. ブロックポリシーのドラフト
判定 または 判定(SCP未確認) のパスの緩和策で、そのパスを止めるポリシーのドラフトを作成できます。候補とブロック済みのパスには作成できません。候補には、代わりに確定するために必要なことが表示されます。
ドラフト、適用コマンド、元に戻す方法をお知らせするだけで、お客様のアカウントにポリシーを作成したり付与したりすることはありません。適用は、案内された担当者が自分で行います。ドラフトと検証結果は、お客様のアカウントのストレージに保管されます。
9.1. ドラフトの種類
ドラフトは、パスのステップを**拒否(Deny)**するポリシーです。許可は含みません。
| 種類 | いつ | 適用する担当 | 内容 |
|---|---|---|---|
| SCP ドラフト | 組織のメンバーアカウントで、組織の SCP を読めたとき | 組織の管理アカウント(アカウントに SCP をアタッチします) | そのプリンシパル(ARN)にだけ適用される拒否。接続ロールと OrganizationAccountAccessRole は例外とし、アカウント管理が締め出されないようにします。 |
| ID ポリシードラフト | 組織が見つからない単独アカウント、SCP を読めなかったアカウント、管理アカウント自体(SCP が適用されない) | アカウントの IAM 管理者 | そのプリンシパルにインラインポリシーとして付ける拒否 |
判定(SCP未確認) のパスは SCP を付ける場所が分からないため、ID ポリシードラフトが基本です。
9.2. 3種類の検証
ドラフトごとに3つの検査を行い、結果を 成功 / 失敗 / 未実行 / 注意 で示します。1つでも失敗すると全体が失敗、実行できなかった検査があると全体が 未実行 です。
- AWS 実検査(Access Analyzer) – 実際の AWS 呼び出しです。
- SCP ドラフト:
ValidatePolicyで構文と AWS のセキュリティ警告を検査します。AWS に送るのはドラフト文書だけで、お客様の認証情報は使いません。エラーとセキュリティ警告がなければ成功です。 - ID ポリシードラフト:
CheckAccessNotGrantedで「プリンシパルの既存のID ポリシーとドラフトを合わせても、パスのステップが1つも許可されないこと」を確認します。接続したアカウントの認証情報で呼び出します。
- SCP ドラフト:
- エンジン再評価 – AWS 呼び出しではありません。パスの判定に使ったものと同じ認可ルールで、ドラフトを付けた状態を再計算し、パスが
ブロック済みになり、その理由がこのドラフトであることを確認します。画面にも、AWS の検査ではないと表示されます。 - 副作用 – 同じアカウントの他のプリンシパルが、このドラフトによって新たに止められる(プリンシパル、アクション)の一覧を計算します。該当があれば
注意として、影響を受けるプリンシパルを表示します。失敗ではなく、適用前に確認する事項です。
ドラフトは拒否だけを含むため、新しいアクセスを作りません。しかし、このドラフトが止めるのはこのパスのステップだけです。同じ結果に至る他の権限昇格パスや他のアクションは残る可能性があります。検証に成功しても、アカウントが安全になったという意味ではありません。適用後に再度分析して結果を確認してください。
9.3. 適用とロールバック
- SCP ドラフト – 管理アカウントでポリシーを作成し(
aws organizations create-policy)、アカウントにアタッチします(attach-policy)。元に戻すには、アカウントからデタッチし(detach-policy、即時反映)、アタッチ先がなくなったら削除します。 - ID ポリシードラフト – プリンシパルにインラインポリシーとして付けます(
aws iam put-user-policyまたはput-role-policy)。元に戻すには、インラインポリシーを削除します(即時反映)。
各コマンドはドラフト画面にそのまま表示されます。
9.4. 接続スタックの更新が必要な場合
ID ポリシードラフトの AWS 実検査(CheckAccessNotGranted)は、接続したロールに access-analyzer:CheckAccessNotGranted 権限がある場合にのみ実行されます。この権限は最新の接続テンプレートに含まれているため、以前のテンプレートで接続したアカウントは CloudFormation Stack を更新する必要があります(プロジェクト設定 を参照)。更新しないと、この検査は 未実行(権限なし) と表示され、他の検証は通常どおり行われます。実行できなかった検査が 成功 と表示されることはありません。
10. アカウント横断のパス
他のアカウントのプリンシパルが、このアカウントのロールを引き受ける(sts:AssumeRole)パスも判定します。
10.1. 表示される場所
- パスは、ロールを所有するアカウントの分析に行として表示されます。
- 行にはアカウント横断バッジと、呼び出し元アカウント(ロールを引き受けようとするプリンシパルが属するアカウント)の ID が表示されます。アカウント横断の系統でフィルターできます。
- 呼び出し元アカウントが接続されていない場合、その行は
候補で、確定するために必要なことにアカウント <ID> を接続と表示されます。そのアカウントを接続して再度分析すると等級が変わります。
10.2. 等級
4種類の等級をそのまま使い、両方のアカウントの階層をあわせて評価します。
| 側 | 評価するもの |
|---|---|
| 呼び出し元アカウント | 呼び出しプリンシパルの ID ポリシー、アクセス許可の境界、呼び出し元アカウントに適用される SCP |
| ロール | ロールの信頼ポリシーとその条件 |
| ロールのアカウント | ロールのアカウントに適用される RCP の明示的な拒否 |
両方のアカウントのポリシーを読めていれば 判定 になりえ、どちらかが確定的に拒否すれば ブロック済み です。
信頼ポリシーの sts:ExternalId 条件は、アカウント横断のパスを止めるものとは扱いません。 呼び出し側の認証情報を持つ攻撃者は、ExternalId の値を自由に指定できるためです。ExternalId はサードパーティサービスが他の顧客のロールを誤って引き受けるのを防ぐためのもので、漏えいした認証情報への防御ではありません。
10.3. ブロックポリシーのドラフト
アカウント横断のパスのブロックポリシーのドラフトは、呼び出し元側に付きます。
- 呼び出し元アカウントの SCP – 呼び出し元アカウントが組織のメンバーで、SCP を読めたとき。管理アカウントが適用します。
- 呼び出しプリンシパルへの ID ポリシーの拒否 – それ以外の場合。呼び出し元アカウントの IAM 管理者が適用し、検証は呼び出し元アカウントの接続で実行します。
そのため、呼び出し元アカウントが接続されていない間は、このパスのドラフトを作成できません。
11. AWS ネイティブ結果レーン
お客様のアカウントの AWS セキュリティサービスがすでに出している結果を、パス判定の隣に並べて表示する領域です。当社の判定と AWS の結果がどこで食い違うかを確認するためのものです。
このレーンはリスクスコア、MTTR、対応率に含まれません。既存の検出項目の集計も変わらず、参考として別に表示します。
11.1. ソースとステータス
| ソース | 読み取るもの |
|---|---|
| IAM Access Analyzer | 外部アクセスの結果と未使用アクセスの結果 |
| Security Hub | IAM ユーザー・ロール・ポリシー・グループ・アクセスキーおよびネットワーク公開に関する有効なコントロールの結果 |
| GuardDuty | IAM プリンシパルの活動に関する脅威の結果 |
| Inspector | 重大度別の件数のみ(結果の行は取得しません) |
ソースは接続したロールで、接続リージョンから読み取ります。ソースごとにステータスを表示します。
| ステータス | 表示 | 意味 |
|---|---|---|
| 測定済み | 件数 | ソースが応答し、結果を読み取りました。 |
| 収集中 | 収集中 | 分析直後に結果を読み取っています。通常 1 分以内に変わります。10 分経っても残っている場合はエラーとして表示します。 |
| 未測定(未使用) | 測定されていません | そのアカウント・リージョンでサービスが有効になっていません。アナライザーなし、Hub 未登録、ディテクターなし、Inspector 無効が該当します。 |
| 未測定(権限なし) | 測定されていません | 接続したロールが該当 API を拒否されました。 |
| 未測定(エラー) | 測定されていません | スロットリング、タイムアウトなどその他のエラーです。次回の分析で再試行します。 |
測定できなかったソースは「0件」ではなく**測定されていません**と区別して表示します。1つのソースが失敗しても、他のソースや分析結果には影響しません。結果は 1 ソースあたり最大 1,000 件まで取得し、超えた場合は切り捨てられたことを表示します。
Access Analyzer の未使用アクセスの結果を読むには、接続したロールに access-analyzer:ListFindingsV2 権限が必要です。最新の接続テンプレートに含まれているため、以前のテンプレートで接続したアカウントは CloudFormation Stack を更新する必要があります(プロジェクト設定 を参照)。更新前は Access Analyzer の未使用アクセス部分が 測定されていません(権限なし) と表示され、外部アクセスの結果は引き続き読み取ります。
11.2. 重大度
各ソースの尺度を共通の5段階(CRITICAL / HIGH / MEDIUM / LOW / INFORMATIONAL)に合わせて表示します。
- Security Hub – ソースの重大度ラベルをそのまま使います。
- GuardDuty – スコア 9.0 以上が
CRITICAL、7.0–8.9 がHIGH、4.0–6.9 がMEDIUM、それ未満は低い段階に対応させます。 - Access Analyzer – ソースに重大度がないため、外部アクセスは
MEDIUM(リソースが公開状態ならHIGH)、未使用アクセスはLOWとします。 - Inspector – 重大度別の件数のみです。
11.3. 不一致カード
当社の判定と AWS の結果が食い違う箇所をカードで表示します。カードごとに、判定を分けたポリシー階層の名前を付けます。
| カード | 表示される条件 | 例 |
|---|---|---|
unused_but_exploitable | Access Analyzer が未使用アクセスとして報告したロール・ユーザー・アクセスキーが、当社が 判定・判定(SCP未確認)・候補 としたパスの起点プリンシパルである | 長期間使われていないロールが、iam:PassRole と lambda:CreateFunction の組み合わせで管理者ロールに到達するパスの起点です。使われていない権限なので削除候補です。 |
external_access_vs_engine | Access Analyzer が外部からアクセス可能と報告した IAM ロールが、当社の判定ではリスクとして検出されていない | 他のアカウントを信頼するロールですが、信頼ポリシーに ExternalId 条件があり管理者相当でもないため、リスクのあるパスとしませんでした(階層: trust_condition)。またはそのロールへのパスが SCP で ブロック済み です(階層: scp)。 |
activity_without_path | GuardDuty が活動を報告したプリンシパルが、当社の見つけたどのパスの起点でもない | ある IAM ユーザーの異常な API 呼び出しが報告されましたが、このユーザーから始まる権限昇格パスはありません。パス外の脅威か、分析範囲外の権限の可能性があります。 |
control_failed_but_blocked | Security Hub が失敗したコントロールを報告したリソースが関わるパスがすべて ブロック済み | あるユーザーでコントロールが失敗しましたが、そのユーザーが関わるパスはすべてアクセス許可の境界で止まっています(階層: boundary)。 |
カードは「どちらが間違っている」と判定するものではなく、結果が異なる理由を確認する合図です。説明には判定の等級とブロックした階層があわせて表示されます。
12. 現在は判定しないこと
次は、まだ認可ルールでは判定していません。該当するパスは最大でも 候補 です(確定的に拒否されるステップがあれば ブロック済み)。
- サービス実行以降のステップ – Lambda・EC2・ECS などが、渡されたロールでコードを実行するステップ
- セッションタグ – ロールを引き受けるときに渡すセッションタグと、それによる条件
- リソースポリシー全般 – S3 バケットポリシー、KMS キーポリシーなど、リソースに付いたポリシー(ロールの信頼ポリシーは評価します)
アカウント横断のパスは評価します(10節)。ただし、呼び出し元アカウントが接続されていない、または呼び出し元側のポリシーを読めなかったステップは候補のままです。
13. アセットグラフとの関係
IAM PE Riskは、アセットグラフのPermission Insights(過剰な権限・ワイルドカードなどの静的分析)とは別の専用機能です。
- アセットグラフはノードごとの権限リスクを要約します。
- IAM PE Riskは権限昇格の攻撃経路全体を実行単位で分析します。
2つの機能は連携しており、アセットグラフでは権限昇格リスクのあるノードに⚡PEバッジで検知結果が表示されます。