リスクスコアの説明
リスク評価の各findingおよび資産・評価全体のスコアは、決められた算式で計算されます。このページでは、その算式が何か、findingごとになぜそのスコアになったのかをどう確認するか、組織に合わせて基準値を変更すると何が起きるかを説明します。
1. 算式はバージョン管理された定義です
スコア算式はコードに隠れた定数ではなく、バージョンを持つ定義として登録されており、設定画面でその定義をそのまま確認できます。現在使われている版はfinding-v1です。
finding-v1は以前の版と数値が同じですfinding-v1は、以前は定数としてのみ存在していた算式(finding-v0)とまったく同じスコアを出します。変わったのは計算結果ではなく3点です — findingごとに根拠を残すこと、区間・マッピングを組織の基準値から読むこと、CVSS基本スコアを参考として併記することです。基準値を何も変更していなければ、スコアは以前とまったく同じです。
既に完了した評価は、その評価を実際に算出した算式(finding-v0)として表示され、新しく実行する評価からfinding-v1が適用されます。
2. finding1件のスコアはこう計算されます
- Likelihood(発生可能性) — findingに紐づく脆弱性の平均EPSS(悪用予測スコア)がいくつかの区間のどこに入るかで決まります。
- Impact(影響度) — findingの深刻度(Severity)を影響度の等級に変換します。
- 両方の値をマトリクスに当てはめて最終的なリスクレベル(Very High/High/Moderate/Low/Very Low)を決定します。
区間の境界値と深刻度→影響度のマッピングは組織のリスク基準値(下記4節)から読み込まれます。何も変更していなければ、これはこの製品のデフォルト値です。
finding詳細には、この計算を再現できる根拠が表示されます。
- 平均EPSS値とそれがどの区間に入ったか、その区間の境界がデフォルト値か組織が変更した値か
- 深刻度と、それに対応する影響度
- マトリクス上で最終的に決まったセル
- 実際の悪用が確認された脆弱性(CISA KEV)に触れているか — 表示・並べ替え用の信号であり、スコア計算には含まれません
- このスコアを算出した算式バージョンと基準値バージョン
この根拠を元に作られた説明文が、finding詳細にそのまま表示されます。この文章は保存されず、参照するたびに根拠から改めて生成されます — 保存してしまうと、後で根拠の内容を修正した際に、文章と根拠が食い違ってしまう可能性があるためです。
3. CVSSは参考としてのみ併記されます
CVSS基本スコアのフィードが連携されている場合、findingに紐づく脆弱性の中で最も高いCVSS基本スコアが根拠に併記されます。連携されていない場合は「CVSSフィード未設定」と表示されます(0点として表示することはありません — スコアが低いという意味ではなく、値自体が存在しないという意味だからです)。
CVSSはいずれの場合も、リスクレベル・スコアの計算には含まれません。 likelihood・impactの計算とは別に、参考にできる追加の信号としてのみ併記されます。
4. 組織のリスク基準値
基準値はコンソール上部メニューのSettings画面で扱います。この画面は組織のすべての接続に共通して適用される設定をまとめた場所で、2つのタブがあります。
- Risk Criteria – 以下で説明するリスク基準値と、登録されたスコア算式(Scoring formulas)の一覧
- Organization – 会社情報・メンバー・サブスクリプションは組織ポータルで管理するという案内とOpen the portalリンク(組織ポータルを参照)
Risk Criteriaタブの基準値は組織の誰でも閲覧でき、管理者のみが変更できます。管理者でない場合はThese can be read by anyone in the organization and changed by an administrator.という案内とともに読み取り専用で表示されます。サブスクリプションプランにリスク基準の設定が含まれていない場合は、入力フォームの代わりにその旨を知らせる案内が表示され、現在適用中の値と算式はそのまま閲覧できます。
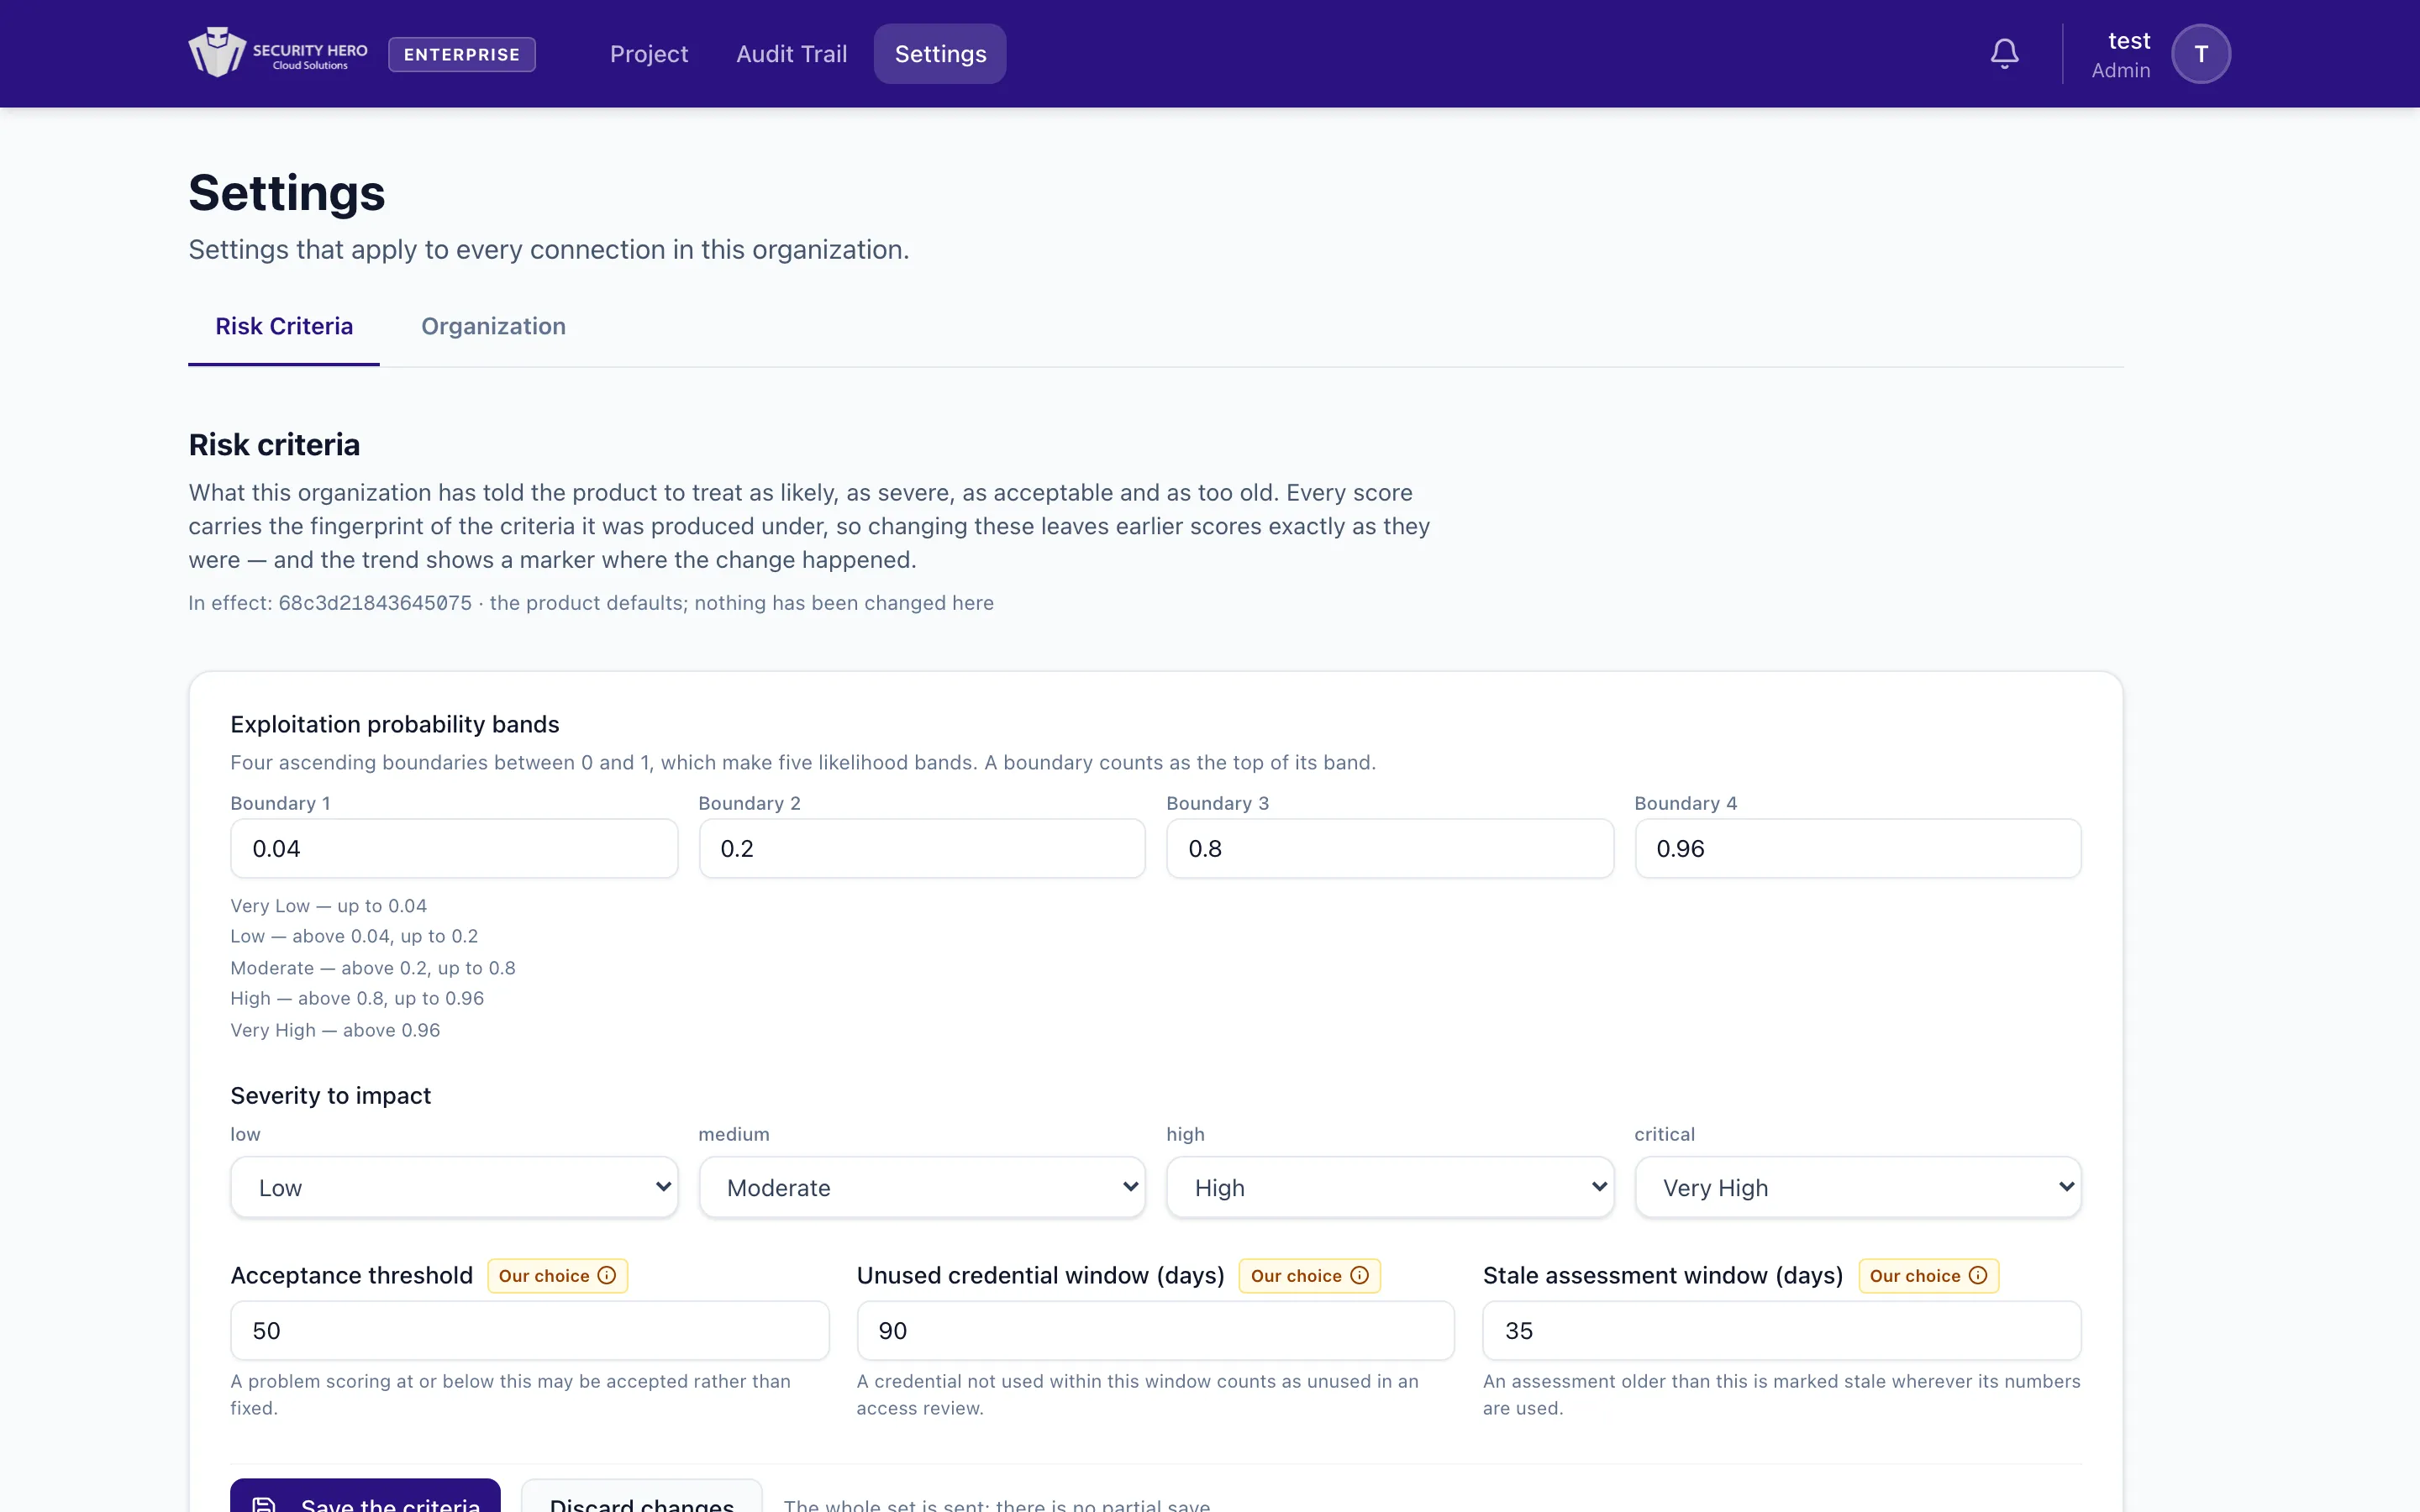
タブ上部のIn effect:行には、現在適用中の基準値バージョンと、この組織が自ら変更した値か(chosen here、最終変更日時・変更者)製品のデフォルト値か(the product defaults; nothing has been changed here)が表示されます。変更できる項目は次のとおりです。
- Exploitation probability bands – EPSS区間の境界値(4つ、昇順)
- Severity to impact – 深刻度 → 影響度のマッピング
- Acceptance threshold – 例外(受容)処理の閾値。このスコア以下の問題は、修正する代わりに受容できます。
- Unused credential window (days) – 未使用クレデンシャルの基準日数(何日間使われなければアクセスレビューで「未使用」とみなすか)
- Stale assessment window (days) – これより古い評価は、その数値が使われる場所すべてで古い評価として表示されます。
Save the criteriaをクリックすると、すべての値が一度に保存されます(一部だけを保存する機能はありません)。Discard changesは保存していない変更を元に戻します。
タブ下部のScoring formulasには登録されたすべての算式が一覧表示され、各評価がどの算式で算出されたかが記録されます(1. 算式はバージョン管理された定義ですを参照)。
規定が定めた値ではなくこの製品が選んだ値である項目には、専用のバッジが付きます — 例えば未使用クレデンシャルの基準日数90日は、どのフレームワークの要求事項でもなく、この製品自身のデフォルト判断です。監査人から「この90日はどこから来た数字か」と問われたときに、「規定」と「製品が定めた値」を区別して答えられるよう、根拠とレポートの両方にこの区別がそのまま表示されます。
基準値を変更すると、その内容の指紋(基準値バージョン)が変わり、次の評価から新しい基準で計算されます。すでに算出されたスコアは変わりません — 評価ごとに、その評価を算出した時点の基準値バージョンが一緒に保存されているためです。
5. 資産・評価全体のスコア
同じ資産にfindingが複数あれば、その中で最もリスクの高い等級をその資産のリスクレベルとして使います。評価全体のスコアは、その評価に属するすべてのfindingスコアの平均です。
6. 推移と算式の断絶
Assessment History(評価履歴)のグラフは、時間軸でスコアの推移を示します。連続する2つの評価の間で算式バージョン・基準値バージョン・スキャナーバージョンのいずれかが変わると、その地点に断絶の表示が現れます。

その間にスキャナーがアップグレードされて点検項目が増えていたり、組織が基準値を変更していたりすると、断絶の前後のスコアは同じものさしで測ったものではありません。表示なしにつながった線は、「良くなった」「悪くなった」という誤った印象を与えます。
7. 関連ドキュメント
この算式は、統制画面の自動検証の判定とリスク評価の結果の両方で同じ値を使います。このスコアを含む成果物を署名済みの形で監査人に渡すには、証跡パッケージを参照してください。