데이터 보안 (Data Security)
Security Hero RMF는 스캔 결과 원문과 같은 민감 데이터를 고객 자신의 AWS 계정에, 고객이 통제하는 키로 암호화하여 보관할 수 있습니다.
이 문서는 데이터 주권 모델과, 암호화 키(BYOK) 및 데이터 스토리지(고객 S3) 연결 절차를 안내합니다.
1. 데이터 주권 모델
Security Hero RMF는 데이터를 두 갈래로 나누어 다룹니다.
- 원문(민감) 데이터 – 스캔 결과 상세, 자산 속성 원본, IAM 정책 문서, 권한 위험 분석 결과 등. 고객이 S3 버킷을 연결하면 이 데이터는 고객 소유 S3에 SSE-KMS(고객 CMK)로 암호화되어 저장됩니다.
- 조회용 메타데이터 + 참조(Pointer) – 목록·집계·화면 표시에 필요한 최소한의 요약 정보와, 원문이 위치한 S3 참조. 서비스 데이터베이스에 보관되며 테넌트(조직) 단위로 격리됩니다.
즉, 가장 민감한 데이터는 고객 AWS 경계 안에 머무르며, 고객이 키를 비활성화하면 서비스는 해당 데이터를 더 이상 복호화할 수 없습니다.
 Security Hero RMF


암호화 키(BYOK)와 데이터 스토리지(S3) 연결은 선택 사항입니다. 연결하지 않아도 모든 기능은 정상 동작하며, 이 경우 원문 데이터는 서비스가 관리하는 저장소에 안전하게 보관됩니다. 언제든 연결하여 데이터 보관 위치를 고객 계정으로 전환할 수 있습니다.
2. 사전 준비
두 기능은 Project Settings > AWS Connection 안에서 설정하며, AWS 계정 연동이 먼저 완료되어 있어야 화면에 나타납니다.
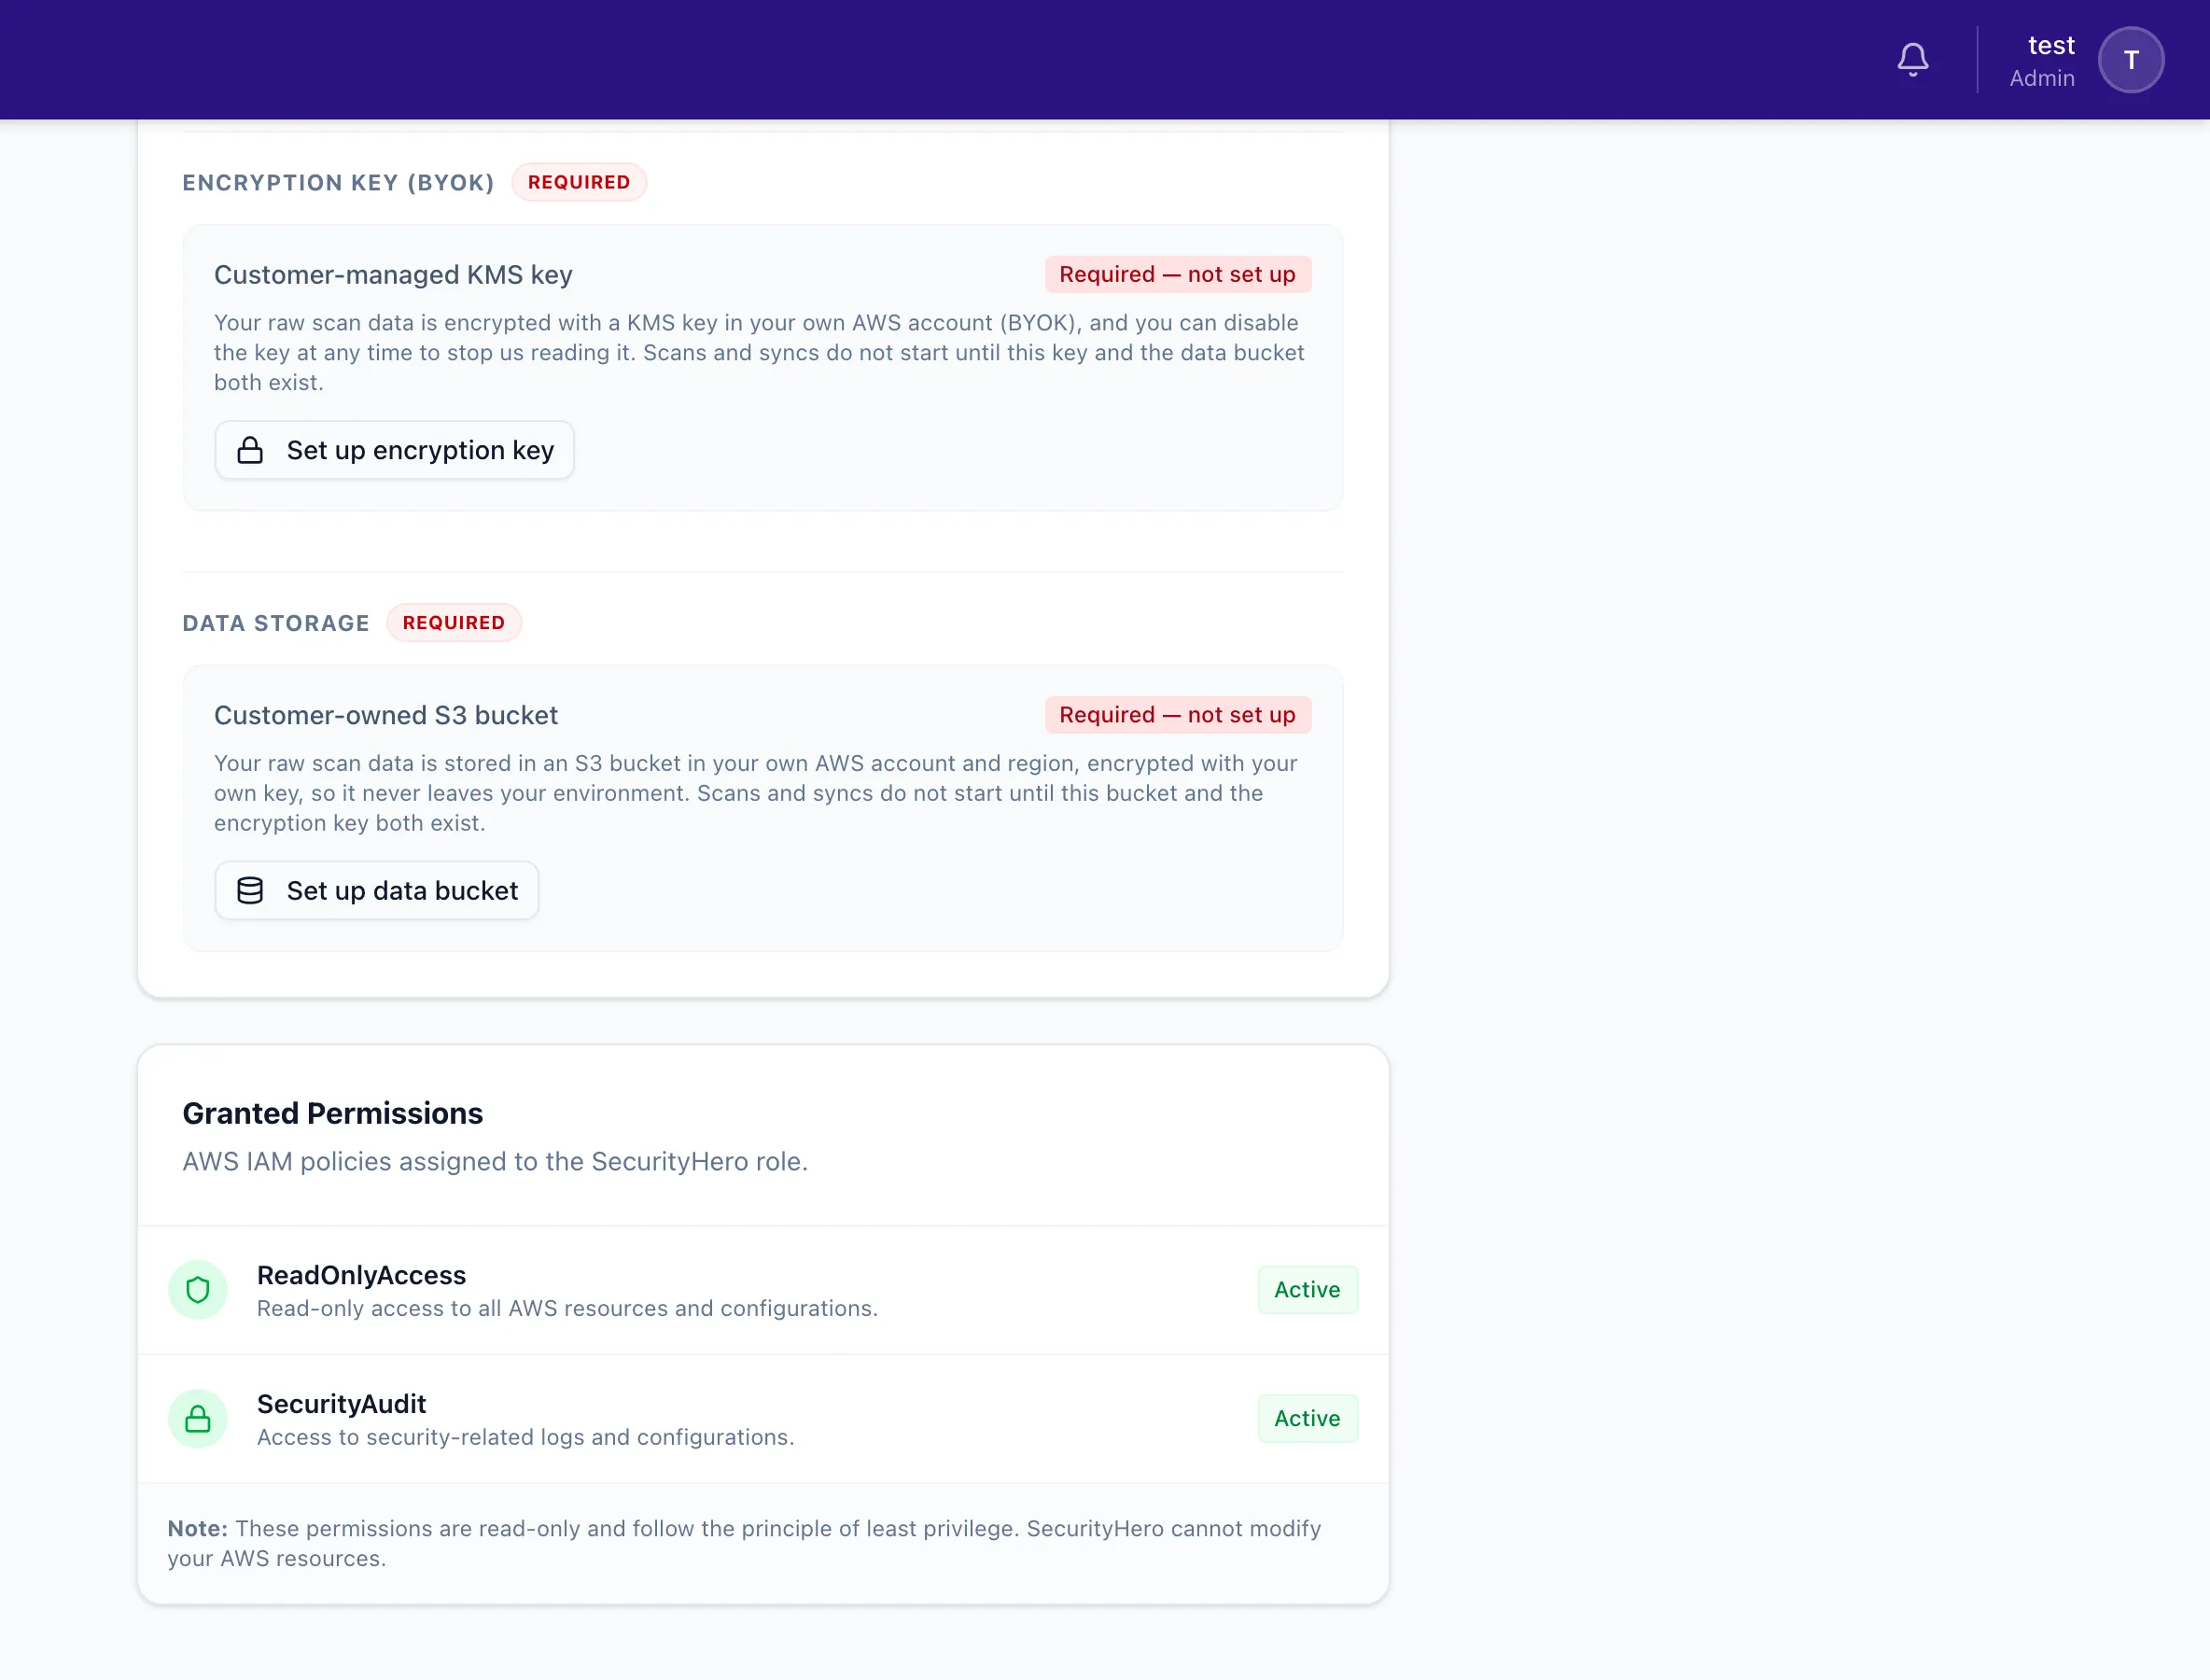
- AWS 연동은 프로젝트 설정을 참고하세요.
- CloudFormation으로 리소스를 생성하므로, 대상 AWS 계정에 스택 생성 권한이 필요합니다.
- 권장 순서: ① 암호화 키(BYOK) → ② 데이터 스토리지(S3). S3 버킷이 이 키로 데이터를 암호화하므로 키를 먼저 준비하는 것이 좋습니다.
3. 암호화 키 연결 (BYOK)
위치: Project Settings > AWS Connection > Encryption Key (BYOK)
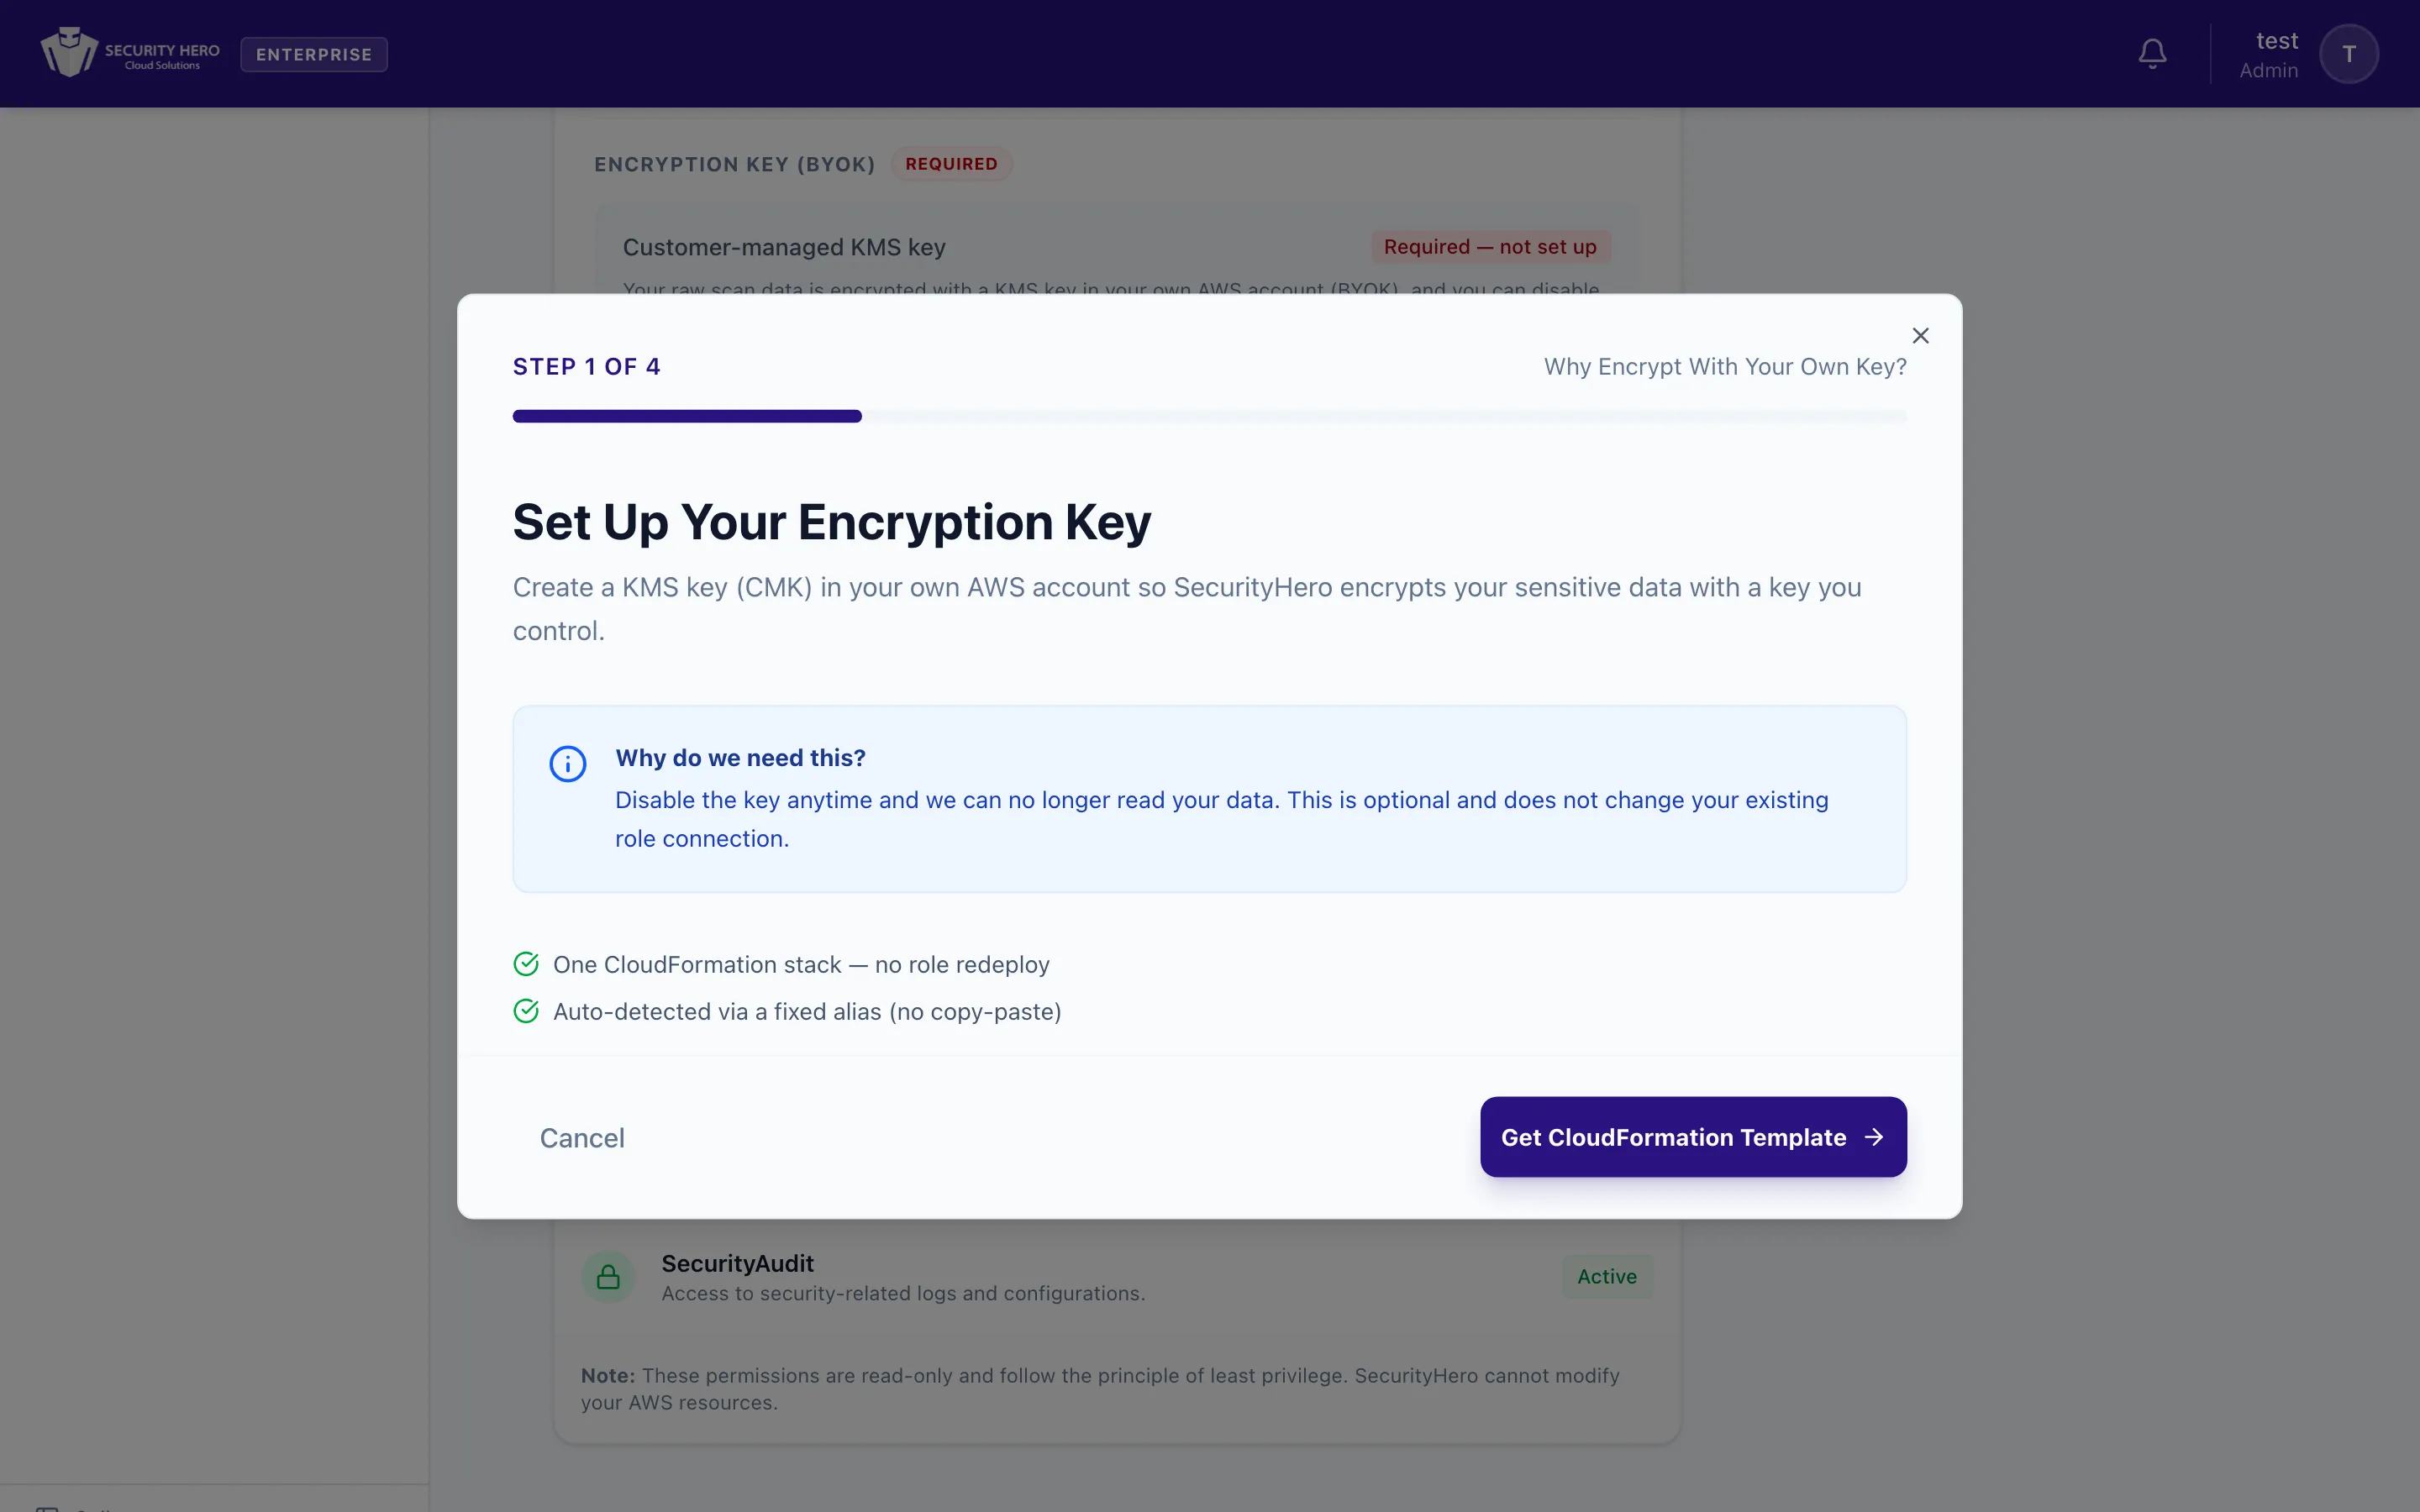
고객 AWS 계정에 KMS 키(CMK)를 만들어, Security Hero가 민감 데이터를 고객이 통제하는 키로 암호화하도록 합니다. 기존 역할(Role) 연결을 바꾸지 않으며, 롤 재배포가 필요 없습니다.
- 설정 시작: 섹션에서 Set up encryption key를 클릭합니다. (상태 배지는 미설정 시
Not set up, 완료 시Connected로 표시됩니다.) - 템플릿 발급: 안내를 확인하고 Get CloudFormation template을 클릭합니다.
- 템플릿 다운로드 및 스택 생성:
- Download CloudFormation Template로 템플릿(
securityhero-kms.yaml)을 내려받습니다. - AWS CloudFormation 콘솔에서 Create stack → 다운로드한 템플릿 업로드로 스택을 생성합니다.
- 스택 상태가 CREATE_COMPLETE가 될 때까지 기다립니다.
- Download CloudFormation Template로 템플릿(
- 연결 및 검증: 화면으로 돌아와 Verify & Connect를 클릭합니다. 키는 고정 별칭 **
alias/securityhero**로 자동 탐지되므로, ARN을 복사해 붙여넣을 필요가 없습니다. - 완료:
Encryption key connected메시지와 함께 연결된 키 ARN이 표시됩니다.
연결 후에는 섹션에 키 ARN과 리전이 표시되며, Re-verify로 언제든 다시 검증할 수 있습니다.
키를 **비활성화(Disable)**하면 Security Hero는 해당 키로 암호화된 데이터를 더 이상 읽을 수 없습니다. 데이터에 대한 통제권은 항상 고객에게 있습니다.
4. 데이터 스토리지 연결 (고객 소유 S3)
위치: Project Settings > AWS Connection > Data Storage
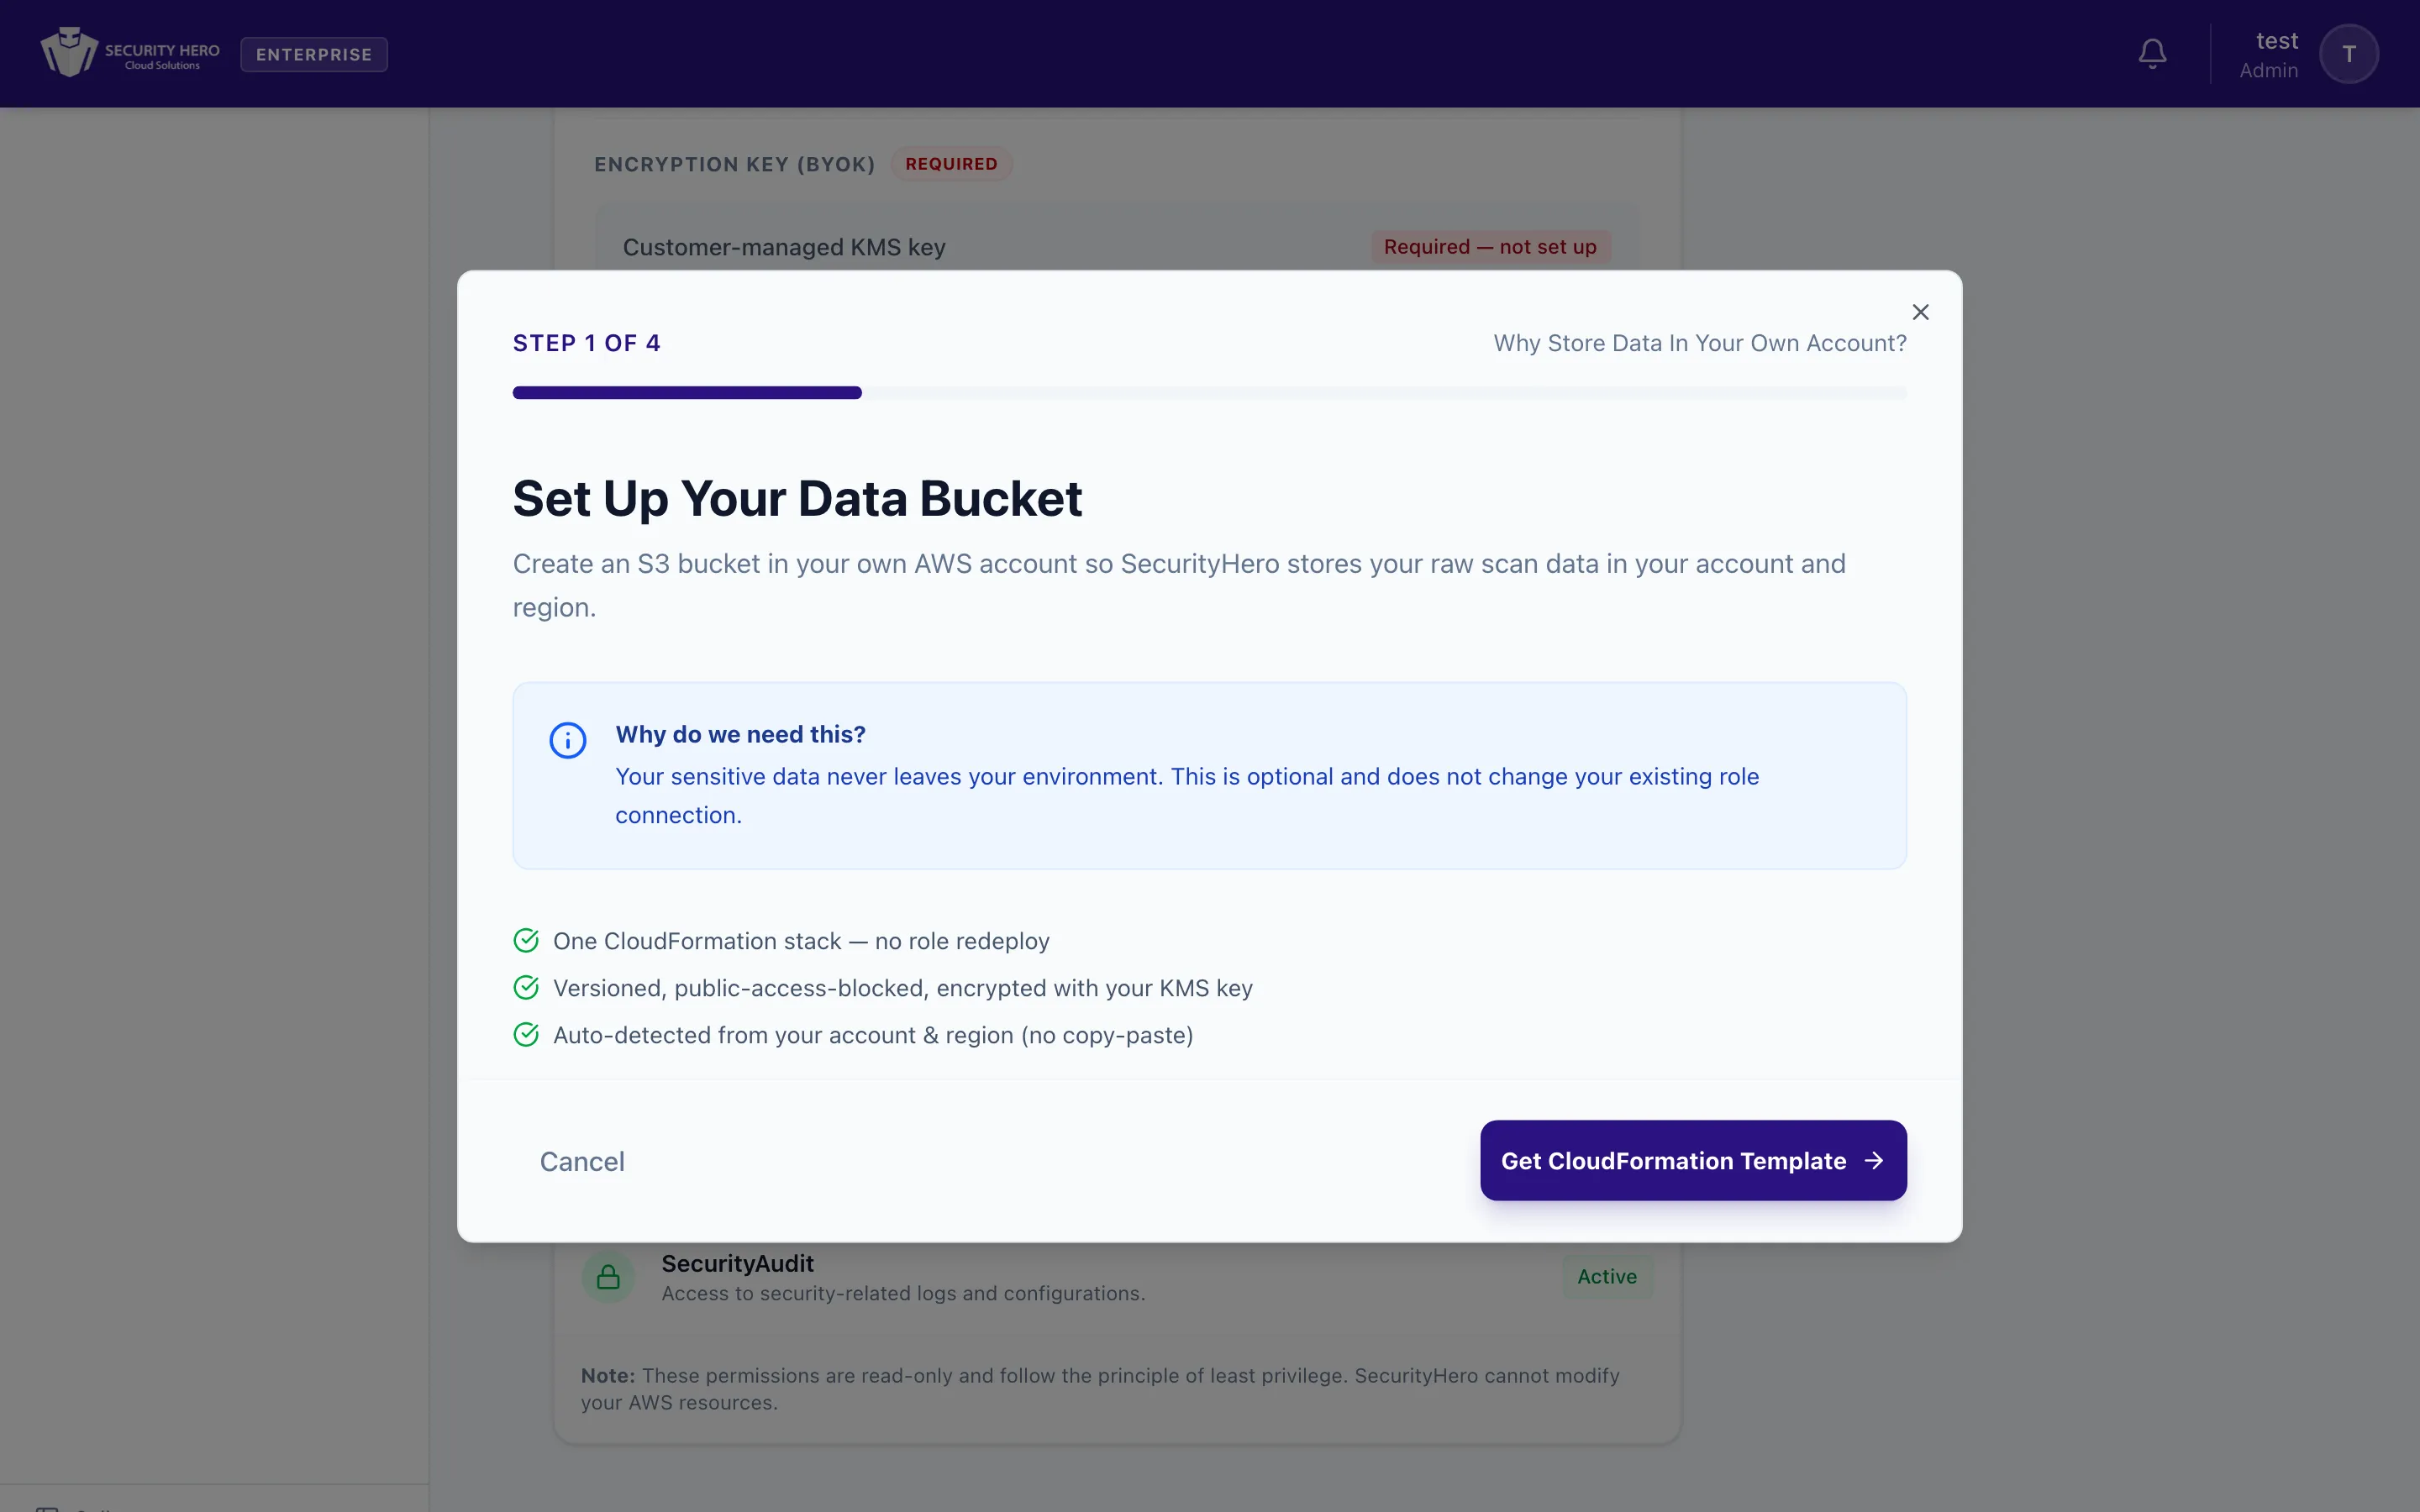
고객 AWS 계정에 S3 버킷을 만들어, 스캔 결과 원문 데이터를 고객의 계정과 리전에 보관합니다. 버킷에는 버전 관리·퍼블릭 액세스 차단이 적용되고 데이터는 고객 KMS 키로 암호화됩니다.
- 설정 시작: 섹션에서 Set up data bucket을 클릭합니다.
- 템플릿 발급: Get CloudFormation template을 클릭합니다.
- 템플릿 다운로드 및 스택 생성:
- Download CloudFormation Template로 템플릿(
securityhero-data-bucket.yaml)을 내려받습니다. - CloudFormation 콘솔에서 스택을 생성하고 CREATE_COMPLETE까지 기다립니다.
- Download CloudFormation Template로 템플릿(
- 연결 및 검증: Verify & Connect를 클릭합니다. 버킷은 계정·리전 정보로 자동 탐지됩니다.
- 완료:
Data bucket connected메시지와 함께 버킷 이름·리전이 표시됩니다.
데이터 스토리지는 위의 암호화 키(BYOK)로 원문을 암호화합니다. 최상의 보호를 위해 3. 암호화 키 연결을 먼저 완료하는 것을 권장합니다.
5. 연결 상태 확인
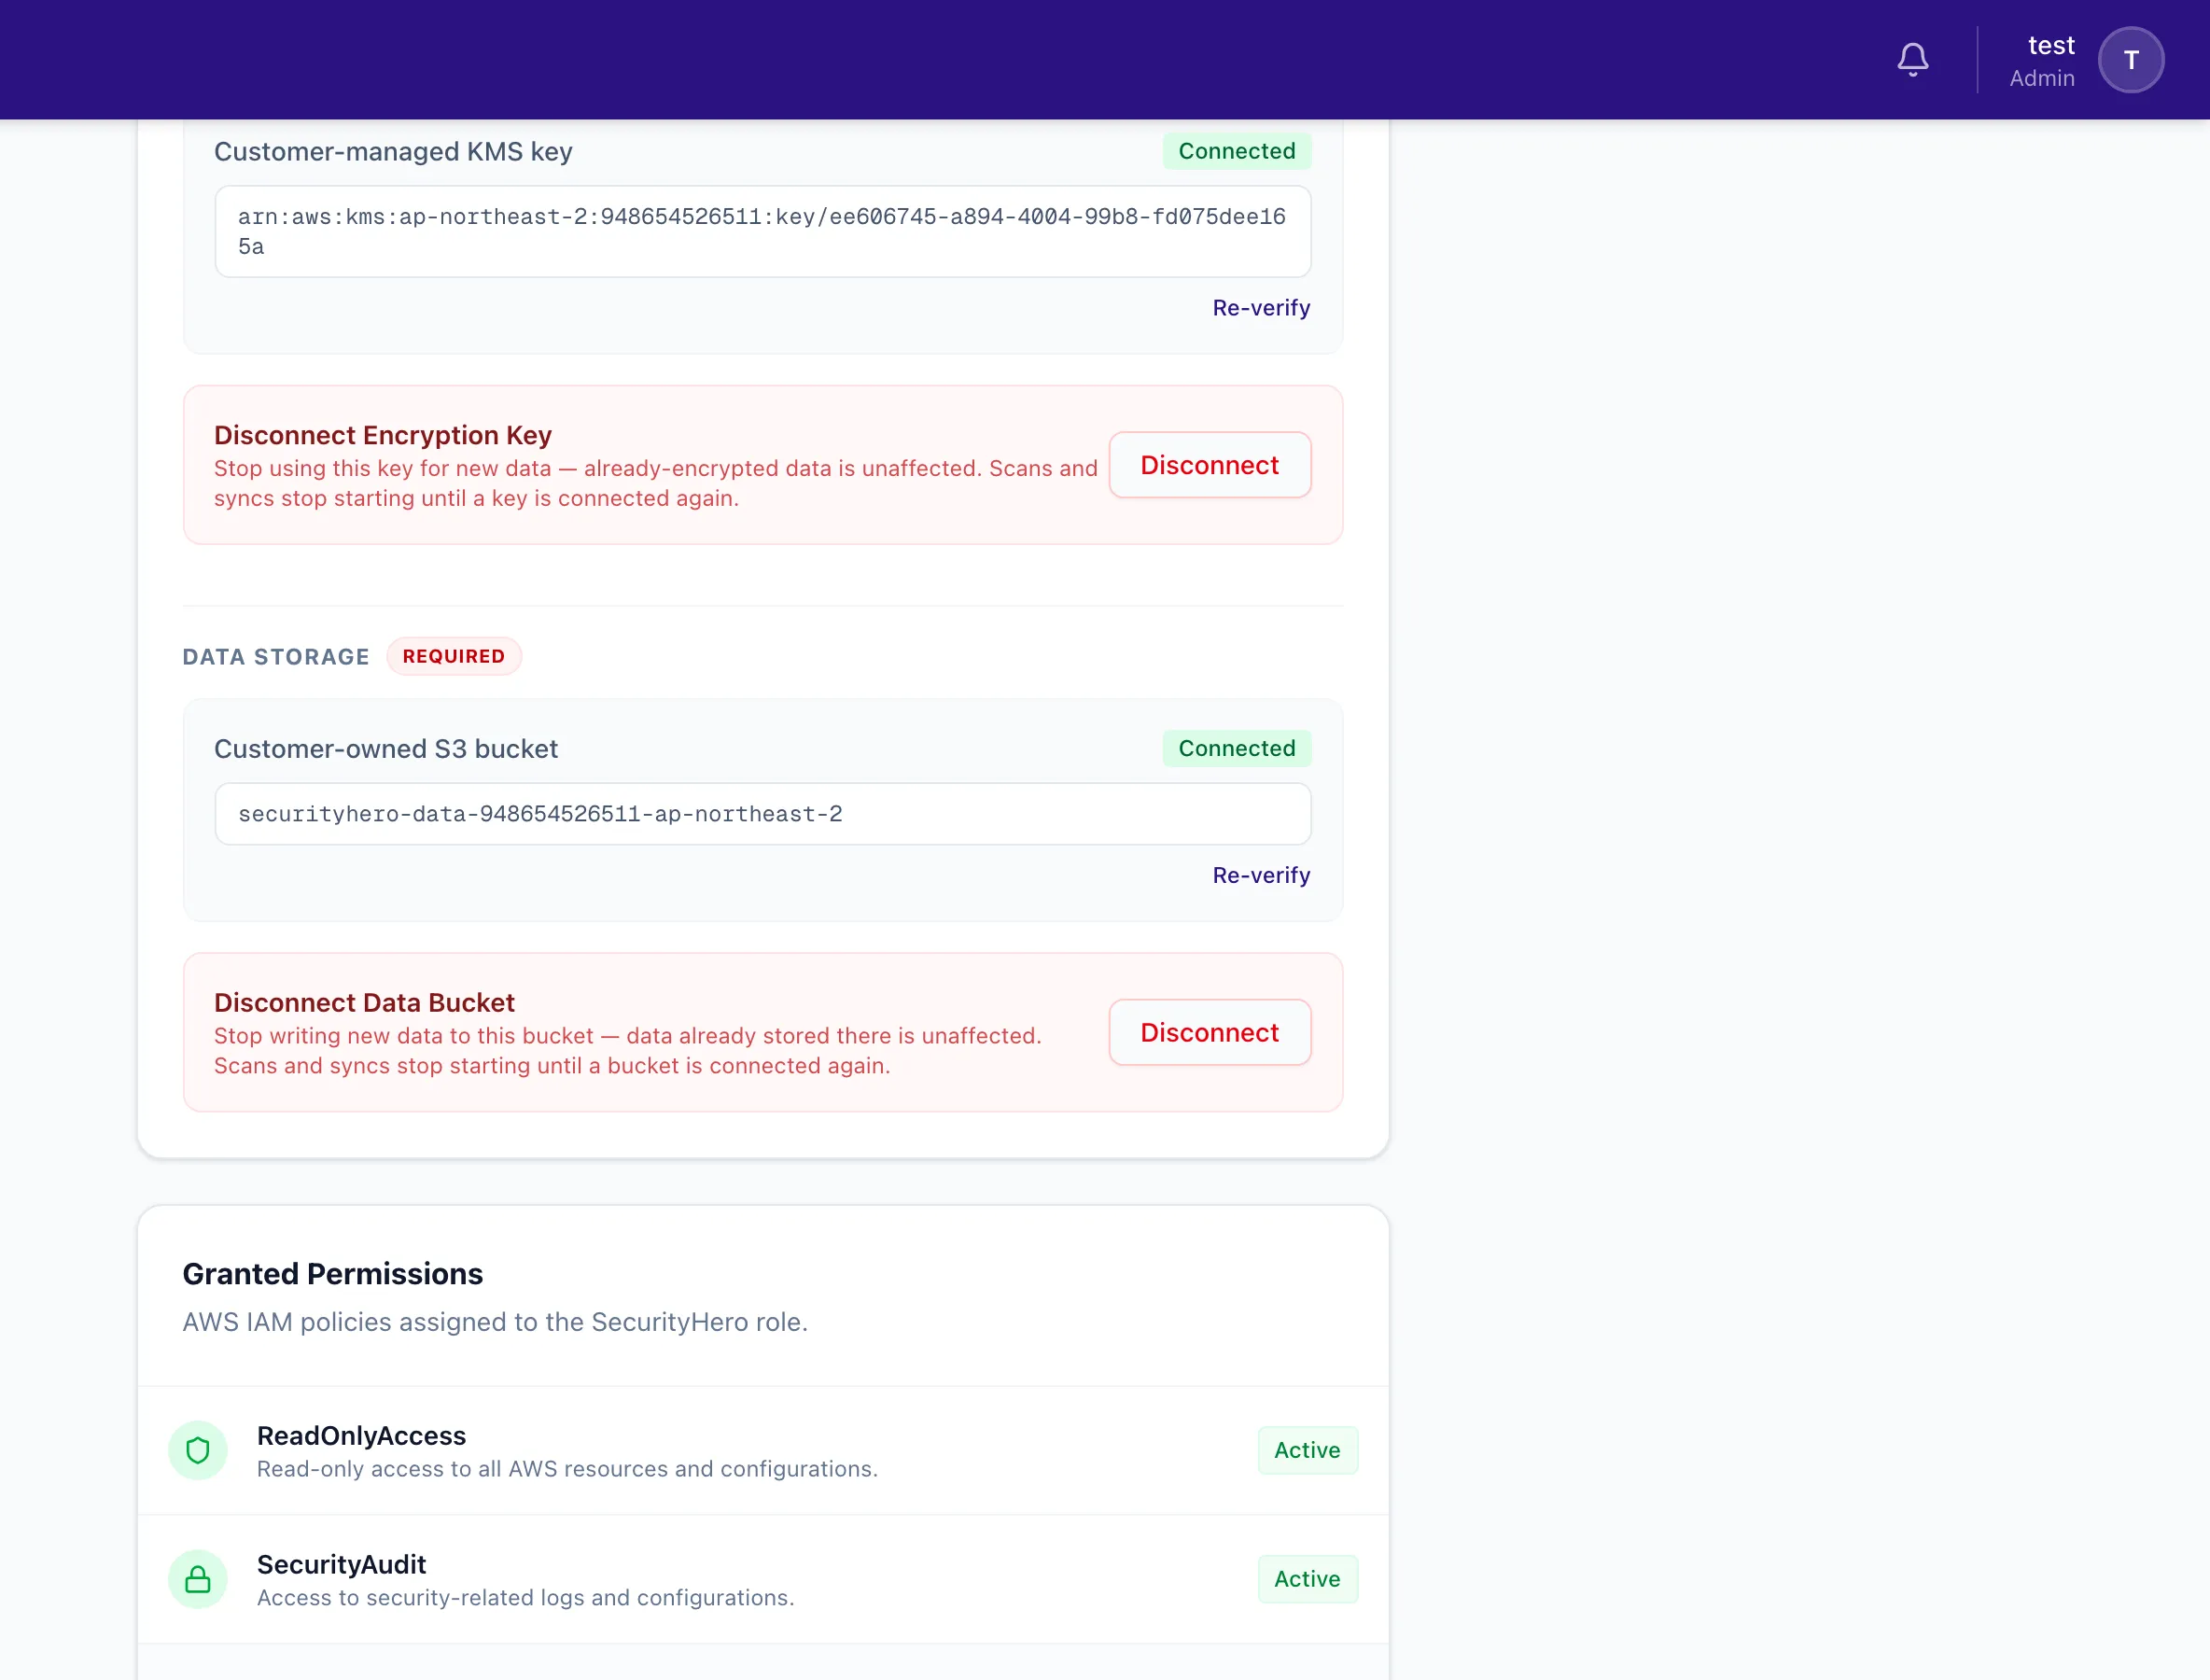
- 각 섹션의 상태 배지로 연결 여부를 확인합니다. (
Connected/Not set up) - 연결 후에는 키 ARN·버킷 이름·리전이 표시되며 Re-verify 링크로 재검증할 수 있습니다.
- 두 기능 모두 기존 역할 연결이나 자산 스캔 동작에는 영향을 주지 않습니다.
6. 자주 묻는 질문
- 연결하지 않으면 어떻게 되나요? 원문 데이터는 서비스가 관리하는 저장소에 안전하게 보관되며, 모든 기능은 정상 동작합니다.
- AWS 자격 증명을 공유하나요? 아니요. AWS 연동과 동일하게 CloudFormation 기반이며, 액세스 키를 공유하지 않습니다.
- 기존 연동을 다시 배포해야 하나요? 아니요. 두 기능 모두 스택 하나만 추가로 생성하며, 기존 IAM Role을 재배포할 필요가 없습니다.