자산 (Assets)
Assets 페이지는 사용자의 AWS 자산을 조회하고 동기화 정책을 관리하는 화면입니다.
페이지는 Asset Inventory와 Synchronization 두 개의 탭으로 구성됩니다.
Asset Inventory는 완료된 모든 동기화를 통틀어 ARN별로 가장 최근 기록을 보여 줍니다. 마지막 동기화 한 번의 결과만 보여 주는 것이 아닙니다.
- 서로 다른 동기화에서 수집된 자산이 함께 표시됩니다(예: 1회차에서 수집한 EC2와 8회차에서 수집한 IAM 그룹).
- AWS에서 이미 삭제한 리소스도 목록에 남습니다. 같은 ARN이 다시 수집되어 기록이 갱신되기 전까지는 마지막으로 본 상태가 그대로 표시됩니다. 삭제 여부는 AWS 콘솔에서 확인하십시오.
- 따라서 상단 요약 지표(자산 수 등)도 "지금 존재하는 자산 수"가 아니라 "지금까지 수집된 자산 수"입니다.
Assets 페이지는 다음 두 개의 탭으로 구성됩니다.
- Asset Inventory – 지금까지 수집된 AWS 자산 목록을 조회
- Synchronization – 자산 스캔 범위 설정 및 동기화 실행 관리
1. Asset Inventory 탭
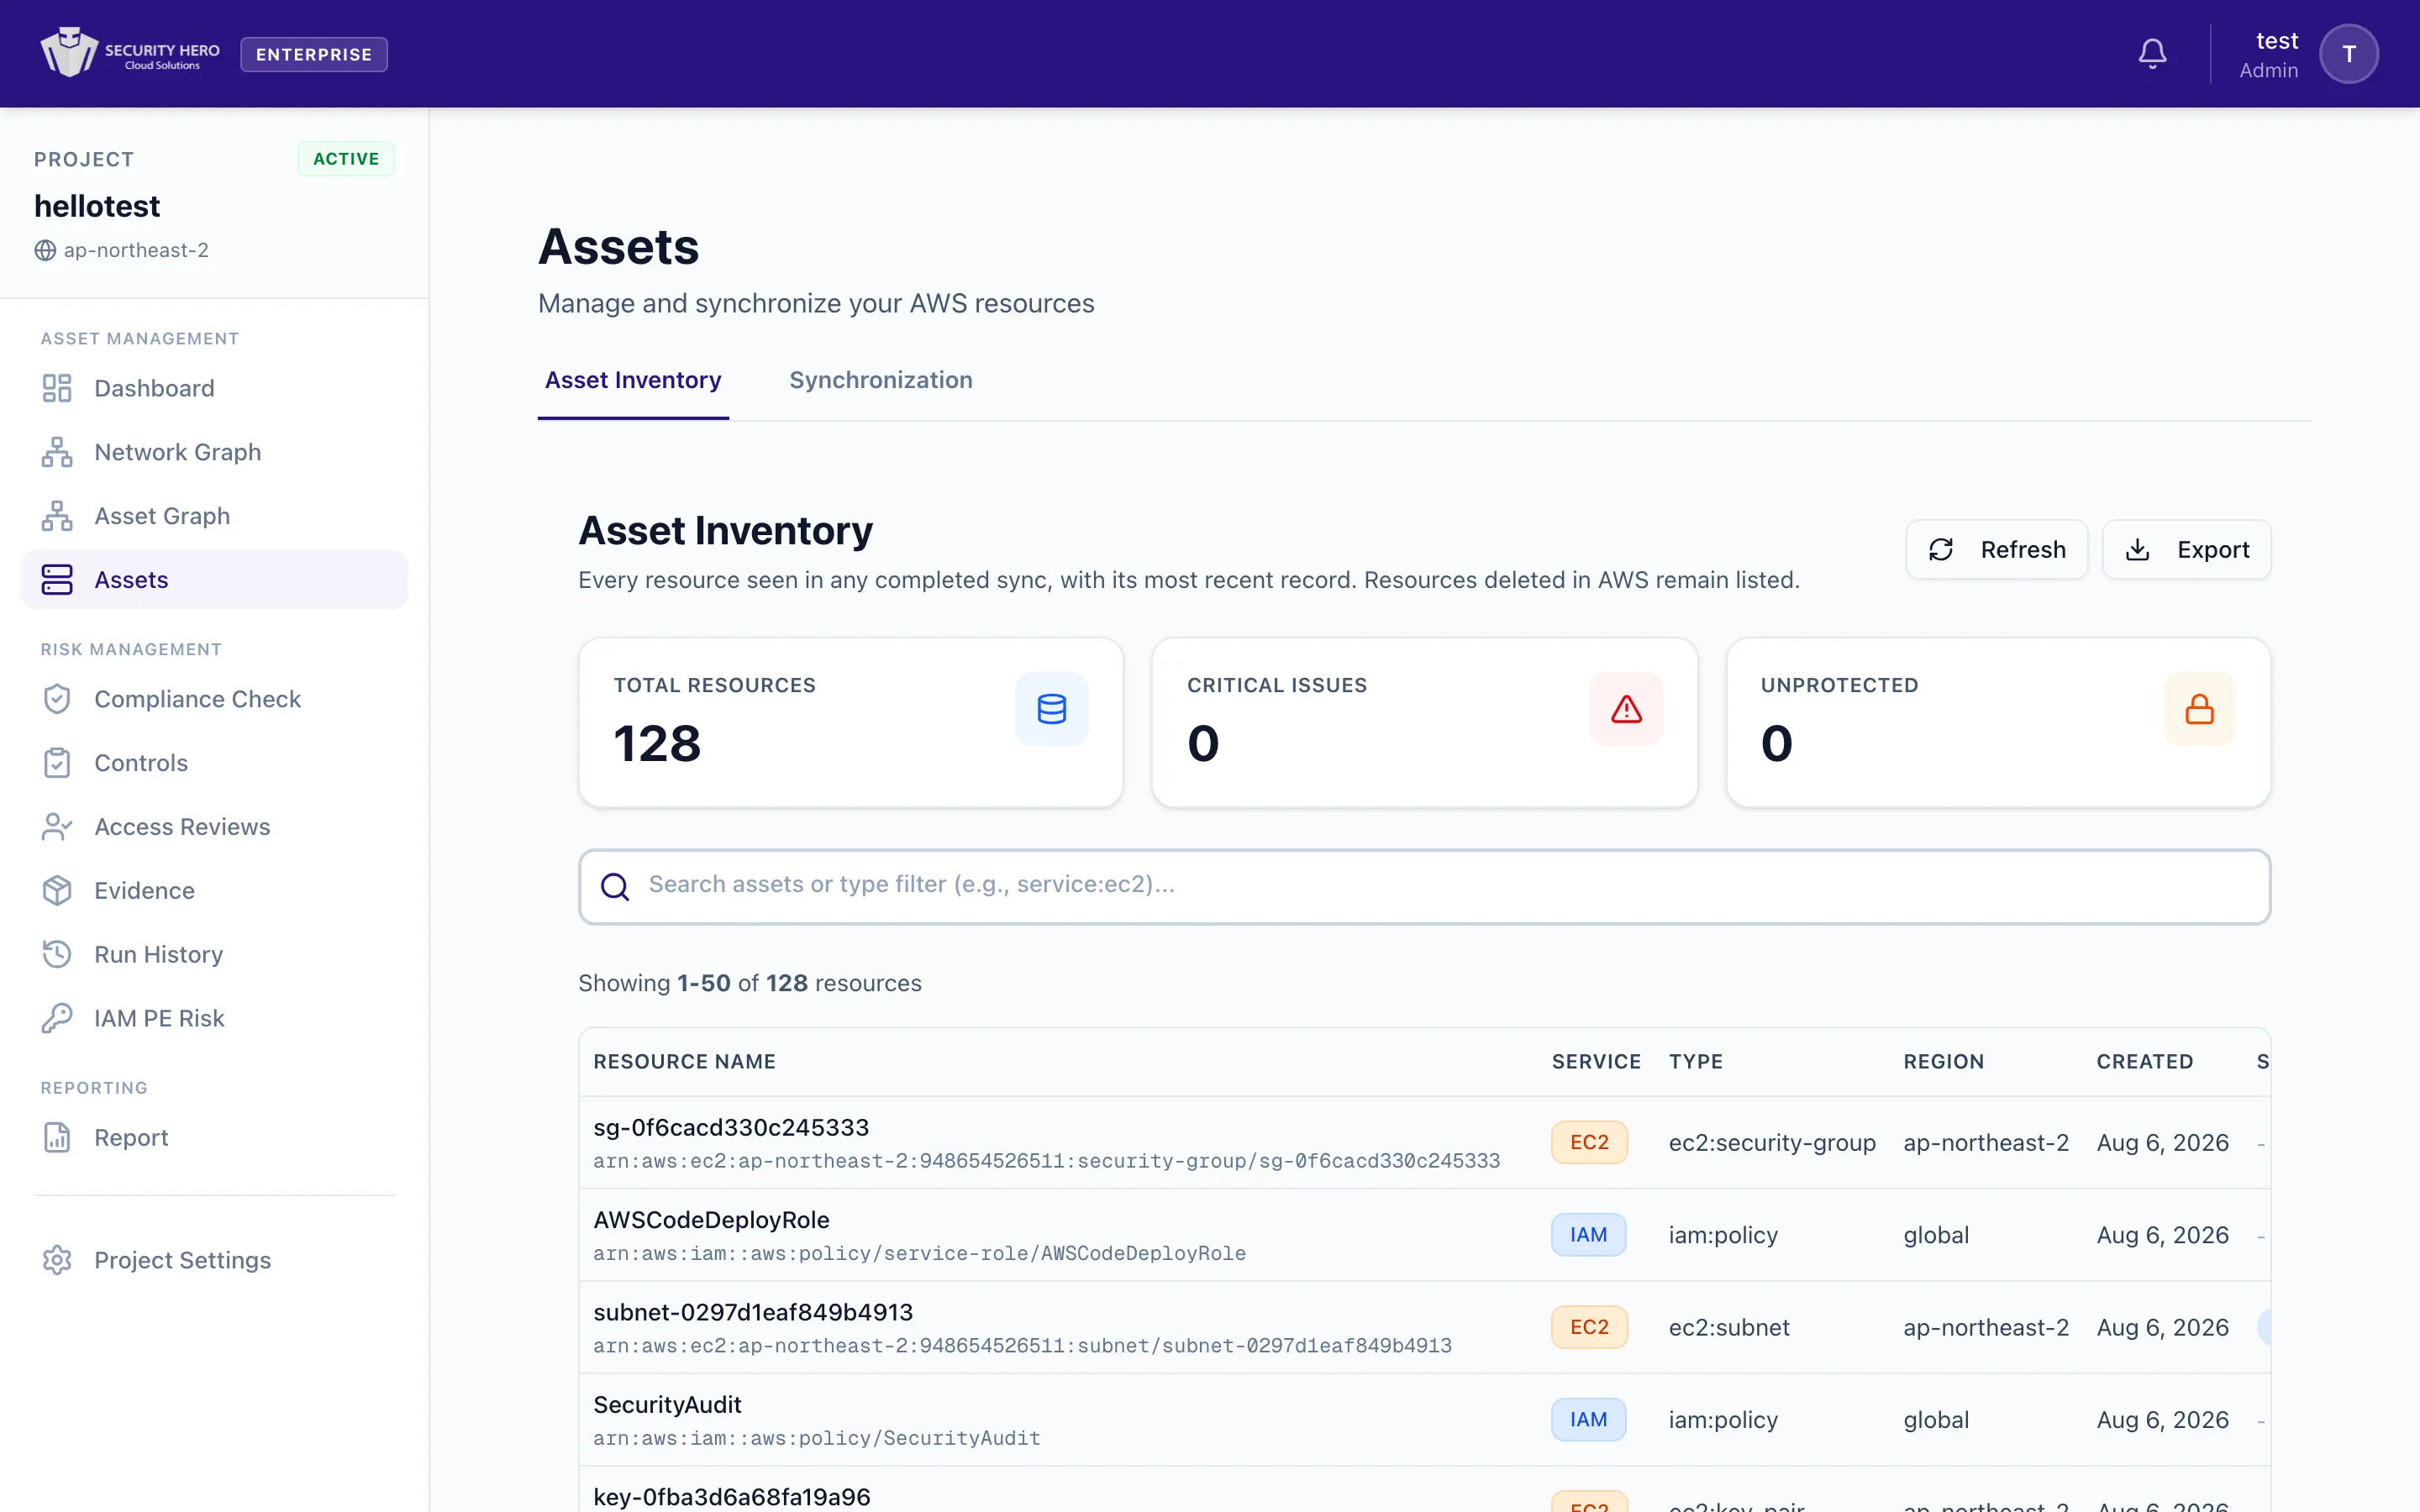
Asset Inventory는 지금까지의 동기화에서 발견된 AWS 자산을 ARN별 최신 기록으로 보여 줍니다.
각 자산에는 다음 정보가 포함됩니다.
- 리소스 유형 (EC2, RDS, S3 등)
- 리전 및 네트워크 정보
- 노출 상태 (Public / Private)
- 위험 평가 결과 (Risk Assessment 실행 시)
1.1. 주요 지표 정의
Asset Inventory 상단 요약 지표는 아래 기준으로 계산됩니다.
- CRITICAL ISSUES: 자산 중 가장 높은 위험 등급(
Critical)으로 분류된 항목 수 - UNPROTECTED: 인터넷에 직접 노출된 자산 수
참고: NAT Gateway나 Load Balancer를 통한 간접 노출은 현재 UNPROTECTED 지표에 포함되지 않습니다.
1.2. CSV 내보내기 상한
Export 버튼은 현재 필터 조건에 해당하는 자산을 CSV로 내려받습니다. 한 번에 내보낼 수 있는 행은 최대 1,000건입니다. 대상이 1,000건을 넘으면 앞의 1,000건만 포함되며, 내보내기 전에 화면에서 안내합니다. 전체가 필요하면 필터(서비스·리전·리소스 타입 등)로 범위를 나눠 여러 번 내보내십시오.
2. Synchronization 탭
Synchronization 탭에서는 어떤 자산을 스캔할지 범위를 설정하고, 실행 결과를 관리할 수 있습니다.
2.1. AWS Asset Sync
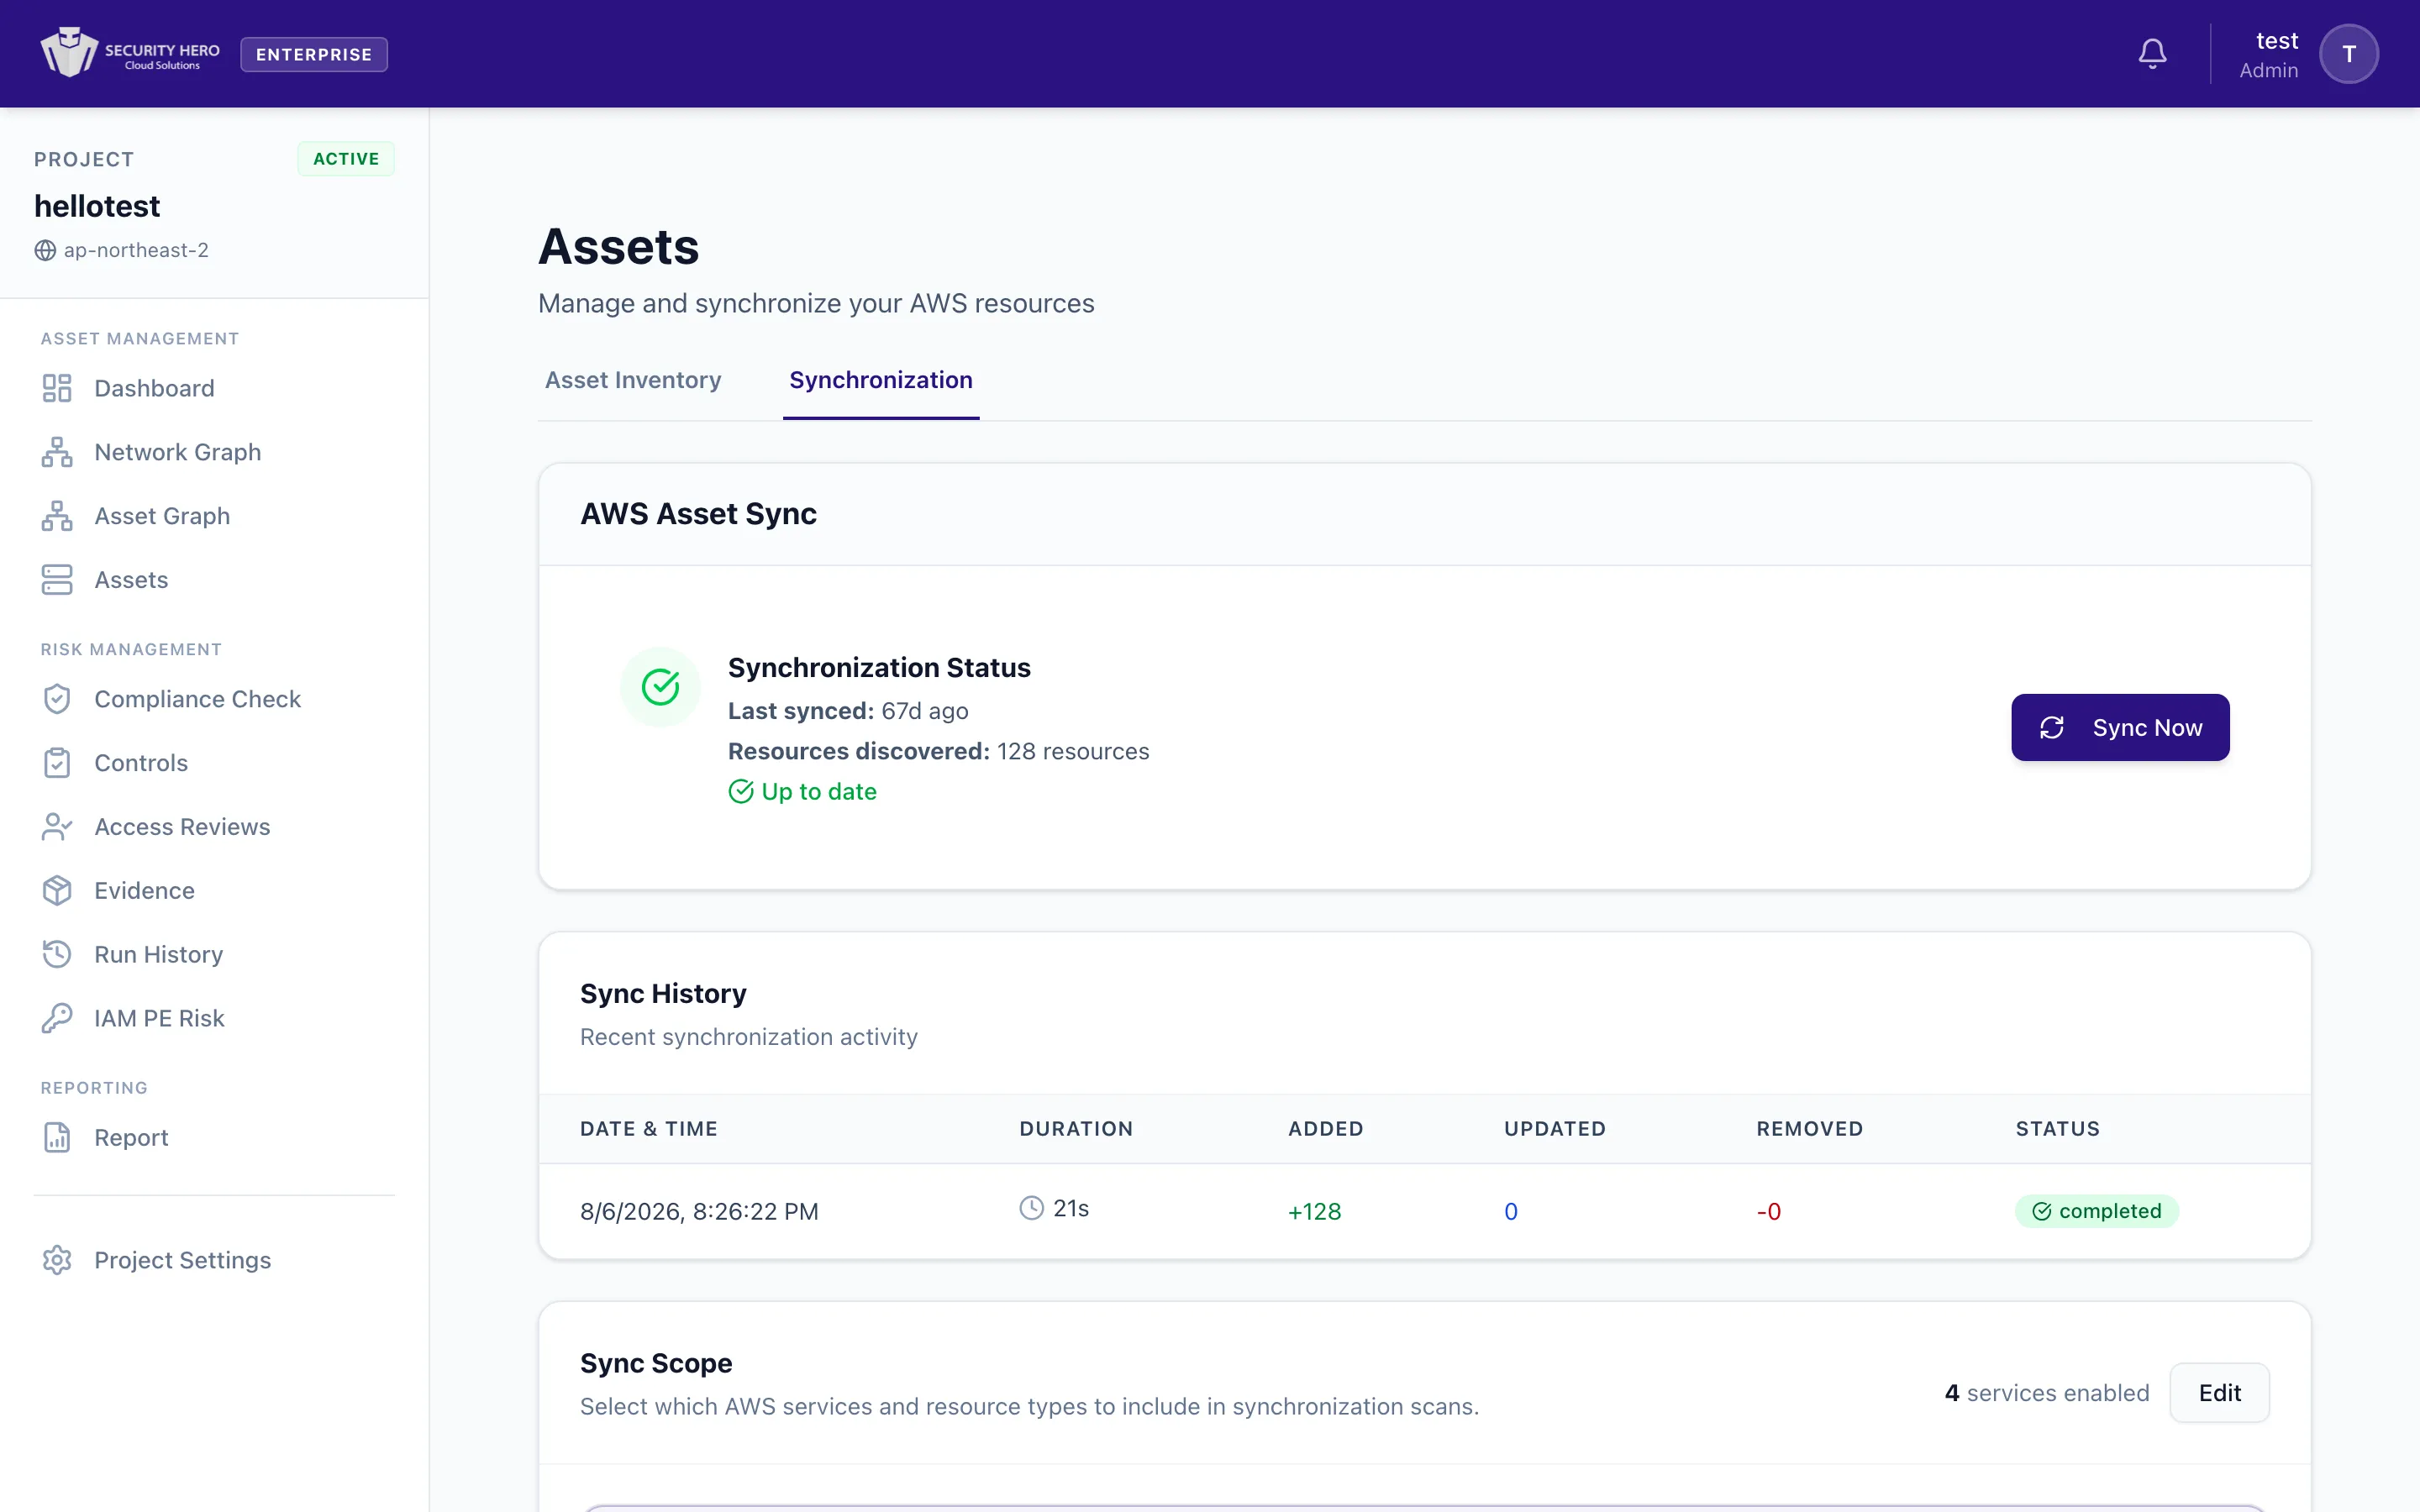
- 현재 동기화 상태(최신 동기화 시점, 발견된 리소스 수) 확인
- 자산 동기화 실행
Assets → Synchronization탭으로 이동합니다.- 필요 시 Sync Scope에서 스캔할 서비스 또는 리소스 타입을 선택합니다.
- Sync Now 버튼을 클릭합니다.
- 동기화가 완료되면
Asset Inventory탭에 최신 자산 정보가 반영됩니다.
2.2. Sync History
동기화 실행 기록을 테이블로 제공합니다.
- Date & Time: 동기화 실행 시각
- Duration: 동기화 소요 시간
- Added / Updated / Removed: 이전 스캔 대비 변경량
- Status: 성공/실패 여부 (
completed,failed등)
2.3. Sync Scope
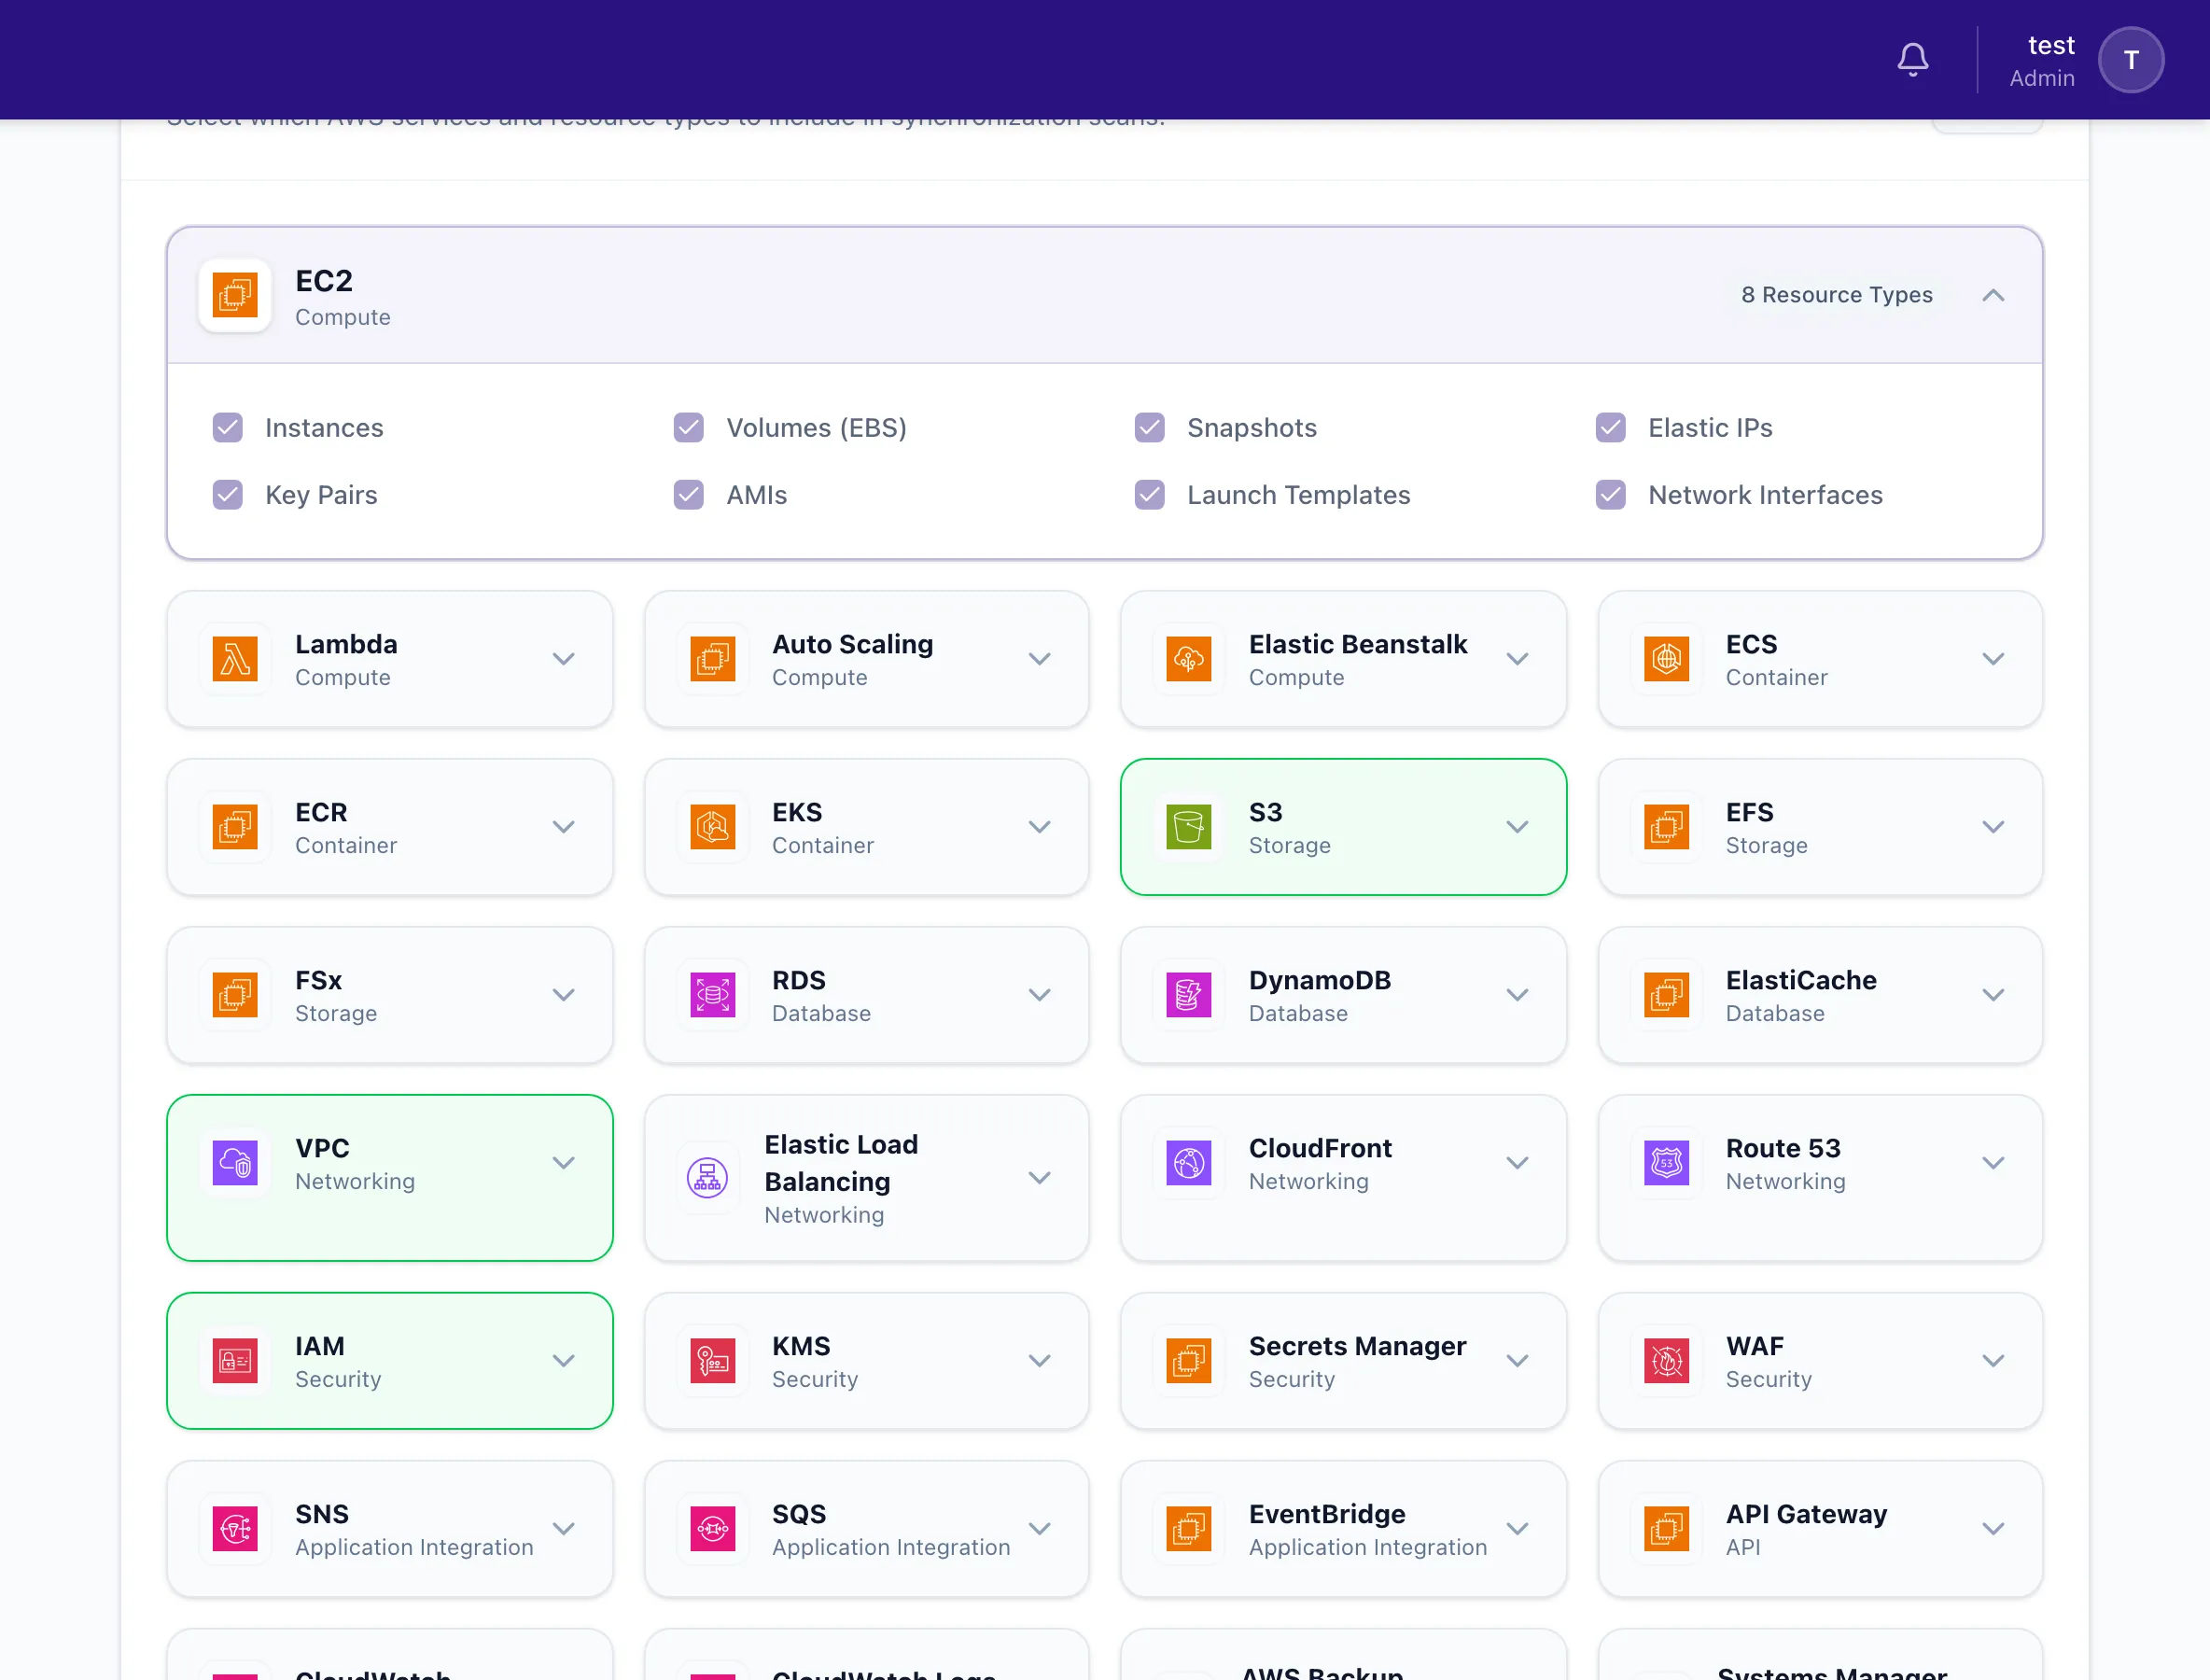
동기화 대상 범위를 선택하는 설정 영역입니다.
- 서비스 단위 선택: 예) EC2, Lambda, ECS, S3, RDS, VPC, IAM 등
- 리소스 타입 단위 선택: 선택한 서비스 내부에서 세부 리소스 타입을 추가로 지정
- 예) EC2의 Instances, Volumes(EBS), Snapshots, AMIs, Elastic IPs, Network Interfaces 등
- 선택한 범위에 대해서만 자산 정보를 수집
2.4. 전제 조건 — Resource Explorer 집계 인덱스
자산 동기화는 AWS Resource Explorer로 리소스를 찾습니다. IAM·S3·CloudFront·Route 53처럼 리전에 속하지 않는 전역 리소스는 전 리전을 아우르는 집계(aggregator) 인덱스가 있어야 조회됩니다.
- 온보딩 CloudFormation 스택이 이 인덱스를 만듭니다. 인덱스는 스택을 배포한 리전에 생성되므로, 스택은 프로젝트에 지정한 리전에 배포해야 합니다.
- 집계 인덱스는 AWS 계정당 1개만 둘 수 있습니다. 이미 다른 리전에 있다면 스택 파라미터
CreateResourceExplorerIndex를false로 두고, 그 인덱스가 있는 리전을 프로젝트 리전으로 지정하십시오. - 인덱스가 없으면 동기화는 조용히 0건으로 끝나지 않고 실패합니다. 동기화 범위(Sync Scope)에 전역 리소스 타입이 포함돼 있는데 집계 인덱스가 없으면 동기화가
failed로 끝나고 사유가aggregator_index_missing으로 기록됩니다. 전역 리소스 타입을 모두 해제한 경우에는 누락될 것이 없으므로 실패하지 않습니다. - 이미 연결을 마친 계정은 스택을 다시 배포하거나 AWS 콘솔에서 집계 인덱스를 직접 만들어야 합니다. 콘솔의 프로젝트 설정과 동기화 화면에 인덱스 상태와 조치 안내가 표시됩니다.
3. 운영 활용 포인트
- 동기화 범위를 서비스/리소스 타입 단위로 제어해 필요한 자산만 수집
- Sync History의 변경량(Added/Updated/Removed)으로 인프라 변화 추적
- Asset Inventory를 최신 상태로 유지해 위험 평가/리포트 정확도 향상
- 정리한 리소스가 목록에 남아 있다면 동기화를 다시 실행해 기록을 갱신